


Više od 70.000 akreditiva izloženo u napadima na mrežni obod
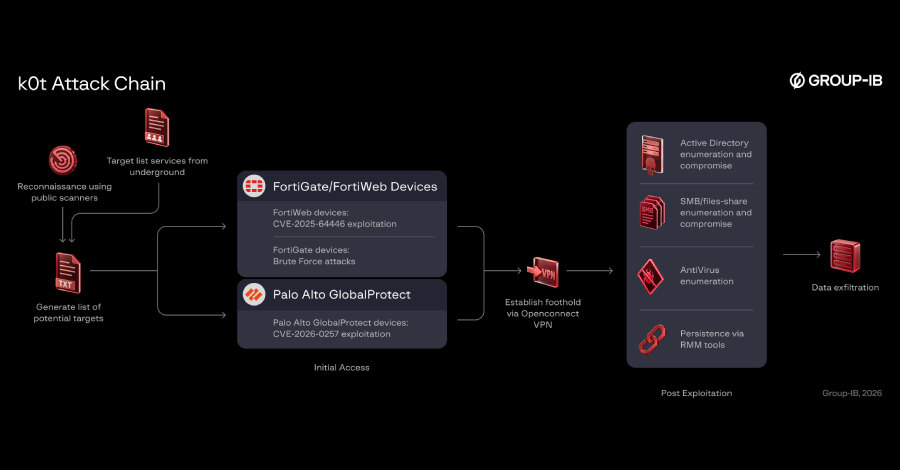
Zajednička istraga kompanija Group-IB i NyxLab opisala je kampanju aktera k0t usmerenu na javno dostupne mrežne uređaje, uključujući Fortinet FortiGate i Palo Alto Networks GlobalProtect zaštitne zidove i VPN rešenja. U vezi sa aktivnošću identifikovano je više od 70.000 izloženih akreditiva povezanih sa mrežnim uređajima i LDAP izvodima, a istraživači navode da su pojedine kompromitovane organizacije pretrpele trajni udaljeni pristup i eksfiltraciju podataka.
Akter je poznat i pod imenima CryptoFeel, Member19 i QazWsxShop, a prvi put je uočen 22. oktobra 2025. Istraživači procenjuju da ima veze sa grupama za iznudu Qilin i The Gentlemen, moguće kao posrednik za početni pristup ili saradnik. Priroda te veze ipak nije potvrđena.
Masovno pronalaženje izloženih uređaja
Najveći deo kompromitovanja dogodio se između februara i juna 2026. godine. Žrtve pripadaju različitim sektorima, jer se izbor meta zasniva na širokom pretraživanju uređaja izloženih internetu, a ne na prethodnom profilisanju pojedinačnih organizacija.
Regionalna raspodela žrtava pokazuje da je 38% zabeleženo u azijsko-pacifičkom regionu, 31,9% u Latinskoj Americi, 15,8% u Evropi i 12,7% na Bliskom istoku i u severnoj Africi. Group-IB i NyxLab navode da su proizvod i lokacija dostupnog uređaja važniji od delatnosti organizacije koja ga koristi.
Za pronalaženje potencijalnih meta korišćeni su javni alati za skeniranje FOFA i ZoomEye. Akter je zatim filtrirao uređaje prema proizvodu i sastavljao liste kandidata za napad. Uočeni su pokušaji iskorišćavanja CVE-2025-64446, propusta tipa path traversal u FortiWeb-u, kao i CVE-2026-0257, propusta za zaobilaženje autentikacije u Palo Alto Networks PAN-OS i Prisma Access rešenjima.
Od početnog pristupa do izvlačenja podataka
Početni pristup je ostvarivan namenskim Python skriptama fortnew.py i exploit_2026_0257.py ili brute-force pokušajima sa čestim kombinacijama korisničkih imena i lozinki. Nakon toga je korišćena OpenConnect VPN veza, a sledeći koraci obuhvatali su popis Active Directory okruženja, SMB resursa i instaliranih antivirusnih rešenja.
Za održavanje pristupa korišćeni su legitimni alati MeshCentral Agent, Atera, Teramind i AnyDesk, kao i okvir AdaptixC2. Dalje kretanje kroz mrežu podržavali su NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam i Mimikatz. Prikupljeni podaci iznošeni su alatom Rclone u Wasabi S3 spremišta i MEGA naloge.
Iako se vremenski deo aktivnosti preklapa sa kampanjom FortiBleed, istraživači su pronašli zanemarljivo preklapanje kompromitovanih podataka. Zbog toga skup može predstavljati zaseban skup podataka, podskup operatera ili povezanu operaciju u širem FortiBleed okruženju.
Praktičan prioritet za organizacije
Poslovni zaključak je jasan: mrežne uređaje dostupne sa interneta treba popisati, proveriti izloženost navedenim ranjivostima i bez odlaganja primeniti dostupne ispravke. Uz to, potrebno je ukloniti slabe ili podrazumevane akreditive, ograničiti udaljeni pristup i pregledati neuobičajenu upotrebu alata za daljinsku administraciju, kako bi se početni upad ne bi pretvorio u trajni pristup i odliv podataka.