


GhostAction затронула 1 900 аккаунтов GitHub и 30 тысяч репозиториев
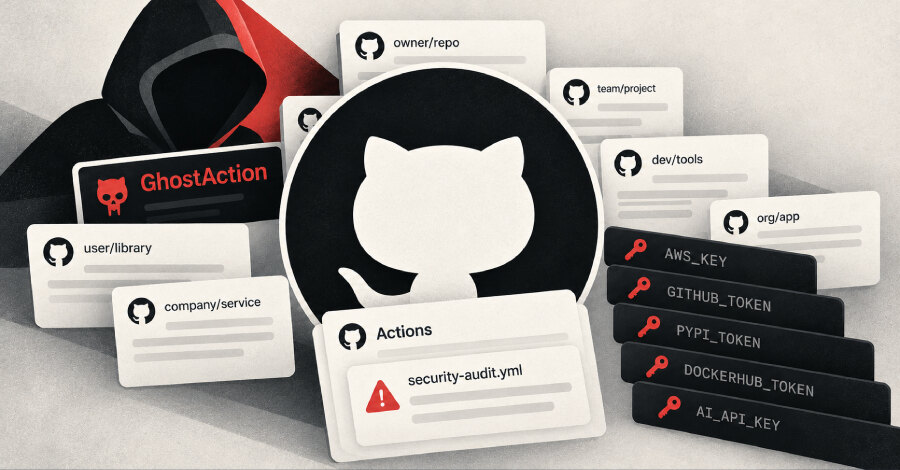
Кампания GhostAction скомпрометировала около 1 900 аккаунтов GitHub и затронула более 30 000 репозиториев у 3 000 пользователей и организаций. По оценке GitGuardian, в ходе всплеска 8–9 октября 2026 года злоумышленники попытались извлечь 3 174 секрета из CI публичных репозиториев.
GhostAction — атака на цепочку поставок, нацеленная на инфраструктуру разработчиков в GitHub. Кампания впервые была обнаружена в сентябре 2025 года. Злоумышленники захватывают легитимные аккаунты разработчиков и добавляют в репозитории вредоносные автоматизации GitHub Actions.
Как внедряется вредоносный workflow
Для получения прав на запись атакующие использовали украденные Personal Access Token или учётные данные из логов и дампов инфостилеров. После захвата аккаунта сопровождающего они отправляли в репозиторий файл workflow с обманчивым названием, например security-audit.yml или github_actions_security.yml.
Задача такого workflow — массовый сбор секретов, доступных среде CI/CD. В перечень целей входят облачные учётные данные, токены реестров пакетов npm, PyPI и DockerHub, а также API-ключи поставщиков ИИ.
Новая волна и реакция GitHub
Новая волна GhostAction наблюдается с 31 августа 2026 года, когда вредоносный workflow начали добавлять в сотни репозиториев. GitGuardian характеризует её как более экспериментальную и ручную по сравнению с прежними эпизодами: полезная нагрузка менялась по ходу кампании.
Первая версия обновлённой нагрузки получила сканирование истории Git на секреты. Правила поиска охватывали идентификаторы ключей AWS, токены GitHub и GitLab, секреты, связанные с ИИ, и ключи облачных API. Во второй версии добавили примерно две строки контекста вокруг найденного идентификатора AWS, чтобы сопоставить его с соответствующим secret access key.
Третья версия также умела извлекать контекст секрета во время проверки истории Git. По данным GitGuardian, развёртывание шло по этапам: сначала нагрузку отправили 160 ранее затронутым жертвам, а через 20 минут — в 28 000 новых репозиториев 8–9 октября.
Почему отзыв секретов остаётся критичным
GitHub начала предотвращать запуск вредоносного workflow 9 октября. Поэтому волны, отмеченные 10 и 12 октября с той же нагрузкой, уже не смогли извлечь секреты. Среди жертв нового всплеска были и репозитории, скомпрометированные в сентябре 2025 года и августе 2026 года, что указывает на попытки использовать секреты, которые не были заменены.
Для компаний практический вывод состоит в необходимости отзыва и ротации секретов после любого инцидента с доступом к репозиторию. Также важно контролировать изменения workflow GitHub Actions и ограничивать права токенов, используемых в процессах CI/CD.