


GhostAction pogodio 30.000 GitHub repozitorijuma kompromitovanim nalozima
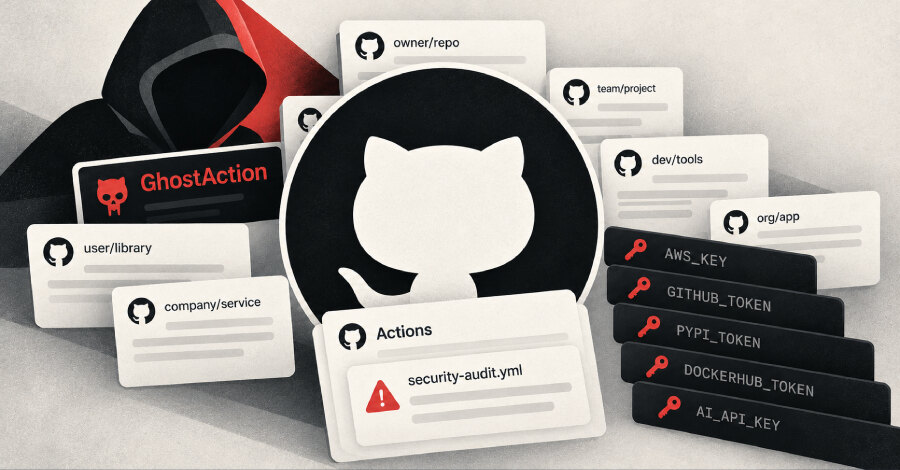
Kampanja GhostAction kompromitovala je približno 1.900 GitHub naloga i ciljala više od 30.000 repozitorijuma kod 3.000 korisnika i organizacija. GitGuardian je skok aktivnosti zabeležio 8. i 9. oktobra 2026, a napadači su pokušali da iz javnih CI okruženja preuzmu 3.174 tajne.
Reč je o napadu na lanac snabdevanja usmerenom na razvojnu infrastrukturu. Napadači preuzimaju legitimne naloge održavalaca, dobijaju pravo upisa u repozitorijume i zatim ubacuju zlonamerne GitHub Actions tokove rada.
Lažni tokovi rada kao put do tajni
GhostAction je prvi put otkriven u septembru 2025. godine. Akteri koriste ukradene Personal Access Token tokene ili pristupne podatke prikupljene iz zapisa infostealer malvera i curenja podataka kako bi stekli pravo izmene nad repozitorijumima.
Zlonamerni fajlovi mogu izgledati kao legitimne bezbednosne provere. GitGuardian navodi nazive poput security-audit.yml i github_actions_security.yml, što otežava brzo razlikovanje štetne automatizacije od redovnog održavanja projekta.
Cilj su CI/CD tajne, cloud kredencijali, tokeni registara paketa kao što su npm, PyPI i DockerHub, kao i API ključevi pružalaca AI usluga. Kada se takvi podaci nađu u automatizovanom okruženju, njihovo preuzimanje može napadaču otvoriti pristup povezanim servisima ili daljim koracima isporuke softvera.
Promenljiv teret i fazno širenje
Novi talas je primećen od 31. avgusta 2026. GitGuardian ga opisuje kao eksperimentalniji i više ručno vođen u odnosu na ranije aktivnosti, uz teret koji se vremenom menjao. Prva verzija je dodala skeniranje istorije Git repozitorijuma radi pronalaženja tajni.
Pravila za otkrivanje obuhvatala su AWS identifikatore ključeva, GitHub i GitLab tokene, tajne povezane sa AI servisima i cloud API ključeve. Druga verzija je uz pronađeni AWS identifikator prikupljala približno dve linije okolnog sadržaja kako bi ga povezala sa odgovarajućim tajnim pristupnim ključem. Završna varijanta dodala je mogućnost preuzimanja tog konteksta tokom skeniranja istorije.
Teret je najpre poslat ka 160 ranije zabeleženih žrtava, a zatim, 20 minuta kasnije, na 28.000 novih repozitorijuma između 8. i 9. oktobra. Novi talasi sa istim teretom primećeni su 10. i 12. oktobra, ali GitHub je od 9. oktobra počeo da sprečava izvršavanje zlonamernog toka rada, pa ti kasniji pokušaji nisu mogli da izvuku tajne.
Šta proveriti u razvojnim timovima
Deo žrtava iz poslednjeg naleta već je bio kompromitovan u talasima iz septembra 2025. i avgusta 2026, što pokazuje značaj nerotiranih tajni. Timovi zato treba da pregledaju izmene u GitHub Actions fajlovima, provere naloge sa pravom upisa i opozovu ili rotiraju kredencijale za koje postoji mogućnost izlaganja.
Praktičan poslovni zaključak je da zaštita repozitorijuma ne staje na zaštiti izvornog koda: potrebno je nadzirati automatizaciju, ograničiti ovlašćenja tokena i imati jasan postupak za brzu rotaciju CI/CD tajni nakon sumnjive izmene.