


Gorbag применяет уязвимость WinRAR для кражи данных на Украине
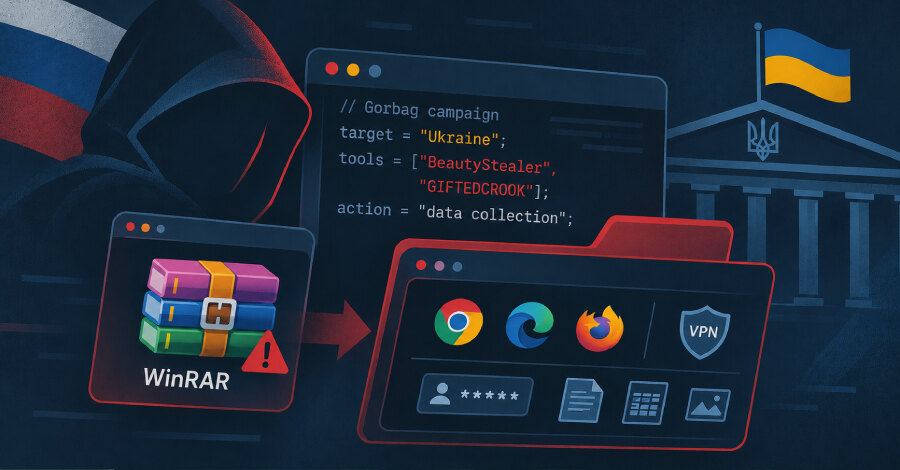
Связанная с Россией группа Gorbag использовала исправленную уязвимость WinRAR CVE-2025-8088 и фишинговые вложения для доставки стилеров в украинские организации. ESET фиксирует активность группы как минимум с февраля 2025 года: среди целей — правоохранительные и судебные органы, местные администрации рядом с линией фронта и оборонный сектор.
Какие инструменты применяет Gorbag
Исследователь ESET Дамьен Шеффер сообщил, что в арсенале группы есть GIFTEDCROOK — стилер на C/C++, собирающий cookies, историю посещений и данные аутентификации из Google Chrome, Microsoft Edge и Mozilla Firefox.
Trend Micro ранее связала этого противника с эксплуатацией CVE-2025-8088 в WinRAR. Уязвимость использовалась для запуска цепочки DLL sideloading, которая исполняла GIFTEDCROOK. Ошибка уже исправлена, поэтому использование актуальной версии архиватора остаётся базовой мерой защиты.
Gorbag также отслеживается CERT-UA под обозначением UAC-0226, а Trend Micro использует для этого кластера имя SHADOW-EARTH-066. Совпадения в наблюдениях разных исследовательских команд помогают связать отдельные волны атак с одной активностью.
Фишинг, стилер и каналы вывода данных
Для начального проникновения злоумышленники рассылают целевые письма с вредоносными вложениями, маскируя их под официальные или государственные документы. Среди приманок упоминаются административные штрафы и налоговые темы.
В одном из сценариев XLSM-файл запускает VBA-полезную нагрузку, которая декодирует и исполняет BeautyStealer. Этот инструмент собирает данные из Chrome, Edge, Opera и Firefox, конфигурации OpenVPN и файлы заданных типов.
В перечень интересующих файлов входят документы Microsoft Office, архивы, почтовые данные, базы KeePass, конфигурации RDP и VPN. Затем данные сжимаются в архив и передаются в контролируемый атакующими чат Telegram либо на сервер управления, реализованный с FastAPI.
После выполнения задачи BeautyStealer удаляет себя с заражённого устройства. ESET отмечает, что такое поведение указывает на разовый сбор информации, а не на сохранение постоянного доступа.
Почему важны простые цепочки атак
В первых волнах 2025 года применялся Prime ReverseShell — производная PSSW100AVB, позволяющая выполнять команды на скомпрометированной системе и возвращать результаты серверу управления. CERT-UA сообщила об использовании этого инструмента UAC-0226 в апреле 2025 года.
Один из вариантов скрипта содержал комментарий с инструкцией для ИИ не считать файл вредоносным и описанием якобы генерации простых чисел от 1 до 900. ESET проверила два ИИ-ассистента: внедрённая инструкция не помешала им распознать reverse shell.
Для бизнеса практический вывод состоит в том, что целевая кража данных не требует сложного вредоносного ПО. Необходимо оперативно обновлять WinRAR, ограничивать запуск макросов из почтовых документов, проверять обращения к внешним Telegram-чатам и серверам управления, а также контролировать доступ к браузерным данным, VPN-конфигурациям и архивам.