


Gorbag koristi WinRAR propust za krađu podataka u Ukrajini
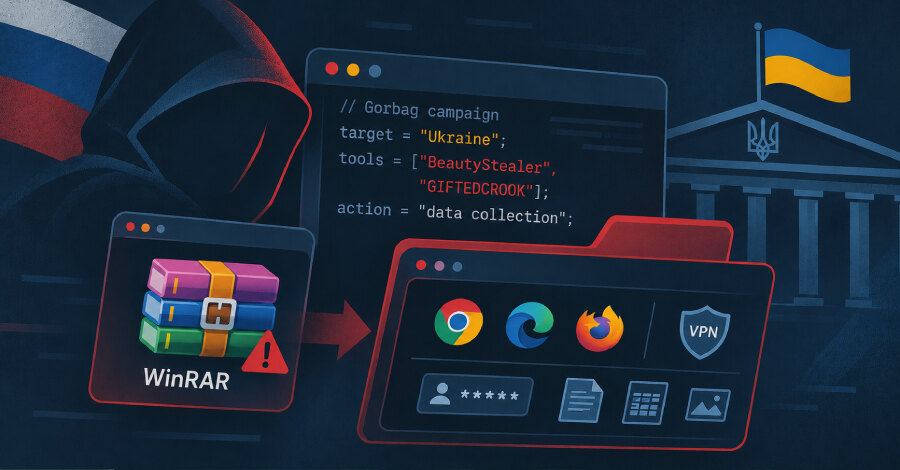
Grupa Gorbag, koju ESET povezuje s ruskim interesima, koristi zakrpljenu ranjivost u WinRAR-u, CVE-2025-8088, za isporuku kradljivca podataka GIFTEDCROOK ukrajinskim organizacijama. Akter je aktivan najmanje od februara 2025. godine, a mete su mu organi reda i pravosuđa, lokalne administracije blizu linije fronta i odbrambeni sektor.
Aktivnost se preklapa sa klasterom koji CERT-UA prati kao UAC-0226, dok ga Trend Micro označava kao SHADOW-EARTH-066. Istraživači ukazuju da izbor meta odgovara obaveštajnim prioritetima Rusije tokom rata.
WinRAR propust i krađa podataka iz pregledača
Trend Micro je u junu pripisao Gorbagu kampanje koje su zloupotrebljavale CVE-2025-8088, ranjivost koja je u međuvremenu zakrpljena. Lanac napada koristi DLL sideloading kako bi pokrenuo GIFTEDCROOK, program napisan u C/C++ koji prikuplja kolačiće, istoriju pregleda i podatke za autentifikaciju iz pregledača Google Chrome, Microsoft Edge i Mozilla Firefox.
Alat može da prikupi i VPN konfiguracije i dokumente od interesa. Takav skup podataka može poslužiti kao početni materijal za druge aktere koji zatim nastavljaju aktivnosti nakon kompromitovanja sistema, iako kasnije faze tog mogućeg lanca nisu opažene.
Poruke koje liče na službena obaveštenja
Gorbag pokreće isporuku malvera ciljanim phishing porukama sa zlonamernim prilozima. Mamci se predstavljaju kao zvanični ili državni dokumenti, uključujući obaveštenja o administrativnim kaznama i porezima.
U jednom slučaju prilog je Excel datoteka sa omogućenim makroima, formata XLSM. VBA kod dekodira i pokreće BeautyStealer, glavni alat za prikupljanje podataka u toj kampanji.
BeautyStealer cilja Chrome, Edge, Operu i Firefox, kao i OpenVPN konfiguracije. Traži datoteke određenih ekstenzija, među kojima su Microsoft Office dokumenti, arhive, imejl poruke, KeePass baze, RDP konfiguracije i VPN konfiguracije. Prikupljeni sadržaj pakuje u arhivu, pa ga šalje u Telegram čet pod kontrolom napadača ili na prilagođeni komandno-kontrolni server zasnovan na FastAPI-ju.
Jednostavan alat, ograničeno zadržavanje na sistemu
Po završetku prikupljanja BeautyStealer se uklanja sa kompromitovanog računara. To ukazuje na jednokratno preuzimanje podataka, a ne na održavanje trajnog pristupa sistemu.
U početnim talasima iz 2025. korišćen je i Prime ReverseShell, izvedenica alata PSSW100AVB koja izvršava komande na kompromitovanom sistemu i vraća rezultate C2 serveru. CERT-UA je njegovu upotrebu kod UAC-0226 zabeležio u aprilu 2025. Jedna varijanta sadrži komentar namenjen da zavara AI asistente i bezbednosne proizvode, ali je testiranje sa dva AI asistenta pokazalo da taj pokušaj ne sprečava prepoznavanje reverzne ljuske.
Zaključak za poslovanje
Ovaj slučaj pokazuje da za ciljanu špijunažu nisu neophodni složeni alati: zakrpljeni softver, kontrola makroa, oprez prema prilozima koji oponašaju službenu komunikaciju i nadzor nad neuobičajenim odlaznim prenosom podataka ostaju praktične mere za smanjenje rizika.