


Infoblox связала Help TDS с Hotejka и 20 тысячами страниц Cloudflare
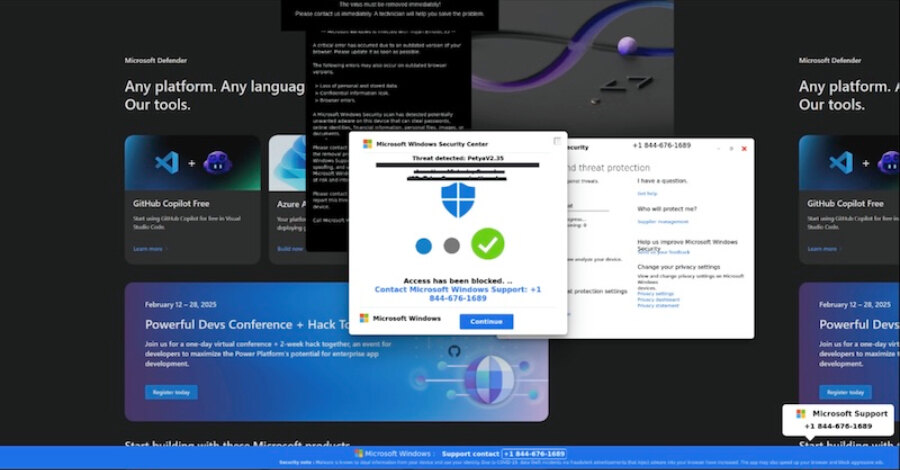
Infoblox связала систему распределения трафика Help TDS с русскоязычной партнёрской программой Hotejka: с апреля 2026 года мошенники задействовали более 20 тысяч сайтов Cloudflare Pages для схем фальшивой технической поддержки. По оценке исследователей, Help TDS работает как минимум с 2017 года и перенаправляет посетителей взломанных сайтов на поддельные предупреждения Windows.
Как устроена цепочка перенаправлений
Партнёры Hotejka внедряют на скомпрометированные сайты PHP-шаблоны, вредоносные плагины или пользовательские HTML-блоки. Одним из таких плагинов GoDaddy в августе 2025 года назвала woocommerce_inputs: он похищал учётные данные WordPress и получал адреса для редиректов с серверов управления.
Затем специальная ссылка передаёт посетителя в Help TDS. Система оценивает браузерный отпечаток, геолокацию и другие параметры, чтобы решить, какой сценарий показать. Часть аудитории получает страницу с пугающим сообщением о якобы заблокированном компьютере, другая может быть переправлена на стороннюю партнёрскую платформу для новой оценки и перепродажи трафика.
В приманках используются полноэкранные окна и механизмы, затрудняющие выход со страницы. Пользователю предлагают не перезагружать компьютер и позвонить в «техническую поддержку Microsoft». Оператор колл-центра пытается убедить его установить бесплатный инструмент удалённого доступа, например UltraViewer, после чего получает полный контроль над устройством.
Связь Hotejka с ROI777
Infoblox считает Hotejka преемником, а с высокой степенью уверенности — тем же оператором, что и ROI777. Последняя организация фигурировала в исследовании Guardicore Labs 2018 года об операции Prowli, где уязвимые серверы использовались для майнинга криптовалюты и монетизации трафика.
На связь указывают исторические DNS-записи, сходные механизмы командных серверов и прежний домен roi777[.]com, который GoDaddy обнаружила среди адресов управления редиректами, применявшихся в 2018–2020 годах. Infoblox также отмечает давнее использование одних и тех же партнёрских рекламных платформ.
С апреля 2026 года Hotejka размещает мошеннические страницы на бесплатных адресах *.pages[.]dev, создавая около 300 одноразовых страниц в день. Примерно 20 партнёров, среди которых Balada Injector, Detour Dog и DollyWay, направляют трафик в Help TDS. Ранее цепочки также передавали посетителей оператору VexTrio Viper.
Что проверить компаниям
Для владельцев сайтов этот случай показывает, что взлом WordPress может стать не только утечкой данных, но и каналом вовлечения посетителей в мошенничество. Следует проверять установленные плагины, содержимое пользовательских HTML-блоков, административные учётные записи и необъяснимые внешние перенаправления.
Пользователям не стоит звонить по номеру, указанному в браузерном предупреждении, или устанавливать программу удалённого доступа по просьбе неизвестного собеседника. Полноэкранное сообщение о блокировке Windows не подтверждает проблему на устройстве: закрыть вкладку и обратиться в официальный канал поддержки безопаснее, чем продолжать такой сценарий.