


США предупредили об атаках на промышленные холодильные системы
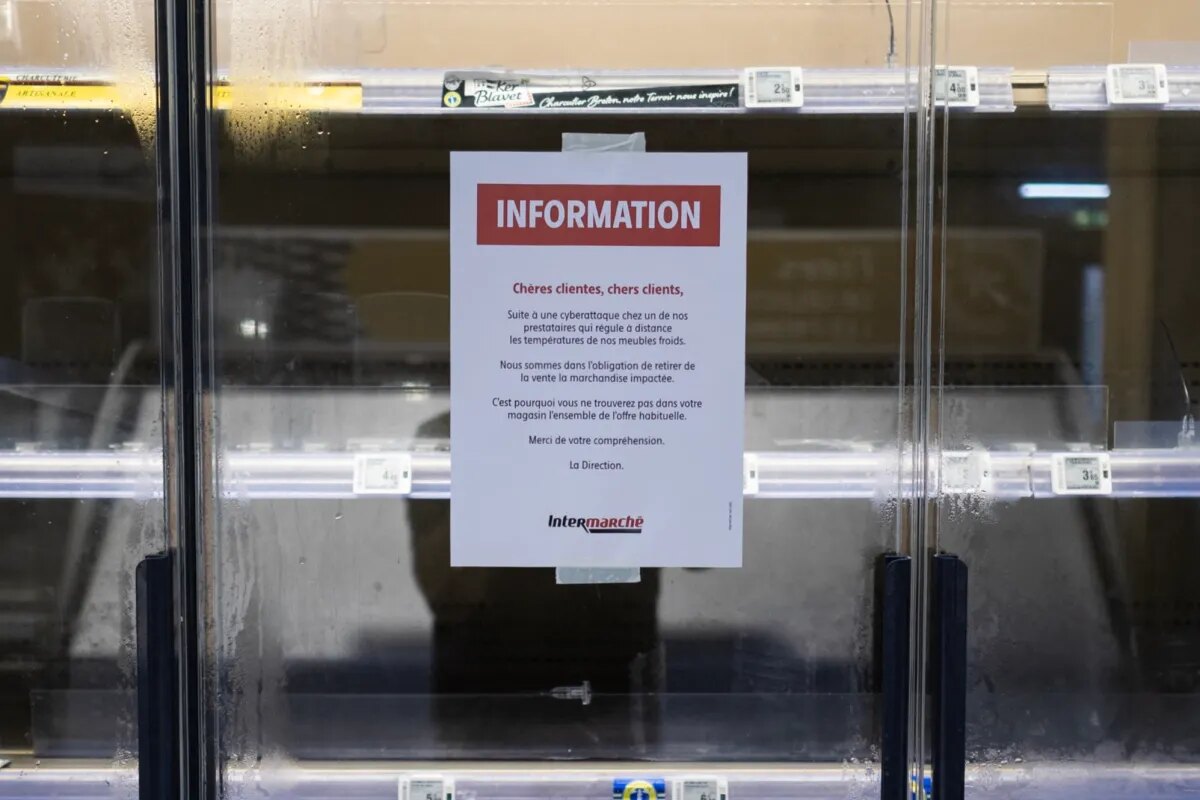
CISA, ФБР, а также министерства сельского хозяйства, здравоохранения и транспорта США предупредили о продолжающейся киберугрозе для подключённых к интернету промышленных холодильников и систем мониторинга холодовой цепи. Под ударом находятся магазины, холодные склады и отрасли, связанные с продовольствием, сельским хозяйством, транспортом и доставкой медицинских грузов.
Ведомства указывают, что при успешном взломе злоумышленники способны изменить температуру оборудования. Последствия могут включать порчу товарных запасов, пожарную опасность и сокращение срока службы системы.
Какие объекты уже затронуты
Предупреждение последовало после нескольких волн атак на холодильное оборудование в Великобритании и Европе. В ходе двух отдельных кампаний атакующие повышали температуру морозильных и охлаждающих установок как минимум в дюжине стран, что приводило к размораживанию продуктов и уничтожению запасов.
Среди затронутых систем были удалённо управляемые холодильные установки датской компании Danfoss. Для части этих устройств производитель уже прекратил выпуск обновлений безопасности, что делает их особенно сложными для защиты в действующей инфраструктуре.
Во Франции атакующие попытались повысить температуру в охлаждающих установках банка крови, где хранились донорские запасы. Атаку остановили до того, как она могла повлиять на содержимое хранилищ. Министерство обороны США, по сведениям Reuters, также расследует серию инцидентов с морозильниками, используемыми военными.
Рекомендации для операторов
Американские ведомства не назвали конкретную группу или государство, ответственное за атаки. Исследователи в сфере безопасности в целом связывают кампании с Ираном; американские чиновники также, как сообщается, рассматривают Иран как вероятного виновника.
В отдельном информационном материале власти предупредили, что атакующие могут принудительно переводить установки в постоянные циклы нагрева и размораживания. Это способно вызвать масштабную потерю запасов и создать угрозы, связанные с работой самого оборудования.
CISA и партнёры рекомендуют отключить системы удалённого управления от публичного интернета, сменить и усилить пароли, установить доступные исправления и заменить оборудование, которое больше не поддерживается поставщиком. Исполняющий обязанности руководителя кибербезопасности CISA Крис Бутера заявил, что любая организация, зависящая от холодильных систем и средств мониторинга, должна считать себя потенциальной целью.
Что проверить бизнесу
Операторам холодильных складов, ритейлу, логистическим и медицинским организациям стоит инвентаризировать подключённые контроллеры, определить устройства без поддержки и проверить, какие из них доступны извне. Практический вывод прост: удалённый доступ к оборудованию холодовой цепи следует ограничить, а устаревшие установки — включить в план замены, пока инцидент не привёл к физическим и операционным потерям.