


IBM призвала обновить Langflow из-за двух критических уязвимостей
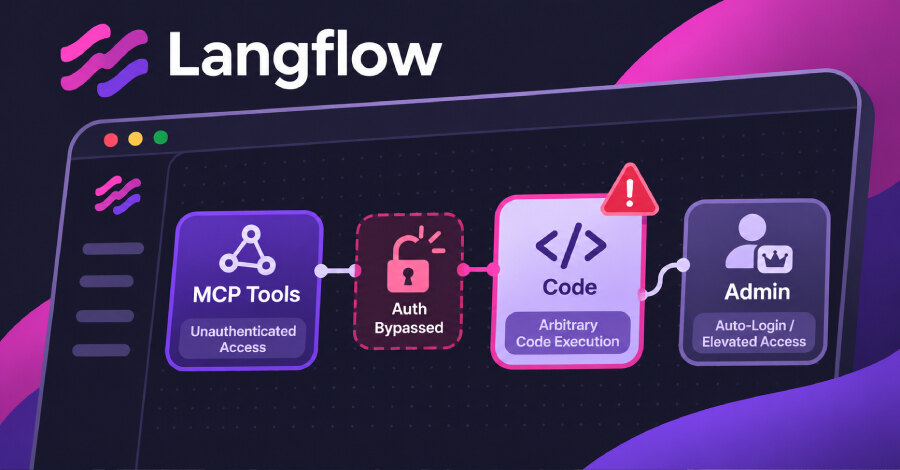
IBM сообщила о четырёх уязвимостях в Langflow — открытом инструменте для создания ИИ-агентов и рабочих процессов. Две из них, CVE-2026-93680 и CVE-2026-110186, получили оценку 9,8 из 10 по CVSS: удалённый атакующий без учётной записи может обойти ограничения аутентификации или выполнить произвольный код. Уязвимы все релизы с 1.0.0 по 1.12.8, а исправление доступно только в версии 1.13.0.
Доступ без учётной записи и выполнение кода
По описанию IBM, CVE-2026-93680 вызвана некорректной аутентификацией и позволяет обходить защитные ограничения. CVE-2026-110186 связана с недостаточным контролем генерации кода и может привести к запуску произвольного кода. IBM также характеризует одну из проблем как неаутентифицированное удалённое выполнение кода через перечисление инструментов Model Context Protocol.
Через MCP Langflow может предоставлять свои потоки как инструменты приложениям с поддержкой этого протокола. В публичном Metasploit Framework уже есть модуль, ссылающийся на CVE-2026-93680: он подключается к MCP-эндпоинту без учётных данных, создаёт сессию и выводит доступные инструменты. Модуль не запускает команды на сервере и был протестирован на Langflow 1.8.4 при включённом автоматическом входе.
Автовход становится особенно важной деталью инцидента. При включённой функции пользователи получают права суперпользователя без запроса на вход. В описании параметра LANGFLOW_AUTO_LOGIN прямо указано, что он обходит аутентификацию и должен применяться только в средах разработки; в Langflow 1.12.8 этот параметр включён по умолчанию.
Другие проблемы и доступное исправление
Третья уязвимость, CVE-2026-110193 с оценкой 8,8, требует низкопривилегированной учётной записи и может заставить Agentic Assistant сгенерировать или отправить код компонента, исполняющий команды операционной системы на сервере. CVE-2026-110192 с оценкой 6,5 требует аутентификации и связана с раскрытием чувствительной информации из недостаточно защищённых учётных данных.
В бюллетене IBM также упомянуто неполное исправление механизма безопасности авто-входа. При этом компания не уточнила, затрагивает ли проблема серверы, где автоматический вход отключён. В каталоге CISA Known Exploited Vulnerabilities на обновление от 30 октября эти две критические проблемы не были внесены, хотя в нём уже присутствуют шесть других уязвимостей Langflow.
Риск для внешне доступных инстансов становится нагляднее, когда эксплуатация Langflow для Monero-майнинга фиксирует использование открытых AI-эндпоинтов для запуска Monero-майнера. Это не меняет технических условий новых CVE, но подчёркивает необходимость проверить опубликованные сервисы и их конфигурацию.
Как обновить развёртывание
Langflow 1.13.0 выпущен 22 октября и отключает автоматический вход по умолчанию. IBM не предложила временного обходного решения для систем, которые пока не могут обновиться. Перед переходом документация рекомендует сохранить базу данных, секретный ключ и загруженные файлы. Если использовался автовход, существующую учётную запись следует подготовить к входу по паролю.
Для установки через Python нужно обновить пакет до версии 1.13.0, а для Docker — перейти на образ langflowai/langflow:1.13.0, сохранив постоянные данные развёртывания. При проблемах со входом после обновления Langflow рекомендует использовать процедуру восстановления. Удалять или переустанавливать систему для возврата доступа не следует: документация предупреждает, что это может безвозвратно удалить потоки.
Для бизнеса практический приоритет — определить все инстансы Langflow, доступные из сети, проверить состояние LANGFLOW_AUTO_LOGIN и спланировать обновление до 1.13.0 с резервным копированием данных. После обновления важно отдельно подтвердить вход в существующие аккаунты и доступность сохранённых рабочих потоков.