


Langflow 1.13.0 uklanja kritične propuste u autentifikaciji i izvršavanju koda
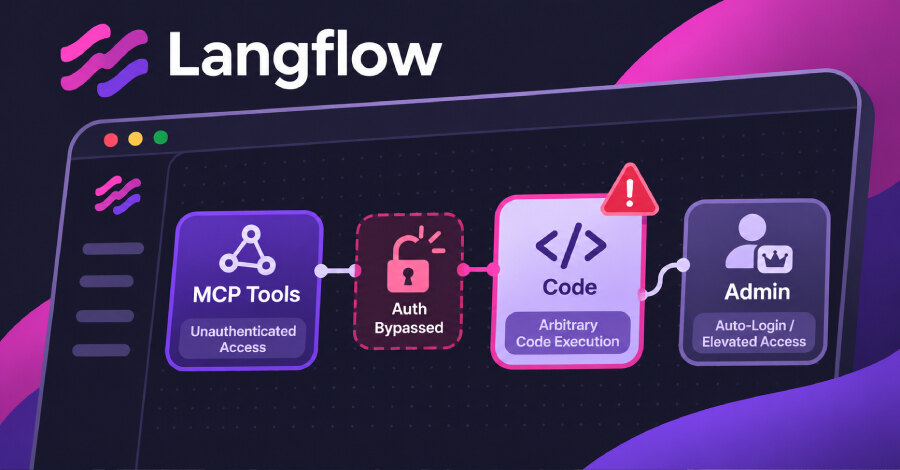
IBM je objavio da dve kritične ranjivosti u otvorenoj platformi Langflow mogu udaljenom napadaču bez korisničkog naloga omogućiti zaobilaženje autentifikacije ili izvršavanje proizvoljnog koda na serveru. Propusti CVE-2026-93680 i CVE-2026-110186 ocenjeni su sa CVSS 9,8, zahvataju izdanja od 1.0.0 do 1.12.8, a ispravljeni su isključivo u verziji 1.13.0.
Langflow služi za izradu AI agenata i tokova rada. Zbog toga je bezbednost njegovih javno izloženih instanci važna i za aplikacije koje koriste Model Context Protocol (MCP), preko kog Langflow može da ponudi svoje tokove rada kao alate AI aplikacijama sa MCP podrškom.
Dva kritična propusta bez potrebe za nalogom
Za CVE-2026-93680 IBM navodi nepravilnu autentifikaciju, koja može omogućiti zaobilaženje bezbednosnih ograničenja. Za CVE-2026-110186 navodi nepravilnu kontrolu generisanja koda, sa mogućnošću izvršavanja proizvoljnog koda. Jedan propust opisan je kao neautentifikovano udaljeno izvršavanje koda kroz nabrajanje alata dostupnih preko MCP-a.
Javni modul za Metasploit Framework već navodi CVE-2026-93680. Modul se bez akreditiva povezuje na MCP krajnju tačku Langflow servera, pokreće sesiju i izlistava ponuđene alate, ali ne izvršava kod niti komande na serveru. Autor modula kao pogođene navodi verzije od 1.5.0 do 1.11.4, što je uži raspon od onoga koji navodi IBM.
IBM je objavio još dva propusta u istom biltenu: CVE-2026-110193, ocenjen sa 8,8, zahteva nalog sa niskim privilegijama i može navesti Agentic Assistant da generiše ili pošalje kod komponente koja pokreće komande operativnog sistema. CVE-2026-110192, ocenjen sa 6,5, odnosi se na pristup osetljivim informacijama iz nedovoljno zaštićenih akreditiva.
Automatska prijava povećava operativni rizik
Kada je automatska prijava uključena, Langflow korisnike prijavljuje kao superkorisnike bez zahteva za prijavu. Promenljiva LANGFLOW_AUTO_LOGIN podrazumevano je uključena u verziji 1.12.8, a opis u kodu izričito upozorava da zaobilazi autentifikaciju i da je namenjena samo razvojnim okruženjima.
IBM drugi propust opisuje kao nepotpunu sanaciju kontrole automatske prijave. Bilten ne precizira da li su ranjivi i serveri na kojima je automatska prijava isključena. Širi kontekst daje raniji napadi na otvorene Langflow AI krajnje tačke, koji pokazuje zašto javno dostupne AI krajnje tačke zahtevaju hitnu proveru izloženosti i konfiguracije.
Nadogradnja i očuvanje podataka
Langflow 1.13.0 objavljen je 22. oktobra, istog dana kada i verzija 1.12.8 koja još sadrži propuste. IBM ne navodi zaobilazno rešenje za sisteme koji ne mogu odmah da pređu na novu verziju. Novo izdanje podrazumevano isključuje automatsku prijavu.
Pre nadogradnje potrebno je napraviti rezervnu kopiju baze podataka, tajnog ključa i otpremljenih datoteka. Ako se koristi automatska prijava, postojeći nalog treba pripremiti za prijavu lozinkom prema uputstvu za nadogradnju. Python instalacije prelaze na paket langflow==1.13.0, dok Docker okruženja treba da koriste sliku langflowai/langflow:1.13.0 uz zadržavanje trajnih podataka.
Dokumentacija upozorava da se Langflow ne briše niti ponovo instalira radi rešavanja problema sa prijavom, jer se time mogu trajno ukloniti tokovi rada. Praktičan poslovni zaključak je da timovi bez odlaganja popišu Langflow instance, provere MCP izloženost i automatsku prijavu, obezbede rezervne kopije i sprovedu prelazak na 1.13.0 uz očuvanje postojećih podataka.