


Rapid7: Linux-бэкдоры скрываются под видом почтовой защиты в Азии
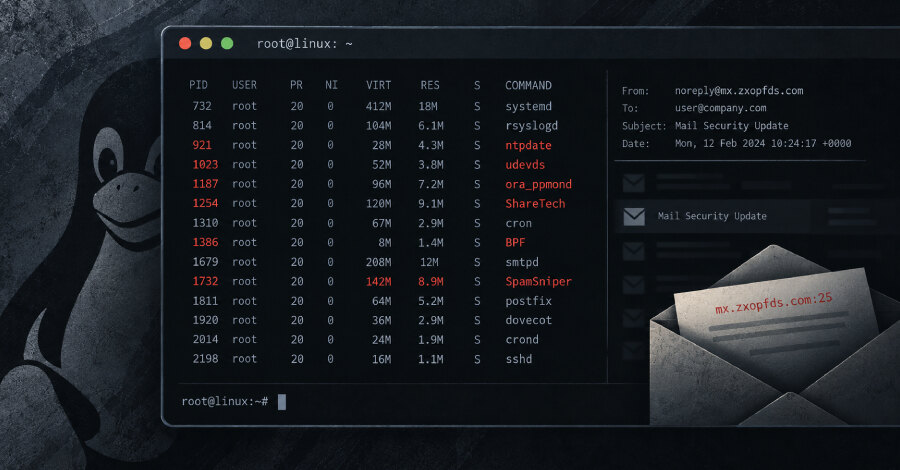
Rapid7 выявила Linux-бэкдоры, нацеленные на телеком-оборудование и сетевые устройства в Южной Корее и Тайване. Новые варианты BPFDoor и BPF Rekoobe маскируются под компоненты SpamSniper, а ранее не описанный имплант AVERAT использует SMTP для связи с управляющим сервером и разворачивается на устройствах ShareTech.
Маскировка под знакомые продукты
Злоумышленники обычно пытаются сделать вредоносный процесс менее заметным, присваивая ему имя системного компонента. В исследованных Rapid7 образцах эта тактика расширена: вредоносные компоненты используют названия и соглашения, характерные для почтовых средств защиты, распространённых в целевых организациях.
В Южной Корее BPFDoor выдаёт PID-файл за файл SpamSniper и поочерёдно использует десять имён Linux-демонов. Другой образец получил имя ora_ppmond, похожее на обозначения процессов Oracle Database. Rapid7 связывает BPFDoor с кластером Red Menshen, также известным как Earth Bluecrow, DecisiveArchitect и Red Dev 18; активность группы против телеком-провайдеров Ближнего Востока и Азии отслеживается с 2021 года.
Триггер через сетевой трафик
BPFDoor использует Berkeley Packet Filter для анализа входящего трафика и активируется после получения специального пакета. Rapid7 отмечает, что после появления статических сетевых сигнатур для обнаружения аномалий четвёртого уровня операторы стали нацеливаться на пограничные прокси.
Триггер может быть помещён в обычный HTTPS POST-запрос. При SSL-терминации, типичной для телеком-среды, он способен дойти до заражённого узла так, что традиционная глубокая инспекция трафика его не заметит. После запуска один из образцов открывает сессию TinyShell с интерактивной оболочкой и возможностями загрузки и выгрузки файлов.
Связанный с кампанией бэкдор на базе Rekoobe перехватывает IPv4-трафик TCP, UDP и SCTP, а также IPv6-трафик UDP, когда порты источника и назначения равны 25. Его процессы также названы как компоненты SpamSniper.
AVERAT на устройствах ShareTech
Для тайваньских устройств Rapid7 обнаружила ELF-дроппер в каталоге дополнений /addpkg/sbin/ ShareTech. Он формирует ключ шифрования из строки ShareTech, расшифровывает сценарий и запускает два файла: ntpdate и полезную нагрузку AVERAT под именем udevds. Через десять секунд оба файла удаляются.
AVERAT извлекает из зашифрованной конфигурации адрес сервера и интервал связи, затем обращается к mx.zxopfds[.]com по TCP-порту 25 каждые 600–699 секунд. Имплант умеет перечислять каталоги и процессы, передавать и удалять файлы, открывать до десяти интерактивных сессий, менять параметры управляющего сервера, загружать модули, перезагружать устройство и создавать прокси либо канал перенаправления портов.
Что проверить защитникам
Rapid7 рекомендует искать неожиданные raw-сокеты и BPF-фильтры на Linux-системах, которым не нужен захват пакетов. Также стоит проверять исходящие подключения TCP/25 от процессов, не являющихся почтовыми службами, и процессы, выдающие себя за обычные демоны.
Практический вывод для бизнеса: контроль пограничных устройств должен включать аудит управления маршрутизаторами, DVR и другими сетевыми аппаратами, а также проверку нетипичных процессов и почтового трафика. Маскировка под знакомое защитное ПО делает одной проверки имени процесса недостаточной.