


Linux bekdori oponašaju alate za zaštitu e-pošte
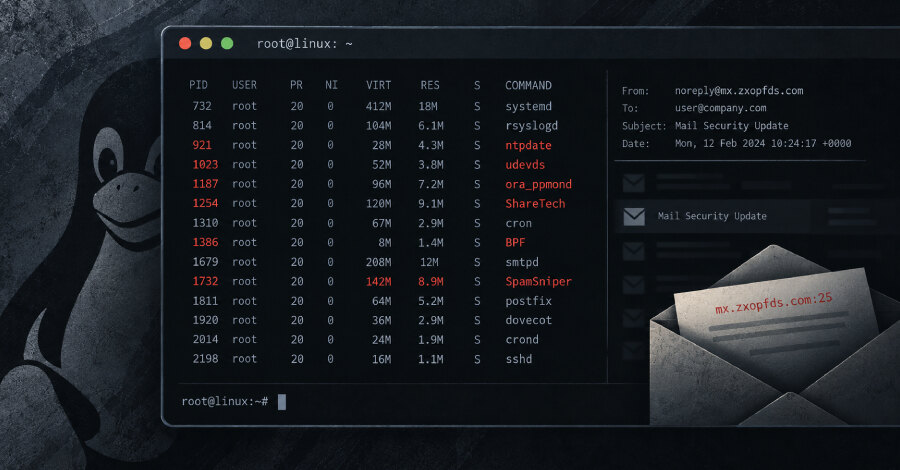
Rapid7 je otkrio Linux bekdore usmerene na telekomunikacione i mrežne uređaje u Južnoj Koreji i Tajvanu: novu varijantu BPFDoor-a, BPF Rekoobe i do sada neprijavljeni implant AVERAT. Uzorci se predstavljaju kao proizvodi i procesi poznati lokalnim administratorima, uključujući SpamSniper i ShareTech, a AVERAT za komandno-upravljačku komunikaciju koristi SMTP preko TCP porta 25.
Maskiranje prilagođeno ciljnom okruženju
BPFDoor uzorci zabeleženi u Južnoj Koreji oponašaju PID datoteku proizvoda SpamSniper i rotiraju deset imena Linux demona. Jedan artefakt postavlja ime procesa na ora_ppmond, po uzoru na obrazac imenovanja povezan sa Oracle platformama za telekom pretplatnike i provizionisanje. Takvo predstavljanje otežava uočavanje zlonamernog procesa pri površnom pregledu sistema.
BPFDoor koristi Berkeley Packet Filter da prati dolazni mrežni saobraćaj i aktivira se tek kada primi poseban „magični” paket. Rapid7 navodi da su operateri, nakon izrade statičkih mrežnih potpisa za anomalije na četvrtom sloju, počeli da upakuju okidač u standardne HTTPS POST zahteve. U telekom okruženjima sa SSL offloadingom to može dopremiti okidač do zaraženog čvora uz izbegavanje uobičajenog dubinskog pregleda paketa.
Funkcije bekdora i uloga SMTP-a
Nakon aktivacije, BPFDoor pokreće TinyShell sesiju za interaktivnu ljusku, otpremanje i preuzimanje datoteka. U istoj aktivnosti viđen je i Rekoobe zasnovan na BPF-u, koji presreće TCP, UDP i SCTP IPv4 saobraćaj, kao i UDP IPv6, kada su izvorni i odredišni portovi 25. I taj uzorak koristi imena komponenti SpamSniper-a.
AVERAT stiže kroz ELF dropper u direktorijumu dodatnih paketa ShareTech uređaja /addpkg/sbin/. Dropper izvodi ključ iz niske „ShareTech”, dešifruje skriptu i pokreće binarne datoteke ntpdate i udevds, a zatim ih briše posle deset sekundi. Implant na svakih 600 do 699 sekundi kontaktira komandni server preko TCP porta 25 i podržava pregled direktorijuma, prenos datoteka, prekid procesa, do deset istovremenih sesija ljuske, ponovno pokretanje uređaja i prosleđivanje portova.
Kontrole za operativne timove
Organizacije treba da pregledaju neočekivane raw sokete i BPF filtere na Linux sistemima koji nemaju potrebu za hvatanjem paketa. Važno je i revidirati odlazne TCP veze na portu 25 iz procesa koji nisu servisi e-pošte, tražiti procese maskirane u uobičajene demone i ograničiti upravljački pristup ruterima, DVR uređajima i drugim rubnim uređajima.
Praktičan zaključak je da se detekcija mora zasnivati na ponašanju procesa, mrežnim tokovima i privilegijama, a ne samo na poznatom imenu binarne datoteke. Posebnu pažnju zahtevaju bezbednosni prolazi za e-poštu i rubni uređaji, jer njihov privilegovan položaj može biti iskorišćen za prikupljanje podataka i dugotrajan pristup mreži.