


В KSMBD Linux раскрыты две RCE-уязвимости CVSS 9,0 без исправлений
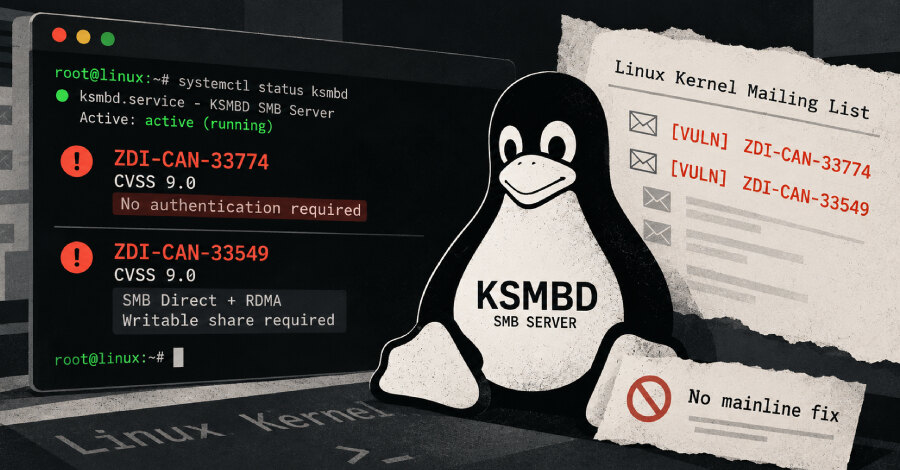
В сервере SMB KSMBD, встроенном в ядро Linux, публично раскрыты две уязвимости удалённого выполнения кода с оценкой CVSS 9,0: ZDI-CAN-33774 и ZDI-CAN-33549. На момент публикации для них не было именованных исправлений ни в основной ветке ядра, ни в linux-next; первая проблема затрагивает любой активный KSMBD на порту 445 и не требует аутентификации.
Ошибка в обработке SMB1 и SMB2
ZDI-CAN-33774 связана с гонкой при назначении таблицы обработчиков в KSMBD. Атакующий может отправить серию коротких пакетов SMB1, а затем пакет SMB2 в той же TCP-записи. В результате рабочие потоки способны обработать данные SMB1 обработчиком SMB2 и прочитать данные за пределами более короткого буфера.
После получения доступа к общей папке существует и путь к записи за границы буфера. Ключевое отличие этой проблемы в том, что для первоначального воздействия не нужна сетевая аутентификация: достаточно, чтобы сервер с KSMBD был доступен на TCP-порту 445.
Отдельный сценарий для SMB Direct
ZDI-CAN-33549 представляет собой целочисленное переполнение в пути SMB Direct. Клиент может передать дескрипторы буферов RDMA, в которых первый буфер длиннее объявленной полезной нагрузки. Счётчик размера переполняется, а последующая операция копирования памяти способна выйти за пределы выделенного буфера.
Для эксплуатации этой ошибки нужны RDMA-совместимый сетевой интерфейс, в том числе программный драйвер rxe, общая папка KSMBD с правом записи и клиент, согласовавший SMB Direct. Поэтому её область воздействия уже, чем у ZDI-CAN-33774, однако обе проблемы получили одинаковую оценку CVSS 9,0 от Zero Day Initiative.
Публичное раскрытие и проверка систем
В отчётах Zero Day Initiative указано, что находки сделал TrendAI, сканер Trend Micro. Документация по безопасности Linux, обновлённая в мае 2026 года, предписывает направлять ошибки, найденные ИИ-инструментами и потому считающиеся публичными, в списки рассылки разработчиков подсистем. Сообщения были разосланы в публичные списки одновременно с приватным адресом безопасности ядра и не содержали патчей.
По информации Phoronix, сопровождающий SMB Direct Стефан Метцмахер отправил исправление для ZDI-CAN-33549 в следующий цикл разработки ядра, но иных подтверждений этому не приводилось. Идентификаторы CVE для обеих проблем пока не назначены: проект ядра Linux делает это после появления исправления в стабильной ветке.
Активность модуля можно проверить командами systemctl status ksmbd или lsmod | grep ksmbd. Документация Red Hat указывает, что Red Hat Enterprise Linux не включает KSMBD по умолчанию. Риск для инфраструктуры с ядрами и контейнерами стоит рассматривать вместе с тем, как эксплойт из контейнера Ubuntu к root хоста демонстрирует значение контроля границ между изолированной средой и хостом.
Что сделать владельцам инфраструктуры
Организациям следует инвентаризировать узлы с активным KSMBD, отдельно выявить доступные извне службы на порту 445 и конфигурации с SMB Direct и RDMA. До выхода и доставки исправлений в используемые ветки ядра практической мерой остаётся ограничение сетевого доступа к SMB и отключение KSMBD там, где он не требуется.