


Dve kritične KSMBD ranjivosti bez zakrpe u Linux kernelu
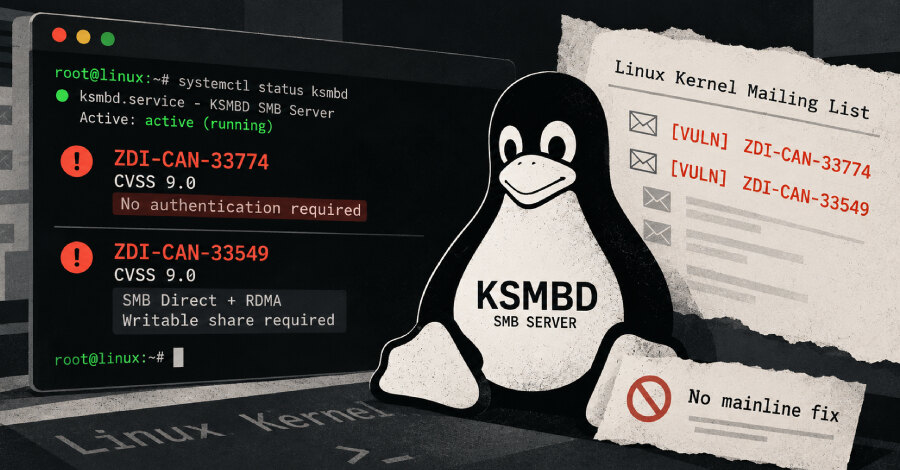
Linux serveri na kojima je aktivan KSMBD, ugrađeni SMB server u kernelu, izloženi su dvema ranjivostima za udaljeno izvršavanje koda: ZDI-CAN-33774 i ZDI-CAN-33549. Zero Day Initiative ih je ocenio sa CVSS 9,0, a u trenutku objave za njih nije postojala imenovana zakrpa ni u glavnoj grani Linux kernela ni u integracionom stablu linux-next.
KSMBD omogućava da Linux kernel neposredno pruža SMB deljenje fajlova. Zato je važno razlikovati sisteme na kojima je modul zaista učitan od onih koji ga nemaju u aktivnoj konfiguraciji. Status se može proveriti komandama systemctl status ksmbd ili lsmod | grep ksmbd.
Neautentifikovani put preko SMB protokola
ZDI-CAN-33774 ne zahteva mrežnu autentikaciju. Pogađa server koji koristi KSMBD na portu 445, a problem nastaje u načinu na koji komponenta dodeljuje tabelu rukovalaca za protokolske zahteve.
Napadač može poslati niz kratkih SMB1 paketa, a zatim SMB2 paket u istom TCP upisu. Radnici tada mogu obrađivati SMB1 podatke SMB2 rukovaocem i čitati preko kraja kraćeg bafera. Kada napadač ima pristup deljenom resursu, postoji i put ka upisu preko granice bafera.
SMB Direct zahteva RDMA okruženje
ZDI-CAN-33549 je celobrojno potkoračenje u KSMBD putanji za SMB Direct. Klijent može poslati RDMA deskriptore bafera tako da je prvi veći od prijavljenog tereta; brojač veličine se tada prelama, a naredno kopiranje memorije može preći kraj dodeljenog bafera.
Za ovaj scenario potrebni su RDMA sposobni mrežni interfejs, bilo hardverski ili softverski upravljački program rxe, upisivi KSMBD deljeni resurs i klijent koji pregovori SMB Direct. Zbog tih uslova zahvaćeni skup nije isti kao kod neautentifikovane ranjivosti, ali posledica je i dalje udaljeno izvršavanje koda.
Šta proveriti u poslovnom okruženju
Red Hat Enterprise Linux, prema dokumentaciji kompanije Red Hat, ne uključuje KSMBD podrazumevano. Ipak, organizacije treba da popišu Linux sisteme sa aktivnim modulom, posebno javno ili široko mrežno dostupne SMB servise, i da provere da li koriste RDMA i SMB Direct.
Rizik je širi u kontekstu eksploatacije koja izlazi iz Ubuntu kontejnera do root hosta jer oba slučaja pokazuju da granice između radnih opterećenja, kernela i mrežnih servisa zahtevaju preciznu proveru izloženosti. Dok zakrpe ne stignu u stabilne grane i distribucione pakete, praktičan poslovni korak je ograničavanje pristupa portu 445, uklanjanje nepotrebnog KSMBD-a i praćenje bezbednosnih ažuriranja dobavljača.