


Google предупредила о LLMjacking с ущербом до $1 млн на облачных счетах
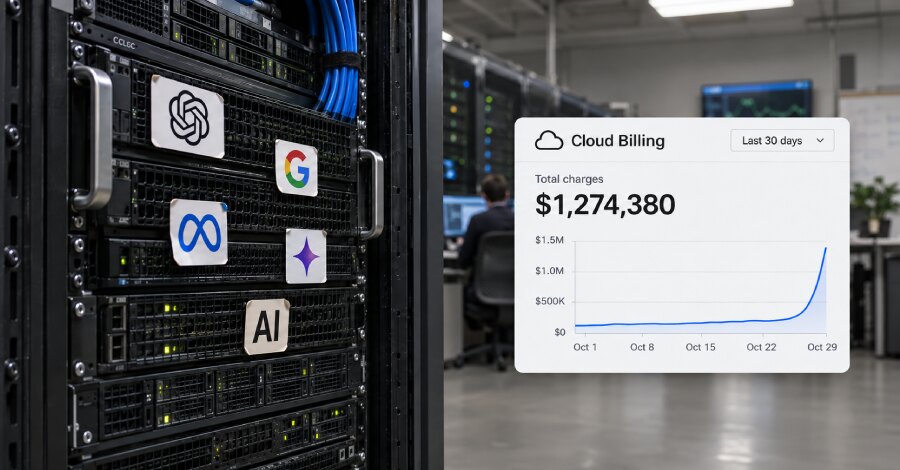
Google Threat Intelligence Group и Mandiant предупредили о LLMjacking — захвате корпоративного доступа к большим языковым моделям ради чужих вычислительных ресурсов. В отдельных инцидентах мошенническое потребление превышало $100 тыс. за один день, а совокупные счета некоторых организаций достигали $1 млн до отзыва доступа.
Под LLMjacking Google понимает разновидность захвата ресурсов, адаптированную к сервисам генеративного ИИ. Злоумышленник получает ключ API или иной действующий доступ к аккаунту организации и расходует её квоты на модели и облачные мощности, тогда как платить за использование приходится владельцу учётной записи.
Как злоумышленники получают доступ
Начальной точкой часто становятся раскрытые или украденные облачные токены: учётные данные IAM, ключи сервисных аккаунтов, GitHub Personal Access Tokens и активные токены сессий. Их получают через фишинг, утечки исходного кода, ошибки конфигурации среды или код, опубликованный на стороне клиента.
Google зафиксировала пострадавшие организации в Северной и Южной Америке, а также в Азиатско-Тихоокеанском регионе. Среди затронутых отраслей названы финансовые услуги, розница, технологии и транспорт.
Группа UNC6993, по данным Google, проникла в облачную среду через неправильно настроенный ключ сервисного аккаунта и затем получила доступ к LLM API. Она также использовала страницу захвата сессии под видом портала приложения: жертв убеждали вставить в неё JSON с активным токеном. Токен передавался на сервер злоумышленников и позволял обходить пароль и многофакторную аутентификацию.
Что происходит после проникновения
После закрепления атакующие проводят внутреннюю разведку: перечисляют облачные сервисы, репозитории и хранилища данных, клонируют код для поиска секретов и просматривают журналы доступа в поисках учётных данных для других сред. Также они могут создавать новые IAM- и сервисные аккаунты, добавлять SSH-ключи на вычислительные экземпляры и пользоваться правами на выпуск временных токенов.
В одном из описанных случаев злоумышленник с украденным GitHub PAT получил доступ к закрытым репозиториям, а затем использовал предполагаемую уязвимость веб-приложения в пакете, работавшем в контейнерной облачной среде. Google отдельно упомянула CVE-2026-40217 в LiteLLM как пример уязвимости ПО для маршрутизации запросов к моделям, которую могут использовать для повышения привилегий.
Перепродажа доступа к моделям
Конечная цель LLMjacking — монетизация моделей через проксирование токенов, автоматизированную передачу запросов к моделям и выделение GPU. UNC6993, по оценке Google, создавала дополнительные API-ключи в проектах жертв для масштабирования операций; это привело к счетам свыше $100 тыс. Некоторые участники применяют стратегию «создать и сменить», постоянно выпуская и удаляя краткоживущие сервисные аккаунты для обхода лимитов.
Google выделяет и новую роль LLM Mixers — нелегальных шлюзов, которые агрегируют и перепродают несанкционированный доступ к LLM. Такие сервисы выступают посредниками между теми, кто получил первоначальный доступ, и покупателями вычислительных квот. Практический вывод для компаний: ключи API, сервисные аккаунты и токены доступа к моделям нужно учитывать как платёжно значимые секреты, выдавать им минимально необходимые права, контролировать аномалии потребления и оперативно отзывать скомпрометированные учётные данные.