


LLMjacking podiže račune za AI i oblak do milion dolara
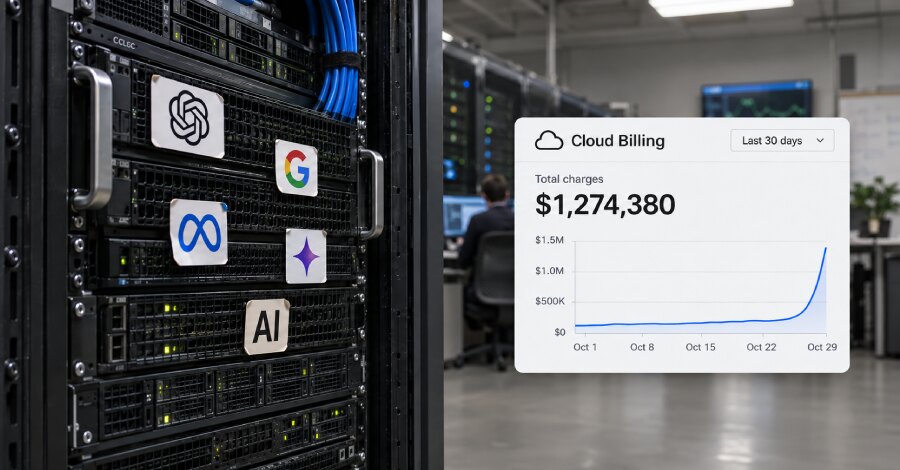
Google upozorava da napadi poznati kao LLMjacking mogu pojedinim kompanijama doneti kumulativne troškove u oblaku do milion dolara, dok je u pojedinačnim slučajevima neovlašćena potrošnja premašila 100.000 dolara za samo jedan dan. Google Threat Intelligence Group i Mandiant beleže zloupotrebu pristupa velikim jezičkim modelima, API-jima i računarskim resursima žrtava.
Suština napada je preuzimanje API ključa ili drugog identitetskog podatka koji napadaču otvara pristup LLM nalogu. Trošak korišćenja modela ostaje na organizaciji čiji je pristup kompromitovan, a ne na napadaču koji pokreće zahteve.
Od ukradenog tokena do skupog modelskog kapaciteta
Početni pristup najčešće dolazi kroz izložene ili ukradene tokene za identitet u oblaku: IAM akreditive, ključeve servisnih naloga, GitHub Personal Access tokene i aktivne tokene sesije. Google navodi i krađu ključeva putem fišinga, curenja izvornog koda, pogrešno podešenih okruženja i koda dostupnog na klijentskoj strani.
Za razliku od postepenog trošenja resursa kod kriptojackinga, LLMjacking može proizvesti veliki skok troškova za nekoliko sati. Napadači neposredno koriste pozadinske resurse modela, mogu da postave sopstvene proxy krajnje tačke, automatizovane tokove rada i pristup GPU kapacitetima.
Google je opisao aktivnosti grupe UNC6993, koja je iskoristila pogrešno podešen ključ servisnog naloga za pristup LLM API-ju. Grupa je postavila i stranicu za preotimanje sesije, predstavljenu kao aplikacioni portal: korisnik je navođen da nalepi sirovi JSON sa aktivnim tokenom, čime su zaobilažene kontrole lozinke i višefaktorske autentifikacije.
Širenje pristupa i tržište preprodaje
Kada steknu početni pristup, akteri istražuju servise u oblaku, repozitorijume i skladišta podataka u potrazi za dodatnim akreditivima. Mogu klonirati osetljiv kôd, pregledati evidencije pristupa, kreirati nove IAM i servisne naloge, dodati SSH ključeve i zloupotrebiti dozvole za izradu privremenih kredencijala višeg nivoa.
Uočena je i zloupotreba ranjivosti softvera za usmeravanje LLM zahteva, uključujući CVE-2026-40217 u LiteLLM-u. Neki akteri koriste pristup za kreiranje dodatnih API ključeva, dok strategijom „burn and rotate” neprekidno stvaraju i brišu kratkotrajne servisne naloge kako bi izbegli ograničenja protoka.
Google ovu podelu rada povezuje sa pojavom takozvanih LLM Mixers servisa, koji neovlašćeni pristup modelima prosleđuju, objedinjavanju i preprodaju drugim akterima. Symantec i Carbon Black su odvojeno opisali servis koji instalira legitimne OpenAI Codex i Anthropic Claude Code CLI alate, a zatim im menja konfiguraciju da bi svi zahtevi prolazili kroz infrastrukturu treće strane.
Kontrole moraju obuhvatiti identitet i potrošnju
Za kompanije je ključna zaštita API ključeva, tokena i servisnih naloga, uz najmanje potrebne dozvole i redovnu proveru repozitorijuma, konfiguracija i javno dostupnih krajnjih tačaka. Jednako je važno nadzirati potrošnju po projektu, regionu, nalogu i modelu, jer nagli rast računa može biti prvi vidljiv znak kompromitovanog pristupa.
Kako se modeli višeg ranga i agentski tokovi rada uvode u produkciju, upravljanje identitetima, tajnama i ograničenjima potrošnje postaje sastavni deo finansijske i bezbednosne kontrole AI okruženja.