


Token spraying в Microsoft 365 скомпрометировал 97 аккаунтов
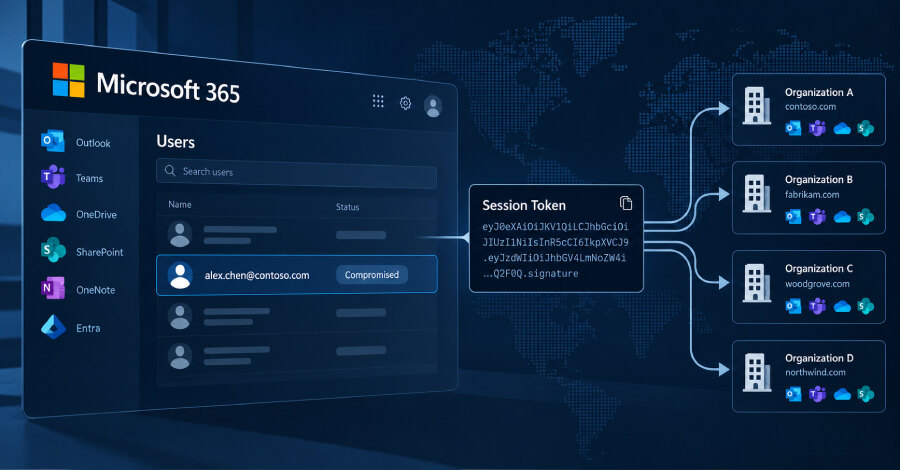
Исследователи Huntress обнаружили кампанию против Microsoft 365, в которой злоумышленники скомпрометировали 97 учётных записей в 79 организациях. Наблюдение велось с 14 июля по 22 сентября 2026 года: за это время зафиксировано 497 успешных входов на фоне более чем 200 тысяч попыток авторизации, а в каталогах Microsoft Entra зарегистрировали 48 поддельных устройств.
Токен вместо повторного обхода MFA
Атака строилась на схеме adversary-in-the-middle, или AitM. Поддельная страница входа располагалась между пользователем и настоящей инфраструктурой Microsoft: она принимала введённые данные и код многофакторной аутентификации, передавала их легитимной странице, а затем перехватывала токен, выданный после успешного входа.
Полученный токен служит доказательством пройденной аутентификации. Поэтому атакующему не требуется ещё раз обходить MFA: он воспроизводит токен со своего устройства через несколько минут и запускает автоматизированные попытки входа в сервисы Microsoft 365.
Huntress называет этот подход token spraying по аналогии с password spraying. Вместо массовой проверки паролей злоумышленники масштабно повторно используют украденные токены в нескольких организациях. Более 200 тысяч неудачных попыток в период кампании исследователи связали с диапазоном IP-адресов 193.26.115.0/24.
Закрепление через MFA, устройства и почту
После получения доступа атакующие добавляли собственное приложение-аутентификатор. Это позволяло им подтверждать MFA для новых входов, если украденный токен истекал или был отозван владельцем учётной записи. Как минимум в 19 организациях существующие методы MFA жертвы удаляли и регистрировали новый метод в течение трёх часов после первого входа.
В одном случае 21 июля 2026 года новое приложение с именем iPhone 13 активировали менее чем через 51 минуту после захвата сеанса. Поддельные компьютеры в Microsoft Entra выполняли сходную роль: зарегистрированное устройство могло давать более устойчивый способ запрашивать токены и оставалось в каталоге, пока его не удалят администраторы.
Исследователи также заметили скрытые правила в почтовых ящиках. Правила с названиями вроде sss, iT или последовательностей точек удаляли письма по ключевым словам, связанным с зарплатой, депозитами и бонусами, либо перемещали их в RSS Feeds и Conversation History. В одном ящике входящие сообщения помечались прочитанными и удалялись, а затем аккаунт использовали для рассылки спама сотням внешних адресатов.
Что проверить администраторам
Huntress рекомендует при подозрении на повторное использование токенов отозвать активные сеансы и сменить пароль, проверить устройства Entra и методы MFA, а также поискать неожиданные правила почты и новые корпоративные приложения. Источниками токенов могут быть не только AitM-прокси за фишинговыми страницами, но и фишинг через device code и социальная инженерия во время легитимного входа.
Компаниям следует ограничить сценарии device-code с помощью политик Conditional Access. Huntress советует при корректной настройке таких политик требовать MFA или блокировать доступ для всех пользователей, всех облачных приложений и всех типов клиентских приложений. Практический вывод для бизнеса: MFA не отменяет необходимость контролировать сессии, зарегистрированные устройства и изменения способов аутентификации.