


Token-replay napadi ugrozili 97 Microsoft 365 naloga
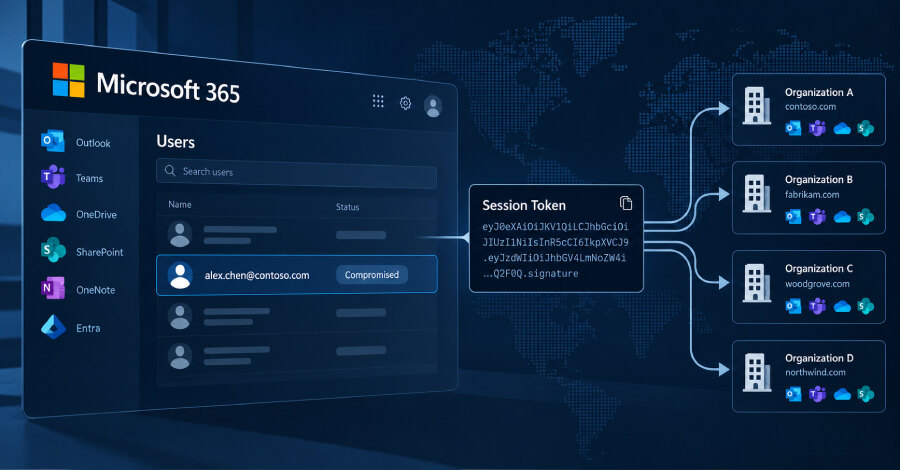
Huntress je od 14. jula do 22. septembra 2026. registrovao kampanju token-replay napada na Microsoft 365 koja je kompromitovala 97 naloga u 79 organizacija. Tokom aktivnosti zabeleženo je 497 uspešnih prijava, više od 200.000 neuspešnih pokušaja prijave i registracija najmanje 48 neovlašćenih Entra uređaja.
Token umesto lozinke
Napadači nisu morali da pogađaju lozinke. Koristili su adversary-in-the-middle, odnosno AitM, stranicu za prijavu postavljenu između žrtve i legitimne Microsoft infrastrukture. Takva stranica preuzima unete kredencijale i MFA kodove, prosleđuje ih pravoj stranici za prijavu, a zatim prikuplja pristupni token koji Microsoft izdaje po uspešnoj autentifikaciji.
Ukradeni token služi kao dokaz obavljene prijave i može biti ponovo upotrebljen sa napadačevog uređaja bez ponovnog zaobilaženja MFA provere. Huntress ovu tehniku naziva token spraying, jer se veći broj ukradenih tokena automatizovano ponavlja prema servisima Microsoft 365 u više organizacija, po analogiji sa password-spraying napadima.
Istraživači su više od 200.000 neuspešnih pokušaja iz posmatranog perioda povezali sa IP opsegom 193.26.115.0/24. Kampanja je prvobitno zapažena sa rumunske adrese 193.26.115.221, za koju VirusTotal navodi povezanost sa trojancem za udaljeni pristup AsyncRAT. Adresa je vezana za nemačkog hosting provajdera 1337 Services GmbH.
Trajnost pristupa kroz MFA i uređaje
Po uspešnom ulasku u nalog, napadači su dodavali sopstvenu autentifikatorsku aplikaciju kako bi zadržali pristup i kada ukradeni token istekne ili bude opozvan. U najmanje 19 organizacija postojeći MFA metod žrtve je uklonjen, a novi metod registrovan u roku od tri sata od prve prijave. U jednom slučaju, 21. jula 2026, aplikacija nazvana iPhone 13 aktivirana je manje od 51 minuta nakon otmice sesije.
Lažni uređaji imali su sličnu svrhu. Registrovan uređaj može napadaču omogućiti trajniji način da zahteva tokene, a ostaje u Microsoft direktorijumu dok ga neko ne ukloni. Zbog toga istraga incidenta ne treba da se zaustavi na promeni lozinke i opozivu aktivne sesije.
Poštanska pravila kao prikrivanje aktivnosti
Napadači su kreirali skrivena pravila u sandučićima, sa nazivima poput .,, sss, iT i ......... Pravila su brisala poruke koje sadrže ključne reči povezane sa zaradama, depozitima i bonusima ili su ih premeštala u manje uočljive foldere, kao što su RSS Feeds i Conversation History. U jednom kompromitovanom sandučetu sva dolazna pošta označavana je kao pročitana i brisana, a nalog je zatim korišćen za slanje neželjene pošte stotinama eksternih primalaca.
Huntress navodi da tokeni mogu poticati sa AitM releja iza lažnih stranica za prijavu, device-code phishinga i socijalnog inženjeringa tokom legitimne prijave. Organizacije koje sumnjaju na kompromitaciju treba da opozovu sesije i resetuju lozinku, provere Entra uređaje i MFA metode, pregledaju neočekivana pravila sandučeta i nove enterprise aplikacije, te ograniče device-code tokove Conditional Access politikama. Poslovni zaključak je da odgovor na krađu sesije mora obuhvatiti identitet, uređaje i poštanska pravila, a ne samo lozinku.