


В PyPI обнаружили стилер в пакете Microsoft Agent Framework
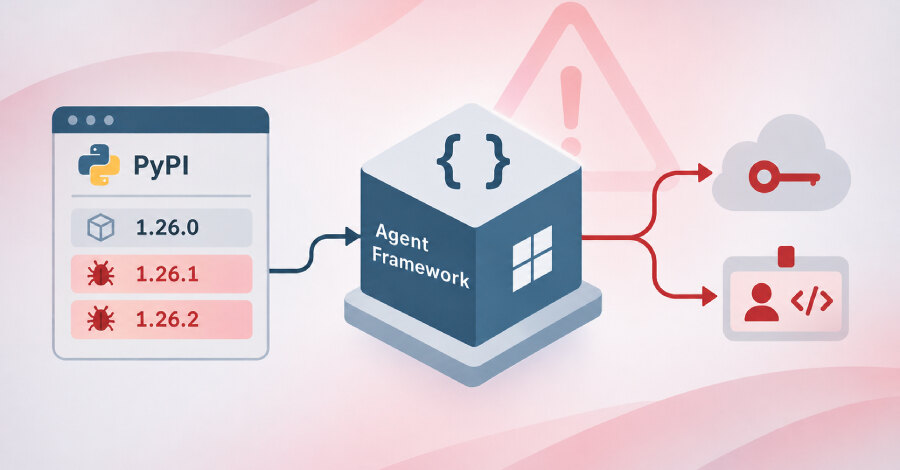
В репозитории PyPI обнаружены вредоносные версии 1.26.1 и 1.26.2 пакета agent-framework — метапакета открытого Microsoft Agent Framework для создания и оркестрации ИИ-агентов на Python. Релизы были опубликованы 17 ноября 2026 года с интервалом 33 минуты и запускали похититель учётных данных при каждом старте Python.
PyPI уже поместил обе версии в карантин. Как злоумышленники получили права на публикацию, пока не установлено. По оценке исследователей, пакет скачивают около 190 тысяч раз в месяц, поэтому инцидент затрагивает не только локальные среды разработки, но и автоматизированные сборки.
Почему вредоносный код запускался без импорта
Вредоносные сборки добавляли файл .pth в корень каталога site-packages. Python выполняет строки импорта из таких файлов при каждом запуске интерпретатора. Поэтому стилер активировался даже без явного импорта Agent Framework — в том числе при работе самого pip.
В версии 1.26.1 использовался файл agent_framework_meta.pth, который импортировал модуль с полезной нагрузкой. В версии 1.26.2 появился модуль af_runtime_diag.py; он также расширял поиск переменных окружения, связанных с учётными данными, и собирал OIDC-токены GitHub Actions.
Какие данные пытался собрать стилер
Код искал переменные окружения по фрагментам названий и читал файлы с секретами: конфигурации Azure CLI, .npmrc, pip.conf, .netrc, .git-credentials, Docker, Hugging Face, Azure DevOps, а также файлы .env и JSON. Отдельно он пытался получить токены Azure DevOps OIDC и управляемых удостоверений Azure.
В средах Azure вредоносный код обращался к конечным точкам managed identity, а также к сервису метаданных экземпляра по адресу 169.254.169.254. Этот сервис предоставляет сведения о виртуальной машине, регионе, тегах и токене удостоверения. Собранные данные сохранялись в JSON, сжимались zlib, кодировались Base64 и отправлялись HTTPS POST-запросом на жёстко заданный адрес webhook.site.
Что проверить после установки
Исследователи рекомендуют изолировать затронутые хосты и CI/CD-раннеры, проверить установки вредоносных версий в период примерно с 20:35 до 21:20 UTC 17 ноября и восстановить среды из чистого состояния. Безопасной версией для закрепления зависимости названа 1.26.0.
Командам также следует искать обращения к указанному webhook.site в DNS- и прокси-журналах, менять потенциально раскрытые секреты только из чистой системы, проверять удостоверения Azure и журналы входов и действий. Для workflows GitHub Actions, развёртывающих ресурсы в Azure, необходим отдельный аудит OIDC-токенов. Инцидент показывает, что проверка версий зависимостей и наблюдение за сетевой активностью CI/CD важны и для инструментов, используемых в разработке ИИ-агентов.