


Kompromitovane PyPI verzije Microsoft Agent Frameworka kradu tokene
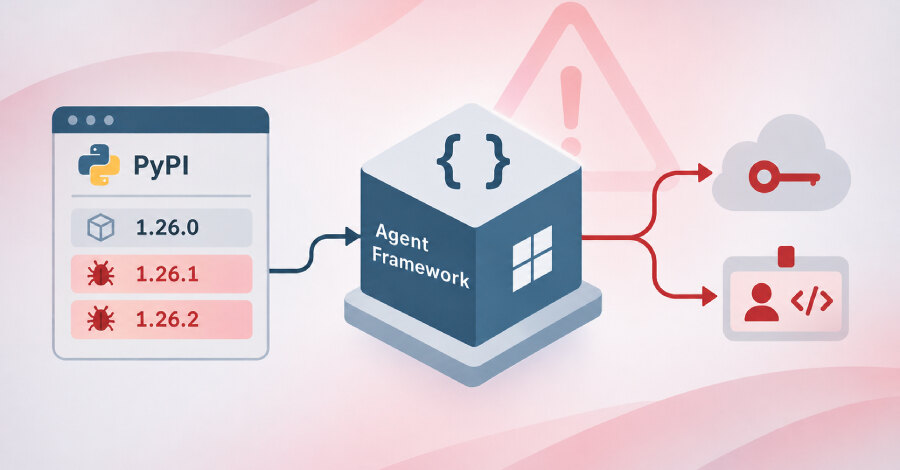
Napadači su kompromitovali PyPI meta-paket agent-framework, namenjen Microsoft Agent Frameworku za izradu i orkestraciju AI agenata u Pythonu. Zlonamerne verzije 1.26.1 i 1.26.2 objavljene su 17. novembra 2026. u razmaku od 33 minuta; obe su potom stavljene u karantin na PyPI-ju. Paket ima približno 190.000 preuzimanja mesečno.
Nije poznato kako je napadač stekao pristup za objavljivanje paketa. Rizik nije ograničen na aplikacije koje neposredno koriste framework: mehanizam u kompromitovanim izdanjima aktivira se pri svakom pokretanju Python interpretera u pogođenom okruženju.
.pth datoteka pokreće kod bez uvoza paketa
Svaki zlonamerni wheel dodaje .pth datoteku u korenski direktorijum site-packages. Python izvršava import linije iz tih datoteka pri svakom startu interpretera, pa se krađa podataka može pokrenuti i kada aplikacija ne importuje Agent Framework. To obuhvata i pokretanje alata pip u istom okruženju.
U verziji 1.26.1 datoteka se zove agent_framework_meta.pth i učitava modul istog naziva. Verzija 1.26.2 koristi af_runtime_diag.pth i novi modul af_runtime_diag.py. Druga verzija proširuje obrasce za pretragu promenljivih okruženja povezanih sa akreditivima i prikuplja GitHub Actions OIDC tokene.
Koji podaci mogu biti izloženi
Kod pretražuje promenljive okruženja i fajlove sa akreditivima, uključujući Azure CLI JSON fajlove, .npmrc, pip.conf, .netrc, .git-credentials, .docker/config.json, Hugging Face podatke, konfiguracije Azure DevOps agenata, kao i .env i JSON fajlove. Prikuplja Azure DevOps OIDC tokene, tokene upravljanog Azure identiteta i podatke iz Azure instance metadata servisa.
Na Azure DevOps cevovodima, SYSTEM_ACCESSTOKEN i SYSTEM_OIDCREQUESTURI mogu poslužiti za zahtev federisanog tokena za api://AzureADTokenExchange. Na Azure računarstvu kod pokušava da pribavi tokene preko IDENTITY_ENDPOINT ili MSI_ENDPOINT na App Service i Functions servisima, odnosno preko lokalne adrese 169.254.169.254 u drugim okruženjima. Istovremeno preuzima i metapodatke instance.
Prikupljeni podaci se čuvaju u JSON dokumentu, kompresuju zlib algoritmom, kodiraju Base64 formatom i šalju HTTPS POST zahtevom na ugrađeni webhook.site endpoint. Zato samo rotiranje tajni pronađenih na disku ne mora biti dovoljno: zlonamerni kod može zatražiti i nove tokene od platforme.
Koraci za odgovor na incident
Timovi treba da izoluju pogođene hostove i CI runnere, paket zakucaju na poslednju bezbednu verziju 1.26.0 i obnove okruženja iz čistog izvora. Potrebno je proveriti izloženost verzijama 1.26.1 i 1.26.2 u periodu od 20.35 do približno 21.20 UTC 17. novembra 2026.
Operativna provera treba da obuhvati proxy i DNS dnevnike za zahteve ka navedenom webhook.site endpointu, rotaciju izloženih akreditiva sa čistog sistema, reviziju Azure identiteta i dnevnika prijava i aktivnosti. Posebnu pažnju zahtevaju GitHub Actions tokovi rada koji postavljaju aplikacije u Azure. Za poslovanje je ključna kontrola verzija zavisnosti, izolacija build okruženja i nadzor izlaznog saobraćaja, jer kompromitovani paket može delovati pre nego što ga aplikacija eksplicitno upotrebi.