


Microsoft нарушила работу фишинговых наборов CoGUI, Haozi и Iron Man
Microsoft, Health-ISAC, Японский центр контроля киберпреступности JC3 и компании Resecurity, Cloudflare, Oracle, Proofpoint и TRM Labs сообщили о нарушении работы трёх фишинговых наборов: CoGUI, Haozi и Iron Man System. С января 2026 года связанные с ними злоумышленники способствовали отправке более 1 млрд фишинговых писем и SMS в адрес свыше 75 тыс. организаций по всему миру.
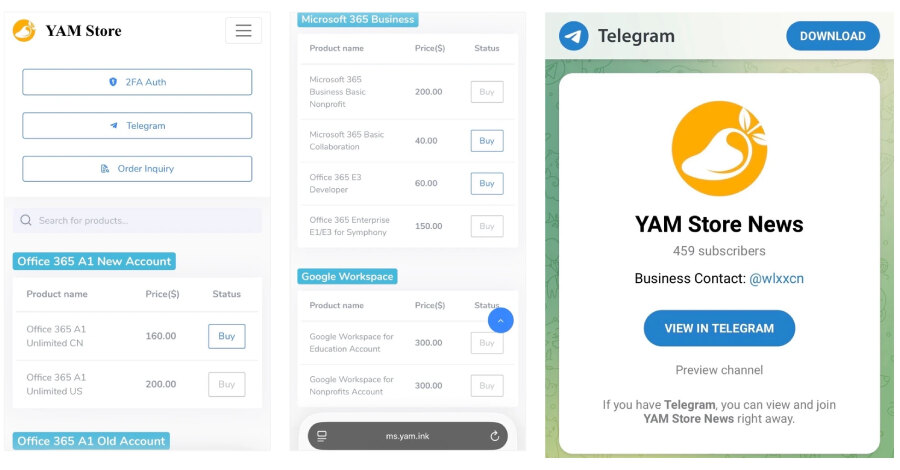
Операция была проведена по решению суда и стала результатом расследования Microsoft, начатого в конце 2025 года после вредоносных рассылок против пользователей в Японии. Microsoft отслеживает подпольную площадку YAM Store как Storm-3119, а разработчиков всех трёх наборов — как Storm-2990.
Наборы и площадка были частью одной экосистемы
По оценке Microsoft, китайскоязычная криминальная среда объединяет операторов фишинговых наборов, разработчиков и площадку начального доступа YAM Store. Там предлагались инструменты и инфраструктура, использующие скомпрометированные или полученные мошенническим путём среды Microsoft и Google для масштабных рассылок.
Возможности CoGUI, Haozi и Iron Man System, а также их инфраструктура пересекались. Это указывает на общее происхождение разработки, повторное использование кода либо тесное сотрудничество китайскоязычных разработчиков. Наборы давали покупателям шаблоны страниц под государственные, финансовые и логистические организации и помогали красть учётные и финансовые данные.
Health-ISAC сообщила, что рассылки затрагивали потребителей, медицинские организации, финансовые учреждения и другие компании более чем в 150 странах. Наборы и доступ к облачным средам применялись против организаций из сфер здравоохранения, финансовых услуг, оптовой дистрибуции и ИТ в Японии, США, Австралии и Индии.
Как использовалась захваченная облачная инфраструктура
YAM Store автоматизировал поиск истёкших имён сред и организаций, профилирование компаний с облачными сервисами и обнаружение арендаторов Microsoft 365. Разведка проводилась анонимно через Tor. Затем злоумышленники захватывали подходящие среды и управляли ими через административные панели на PHP, Java/Spring и Cloudflare Workers.
После закрепления в арендаторе они выдавали себе широкие разрешения Microsoft Graph и полный контроль над SharePoint API. SharePoint и OneDrive превращались в площадки массового хостинга, а захваченные учётные записи, лицензии и хранилища перепродавались через автоматизированную витрину.
Всего с тремя наборами было связано около 17 тыс. уникальных доменов. По данным TRM Labs, к середине 2026 года CoGUI всё чаще заменялся Iron Man System. Для него заявлены более 2 335 шаблонов, имитирующих доверенные бренды и организации в 139 странах. Resecurity в изолированной лаборатории обнаружила 2 360 пакетов приманок для 130 стран и регионов, а также 911 сборок административной панели, выпущенных с октября 2025 года по июнь 2026 года.
Что учитывать защитникам
Наборы применяли поддельные CAPTCHA для отсечения автоматического анализа, списки разрешённых и заблокированных IP-адресов, а также уведомления через Telegram о действиях жертвы. Введённые на поддельном сайте данные передавались через WebSocket, позволяя операторам наблюдать за ходом атаки и менять дальнейшее содержимое страницы.
Iron Man System зависел от регулярной связи с лицензионным сервером поставщика. Resecurity отметила, что отключение или перенаправление этого сервера снижает работоспособность всех активных развёртываний, а не только исследуемого экземпляра. Для бизнеса этот случай подчёркивает необходимость проверять права приложений в Microsoft 365, контролировать доступ к SharePoint и OneDrive и отслеживать подозрительные изменения в облачном арендаторе.