


Microsoft poremetio mrežu phishing kompleta sa milijardu poruka
Microsoft je, zajedno sa Health-ISAC, Japan Cybercrime Control Centerom (JC3), Resecurityjem, Cloudflareom, Oracleom, Proofpointom i TRM Labsom, poremetio rad tri phishing kompleta: CoGUI, Haozi i Iron Man System. Od januara 2026. njihovi operateri omogućili su slanje više od milijardu phishing imejlova i SMS poruka prema više od 75.000 organizacija širom sveta.
Sudsko odobrena operacija proistekla je iz istrage koju je Microsoft pokrenuo krajem 2025, pošto su otkrivene zlonamerne kampanje usmerene na korisnike u Japanu. Health-ISAC navodi da su poruke pogađale potrošače, zdravstvene organizacije, finansijske ustanove i druga preduzeća u više od 150 zemalja.
Tržište alata i kompromitovane cloud usluge
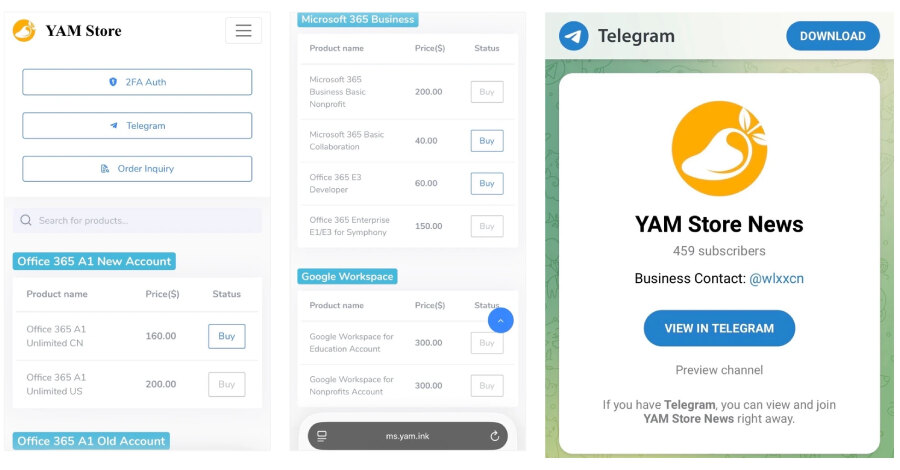
Microsoft prati podzemno tržište YAM Store pod oznakom Storm-3119, a programere sva tri kompleta kao Storm-2990. Preklapanje sposobnosti i infrastrukture CoGUI-ja, Haozija i Iron Man Systema ukazuje na deljeno poreklo razvoja, ponovnu upotrebu koda ili blisku saradnju programera koji govore kineski.
YAM Store je oglašavao komplete, ali i alate i infrastrukturu povezanu sa kompromitovanim ili prevarom pribavljenim Microsoft i Google okruženjima. Kupci su ih koristili za napade na zdravstveni sektor, finansijske usluge, veleprodaju i IT organizacije u Japanu, SAD, Australiji i Indiji. Plaćanja su prihvatana u kriptovalutama USDT i Ethereum.
Operateri su automatizovali pronalaženje isteklih naziva okruženja, profilisanje cloud organizacija i otkrivanje Microsoft 365 zakupaca, pri čemu je izviđanje obavljano anonimno preko Tor infrastrukture. Nakon preuzimanja održivog okruženja, koristili su administrativne panele zasnovane na PHP-u, Java/Springu i Cloudflare Workersu, dodeljivali sebi široke Microsoft Graph dozvole i kontrolu nad SharePoint API-jem.
Predlošci, filtriranje i krađa podataka
Tri kompleta koristila su približno 17.000 jedinstvenih domena. CoGUI je najmanje od oktobra 2024. korišćen protiv japanskih organizacija uz imitiranje brendova kao što su Amazon, PayPay, MyJCB, Apple, Orico i Rakuten, a imao je i varijante CoAceV i CoFish_Ws.
Do sredine 2026. CoGUI je sve više zamenjivao Iron Man System. TRM Labs je zabeležio više od 2.335 phishing predložaka za imitiranje pouzdanih brendova i organizacija u 139 zemalja. Resecurity je u izolovanoj laboratoriji utvrdio da komplet podržava 2.360 paketa mamaca za poštanske, poreske, bankarske, telekomunikacione i programe lojalnosti u 130 zemalja i regiona.
Kompleti su primenjivali lažne CAPTCHA stranice, liste dozvoljenih i blokiranih IP adresa, kao i Telegram obaveštenja kada žrtva reaguje na mamac. Uneti podaci hvatani su preko WebSocketa, što je operaterima omogućavalo praćenje napretka žrtve u realnom vremenu i prilagođavanje sledećeg sadržaja.
Šta organizacije mogu da izvuku iz slučaja
Ovaj slučaj pokazuje da phishing kampanja nije samo poruka koju zaposleni vidi, već usluga zasnovana na infrastrukturnom lancu, ukradenim nalozima, licencama i skladištu podataka. Redovno preispitivanje privilegija, nadzor Microsoft 365 zakupaca, zaštita identiteta i obuka za prepoznavanje mamaca ostaju praktične mere za smanjenje izloženosti takvim lancima napada.