


MongoDB исправила CVE-2026-118383, вызывающую сбой узла при failover
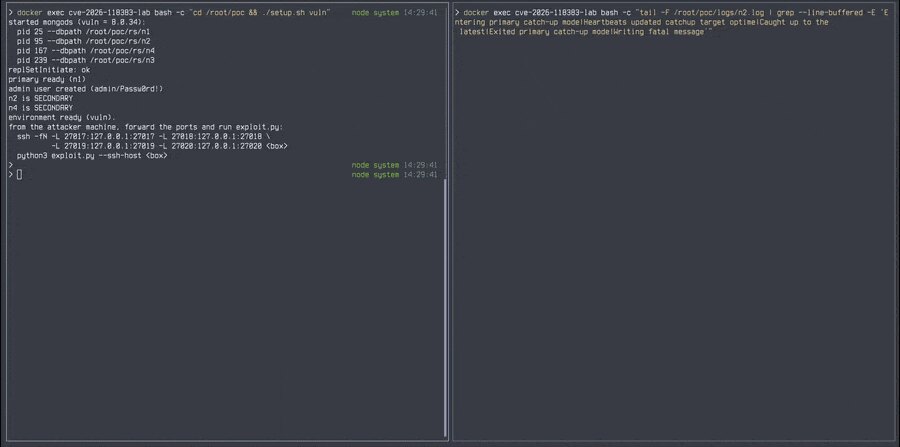
MongoDB выпустила исправления для критической уязвимости CVE-2026-118383 с оценкой 9,5 из 10 по CVSS 4.0. Два запроса без аутентификации могут подготовить сбой участника replica set, если позднее этот отстающий узел будет выбран primary при переключении.
Проблема затрагивает участники репликационных наборов, в том числе shard- и config-серверы шардированных кластеров. Одиночный процесс mongod, не входящий в replica set, ей не подвержен. MongoDB сообщила, что обнаружила дефект самостоятельно и не располагает сведениями о попытках эксплуатации.
Почему сбой возникает не сразу
Исследователи Datadog Security Labs воспроизвели сценарий в лаборатории. Дефект относится к классу use-after-free: сервер повторно обращается к уже освобождённой памяти. Включённая аутентификация не предотвращает отправку двух необходимых запросов.
Это команды ping с параметром readConcern.afterOpTime. Сервер создаёт для них ожидающие уведомления, или waiters. Сами запросы не приводят к немедленному падению и сохраняются до перезапуска, отката либо снятия узла с роли primary.
Для аварии нужны дополнительные условия: тот же узел должен отставать от другого участника, затем победить на выборах и пройти этап catch-up, применив пропущенные записи перед приёмом новых операций записи. По анализу Datadog, при завершении догоняющей репликации очистка запускается дважды, а новый primary завершается до начала обработки записей.
Исправления и проверка инфраструктуры
MongoDB выпустила обновлённые версии для затронутых веток. В тесте Datadog на версии 8.0.34 процесс завершался с segmentation fault, а в 8.0.37 сервер сразу отклонял оба запроса как неавторизованные. Один из элементов исправления разрешает использовать readConcern.afterOpTime только системным пользователям; второй предотвращает двойной запуск очистки.
Ветка 8.2 не указана среди затронутых, однако опубликованный proof of concept сообщил о проявлении ошибки на 8.2.12 в лабораторном тесте с настройкой только для тестирования. Эта ветка достигла окончания жизненного цикла 31 июля и больше не получает исправлений безопасности.
Что проверить администраторам
Кластеры MongoDB Atlas получат исправленные версии во время обслуживания, но при отложенном обслуживании обновление следует применить как можно скорее. В самостоятельно управляемых инсталляциях необходимо обновить каждый участник replica set, включая контейнеры и узлы, выключенные во время работ.
До обновления Datadog рекомендует ограничить сетевой доступ к базе только необходимыми системами: мера сокращает круг клиентов, способных отправить запросы, но не устраняет дефект. В структурированных логах полезно искать неаутентифицированный ping с readConcern.afterOpTime, событие входа в primary catch-up и два события выхода из него в одном переходе. Обычные выборы либо единственный выход из catch-up сами по себе не указывают на эту уязвимость.
Для бизнеса приоритетом остаётся инвентаризация версий MongoDB на всех репликах и контроль обслуживания: именно забытый или отключённый узел может сохранить уязвимую сборку и создать риск сбоя во время переключения ролей.