


MongoDB otklonio kritičan kvar pri preuzimanju primarne uloge
MongoDB je objavio ispravke za CVE-2026-118383, kritičnu ranjivost u MongoDB Serveru ocenjene težine 9,5 od 10 po skali CVSS 4.0. Neautentifikovani napadač može poslati dva zahteva koja sama po sebi ne ruše server, ali mogu izazvati pad člana replika skupa ako taj član kasnije postane primarni dok još nema najnovije promene.
Problem pogađa članove replika skupova, uključujući shard i config server članove šardiranih klastera. Samostalni mongod, koji nije deo replika skupa, nije obuhvaćen. MongoDB navodi da nije upoznat sa pokušajima iskorišćavanja ranjivosti u stvarnim napadima.
Pad se aktivira tek tokom failovera
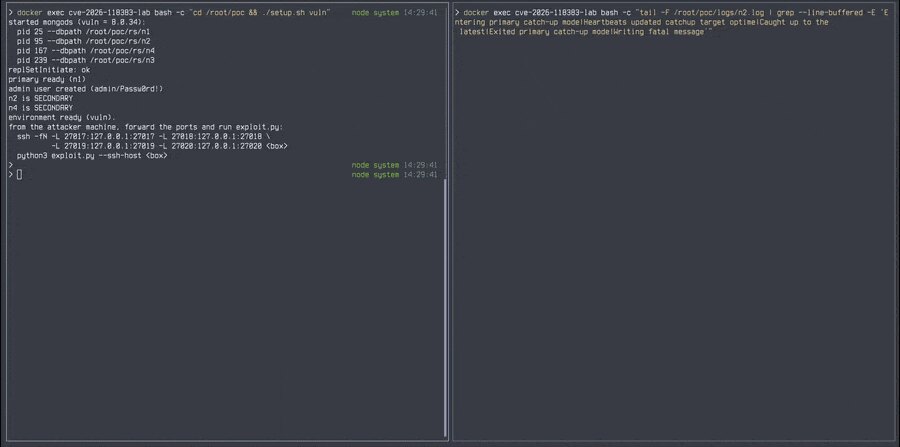
Datadog Security Labs je u laboratoriji reprodukovao grešku i opisao je kao use-after-free propust: proces koristi memoriju koja je već oslobođena. Dva posebno oblikovana ping zahteva nose vrednost readConcern.afterOpTime i stvaraju interne obaveštene čekače, odnosno waitere. Njihovo postavljanje ne dovodi neposredno do pada i oni ostaju prisutni do ponovnog pokretanja, rollbacka ili prestanka primarne uloge člana.
Ključni uslov je da član koji je primio zahteve naknadno pobedi na izborima za primarni server, iako zaostaje za drugim članom. Pre nego što prihvati nove upise, novi primarni član najpre nadoknađuje propuštene promene. Po završetku tog postupka, prema tehničkoj analizi Datadog Security Labs-a, čišćenje može biti pokrenuto dva puta i izazvati pad procesa.
U testu na verziji 8.0.34 član je završio sa segmentation fault greškom, a laboratorijski klaster je ostao bez primarnog servera. U drugom okruženju izbor novog primarnog člana može omogućiti nastavak rada. Istraživači nisu ostvarili izvršavanje koda, iako MongoDB upozorava da propust pod određenim uslovima može dovesti i do proizvoljnog izvršavanja koda u procesu servera.
Zakrpiti sve članove i pregledati zapise
MongoDB Atlas klasteri dobijaju ispravljene verzije tokom održavanja, ali korisnici koji odlažu održavanje treba da primene nadogradnju što pre. U samostalno upravljanim instalacijama neophodno je instalirati odgovarajuću ispravljenu verziju na svaki član replika skupa, uključujući instance u kontejnerima i članove koji su tokom održavanja bili van mreže.
Grana 8.2 nije navedena među pogođenim verzijama, ali objavljeni dokaz koncepta navodi laboratorijsko opažanje greške u verziji 8.2.12 uz testnu postavku. Ta grana je dostigla kraj životnog ciklusa 31. jula i nakon tog datuma više ne prima ispravke, uključujući bezbednosne zakrpe.
Privremeno ograničenje izloženosti
Dok nadogradnja nije završena, Datadog Security Labs savetuje ograničavanje mrežnog pristupa bazi samo na sisteme kojima je pristup potreban. To smanjuje broj sistema koji mogu poslati problematične zahteve, ali ne otklanja propust.
Timovi mogu proveriti strukturirane logove za neautentifikovani ping sa readConcern.afterOpTime koji se završava porukom MaxTimeMSExpired, kao i za ulazak u primary catch-up i dva izlaska iz tog stanja tokom istog prelaza. Fatalni signal ili backtrace koji uključuje CatchupState::abort_inlock() nakon tih događaja dodatno zaslužuje istragu. Jedan normalan izbor ili jedan izlazak iz catch-up stanja sam po sebi ne ukazuje na ovu ranjivost. Poslovni prioritet je potpuna provera verzija i dosledna nadogradnja svih članova replika skupa, uz ograničavanje pristupa dok se taj posao ne završi.