


NGINX устранил пять уязвимостей, включая риск RCE и обход TLS-проверки
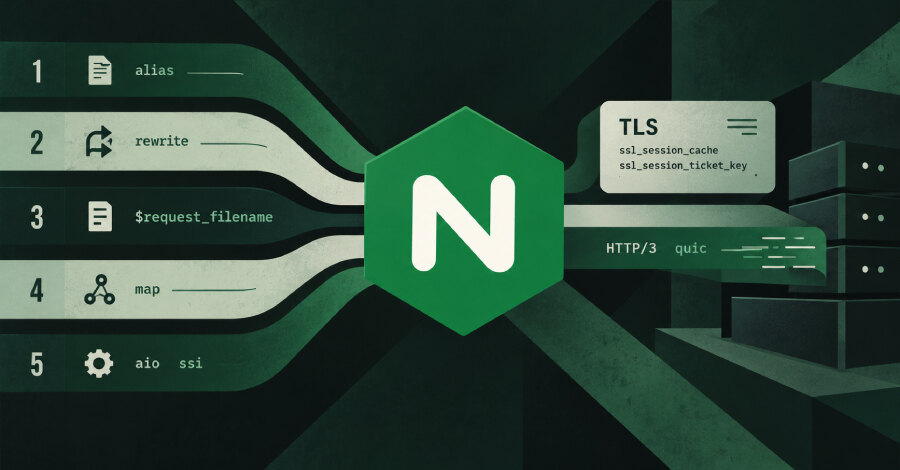
NGINX выпустил версии 1.30.6 для стабильной ветки и 1.31.7 для основной, устранив пять уязвимостей. Три дефекта работы с памятью F5 оценила в 9,2 балла по CVSS v4.0: при определённых конфигурациях они могут завершить worker-процесс или потенциально позволить выполнить код.
Ещё одна ошибка затрагивает TLS-сессии и при недетерминированном сценарии может дать возможность обойти проверку клиентского сертификата. Пятая проблема касается HTTP/3: лишние байты могут попасть в проксируемый запрос или пройти за ограничение client_max_body_size.
Какие конфигурации требуют проверки
По состоянию на 15 октября ни одна из пяти CVE не была внесена CISA в каталог Known Exploited Vulnerabilities, а NGINX и F5 не сообщали об атаках. Однако каждая проблема активируется не базовой установкой, а определённой директивой или сочетанием настроек.
- CVE-2026-15176 — переполнение кучи при сочетании alias, переписывания URI и обращения к $request_filename. Затронуты версии с 0.1.29 по 1.31.6.
- CVE-2026-93479 — переполнение при использовании захватов регулярного выражения в map до переменной результата. Затронуты 1.30.0–1.30.5 и 1.31.2–1.31.6.
- CVE-2026-97205 — use-after-free при включённом AIO и SSI-страницах с include virtual. Диапазон версий: 0.8.11–1.31.6.
- CVE-2026-95101 — передача дополнительных байтов на бэкенд через HTTP/3 при включённом proxy_request_buffering, который активен по умолчанию. Затронуты 1.25.0–1.31.6.
- CVE-2026-97629 — подделка TLS-сессии при ssl_session_cache shared без ssl_session_ticket_key. Уязвимы версии 1.23.2–1.31.6; серверы с отключёнными ssl_session_tickets не затронуты.
Ошибка в автоматической ротации TLS-ключей
Проблема CVE-2026-97629 связана с автоматической ротацией ключей session tickets. Начиная с NGINX 1.23.2 общий кэш TLS-сессий включает автоматическую генерацию и смену ключей, если ключи не загружаются из файла.
Каждый worker-процесс хранит три слота ключей. При ротации копировались только два, поэтому третий мог содержать неинициализированные данные из памяти. Как следует из исправления, тикет, указывающий на этот слот, мог быть проверен и расшифрован с таким ключевым материалом. F5 отмечает, что подделка сессии происходит недетерминированно и не контролируется атакующим, но потенциальным последствием может стать обход проверки клиентского сертификата.
Обновление и временные меры
NGINX рекомендует обновиться до 1.30.6 или 1.31.7. Исправления публикуются только для этих веток, поэтому пользователям более старых релизов, включая 1.28, следует проверить, перенёс ли поставщик дистрибутива нужные патчи в свой пакет.
Если обновление временно невозможно, F5 предлагает убрать alias из рискованного location либо не использовать $request_filename, отключить AIO или SSI, выключить proxy_request_buffering для HTTP/3, а для TLS убрать общий кэш либо загрузить ключи через ssl_session_ticket_key.
Для инвентаризации активной конфигурации стоит выполнить nginx -T и проверить сочетания alias с rewrite, регулярные выражения в map, AIO с SSI, строки listen с QUIC, а также общий кэш TLS-сессий без явного ключа ticket. Для бизнеса практический вывод прост: обновление нужно дополнить аудитом реальных директив, поскольку наличие уязвимой версии само по себе не означает доступность каждого сценария атаки.