


США закрыли 40 ноутбук-ферм в схеме с IT-работниками КНДР
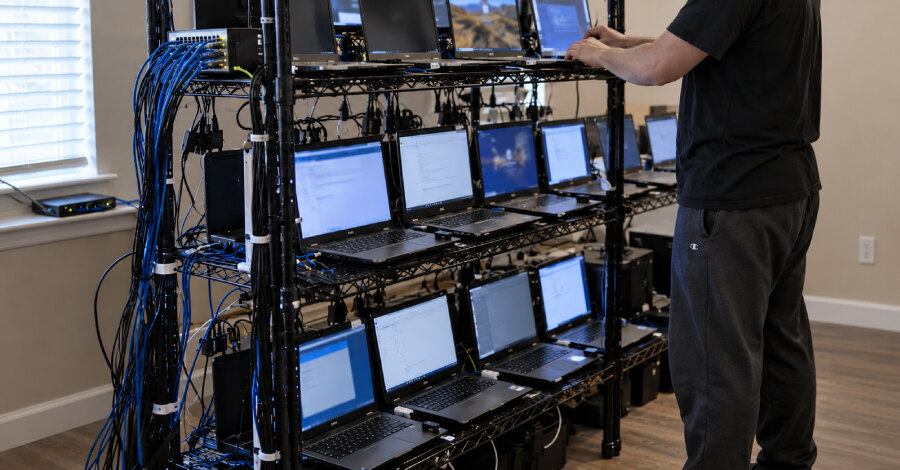
Министерство юстиции США предъявило обвинения 14 людям, изъяло около 187 компьютеров и ликвидировало более 40 «ноутбук-ферм» в Техасе. По версии ведомства, схема с удалёнными IT-работниками из КНДР с 2019 года по июль 2025 года затронула свыше 70 американских компаний и принесла её участникам около 3 млн долларов.
Как работала схема
Обвиняемыми стали граждане США и Китая. Американцев Майкла Джеймса Бостелла и Хуана Сесилио Пенью Каррильо задержали, остальные фигуранты остаются в розыске. Им вменяют сговор с целью мошенничества с использованием средств связи, отмывания денег и кражи персональных данных.
Следствие считает, что работники из КНДР устраивались в американские и другие компании под вымышленными личностями. Часть зарплат, согласно материалам дела, направлялась властям КНДР в обход международных санкций и могла использоваться для финансирования ядерной и военной программ.
Посредники в США помогали кандидатам получать работу, хранили выданные работодателями ноутбуки у себя дома и предоставляли удалённый доступ. Это должно было создавать видимость, что сотрудник физически находится в США. Они также открывали банковские счета и использовали сервисы денежных переводов для движения выплат за рубеж, получая за услуги вознаграждение.
Какие признаки обнаружили исследователи
Расследование охватило работодателей из здравоохранения, связи, киберподдержки, розницы и промышленности. Пострадавшие компании находились в Огайо и других штатах, включая Калифорнию, Нью-Йорк, Техас, Флориду, Вашингтон и округ Колумбия.
CrowdStrike, изучавшая индикаторы подозрительных сотрудников, связала внешне не связанных работников с адресами размещения техники. Компания описала попытки перенаправлять корпоративные устройства на адреса ферм: злоумышленники заявляли о якобы украденных ноутбуках, чтобы получить замену, меняли жилые адреса или сообщали о срочном переезде во время доставки.
В отдельных случаях роли оформлялись через кадровые агентства, а устройства конечных заказчиков перенаправлялись на фермы без ведома таких агентств. С мая 2026 года группа Famous Chollima, также известная как purpledelta и Wagemole, начала подменять хеши устройств: например, устройство видеозахвата могло выглядеть как веб-камера.
Расширение сети посредников
ФБР сообщило, что часть работников стала передавать задачи фрилансерам в Южной Азии и Западной Африке, в том числе в Пакистане, Индии и Нигерии. Исполнителей привлекали для массовой подачи заявок, прохождения собеседований и выполнения работы за долю зарплаты.
ФБР также зафиксировало применение чужих личностей без согласия, фиктивных компаний и поддельных документов. Ведомство указывает, что целью становились в том числе вакансии у оборонных подрядчиков и в организациях с государственными контрактами, а военнослужащих США пытались привлечь к размещению ноутбуков.
Для бизнеса этот случай подчёркивает необходимость проверять личность кандидата и совпадение его данных с фактическим местом работы, контролировать адреса и изменения маршрутов доставки корпоративной техники. При онбординге удалённых сотрудников стоит сопоставлять данные об устройстве, способе доступа и платёжных реквизитах, а подозрительные расхождения передавать в службы безопасности и кадровые команды.