


SAD ugasile mrežu laptop-farmi u prevari sa severnokorejskim IT radnicima
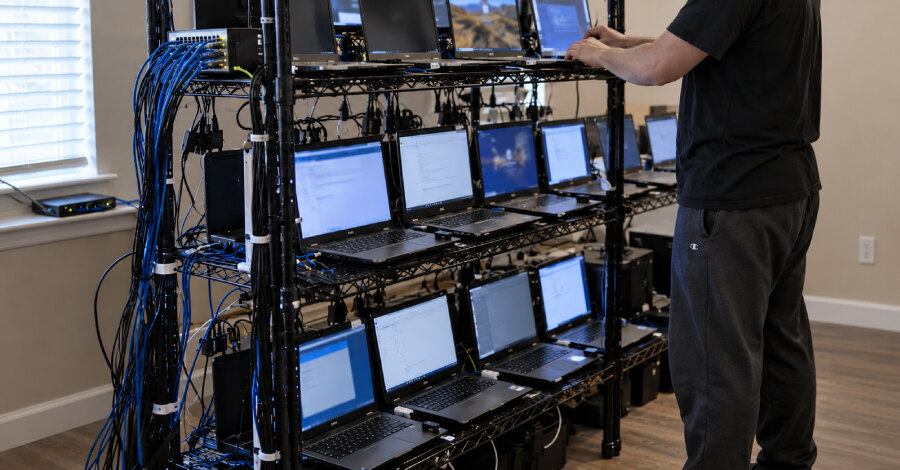
Američko Ministarstvo pravde optužilo je 14 osoba, zaplenilo oko 187 računara i tokom racija od 21. do 25. septembra 2026. ugasilo više od 40 takozvanih laptop-farmi u Teksasu. Istraga obuhvata višegodišnju prevaru u kojoj su IT radnici povezani sa Severnom Korejom, uz pomoć posrednika u SAD, dobijali udaljene poslove kod više od 70 američkih kompanija i ostvarili približno 3 miliona dolara prihoda.
Optužnica navodi zaveru radi elektronske prevare, pranja novca, krađe identiteta i teške krađe identiteta. Dvojica optuženih američkih državljana su uhapšena, dok su ostali optuženi, među kojima su kineski državljani, i dalje nedostupni vlastima. Aktivnost mreže trajala je približno od 2019. do jula 2025.
Kako su laptop-farme stvarale privid lokalnog zaposlenog
Model je počivao na tome da se severnokorejski IT radnici zaposle pod lažnim identitetima, a zatim redovno primaju platu, čiji se deo preusmerava režimu Demokratske Narodne Republike Koreje. Ministarstvo pravde navodi da je novac korišćen uz kršenje međunarodnih sankcija i za podršku nuklearnim i drugim vojnim programima.
Posrednici u SAD pomagali su pri zapošljavanju, držali službene laptopove kod svojih kuća i koristili tehnologije udaljenog pristupa kako bi radnici iz inostranstva delovali kao legitimni zaposleni iz SAD. Takođe su otvarali račune u američkim bankama i servisima za onlajn transfer novca, preko kojih su se premeštala sredstva koja su isplaćivale kompanije žrtve. Za te usluge dobijali su naknadu.
Pogođene organizacije bile su iz zdravstva, komunikacija, sajber-podrške, maloprodaje i proizvodnje. Geografski obuhvat nije bio ograničen na jednu saveznu državu: kompanije su se nalazile širom SAD, uključujući Ohajo, Kaliforniju, Njujork, Teksas i Distrikt Kolumbija.
Promenljive tehnike i kontrole koje treba povezati
CrowdStrike ovu aktivnost prati pod nazivima Famous Chollima, purpledelta i Wagemole. Kompanija je opisala pokušaje da se službeni uređaji preusmere na adrese laptop-farmi već pri prijemu zaposlenog: podnošene su lažne prijave krađe radi slanja zamenskog uređaja, menjane su stambene adrese, a ponekad su uređaji preusmeravani preko IT kadrovskih agencija bez njihovog znanja.
Od najmanje maja 2026. grupa je, prema CrowdStrike-u, počela da lažira hardverske oznake uređaja, na primer predstavljajući karticu za video-zapis kao veb-kameru. Cilj je verovatno bio prikrivanje korišćenih alata i izbegavanje otkrivanja. Laptop-farma tako obezbeđuje fizičku adresu, pravni identitet i način da se ispune zahtevi „upoznaj klijenta“ koje finansijske institucije koriste u dubinskoj proveri.
Šta pokazuje upozorenje FBI-ja
FBI upozorava da operateri sve češće angažuju posrednike i podugovaraju čitave poslove freelancerima, najčešće u Pakistanu, Indiji, Nigeriji i susednim zemljama. Freelanceri mogu da prijavljuju kandidate na veliki broj oglasa, obavljaju razgovore za posao ili izvršavaju zadatke za deo pune zarade.
Upozorenje obuhvata i zloupotrebu identiteta posrednika bez njihove dozvole, lažne kompanije i dokumentaciju radi stvaranja kredibiliteta, kao i prisvajanje profesionalnih profila i naloga na društvenim mrežama. FBI je zabeležio i pretnje fizičkim nasiljem bivšim upravnicima i njihovim porodicama radi iznude plaćanja ili pritiska da podrže dalji rad mreže.
Za organizacije koje zapošljavaju na daljinu, slučaj pokazuje da se provera kandidata ne može svesti na jedan dokument ili video-razgovor. Potrebno je povezati proveru identiteta, adresu i tok isporuke opreme, legitimnost bankovnih i platnih naloga, kao i obrazac udaljenog pristupa službenim uređajima, uz jasnu eskalaciju kada se ti signali ne podudaraju.