


Три связанные ошибки в PeopleSoft дали ShinyHunters путь к RCE
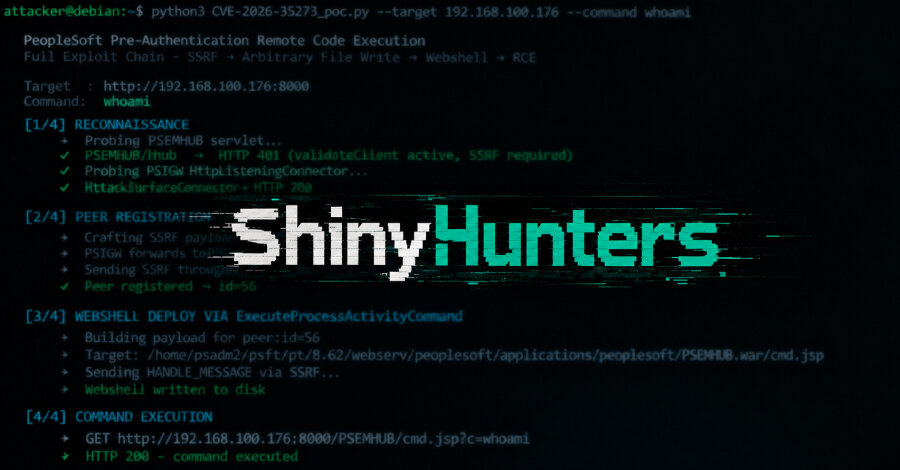
Oracle исправила критическую уязвимость CVE-2026-35273 в PeopleSoft Enterprise PeopleTools 8.61 и 8.62, получившую оценку CVSS 9,8. Исследователи Zero Day Initiative установили, что под одним идентификатором скрываются три связанные ошибки в двух компонентах PeopleSoft. Кампания, которую Mandiant и Google Threat Intelligence Group связывают с ShinyHunters, или UNC6240, использовала эту цепочку с 27 мая по 9 июня — до внепланового оповещения Oracle от 10 июня.
Уязвимость позволяет неаутентифицированному атакующему захватить сервер по сети. Она уже включена CISA в каталог Known Exploited Vulnerabilities. В сентябре Mandiant сообщила о новой, более масштабной волне атак: помимо образования, она затронула технологические компании, ИТ-услуги, здравоохранение, сельское хозяйство, транспорт и государственные организации, а число скомпрометированных систем исчислялось десятками по всему миру.
Как складывается цепочка атак
Первый элемент находится в Integration Gateway, или PSIGW, который обменивается сообщениями с внешними системами. Его обработчик позволяет атакующему контролировать адрес пересылки и передаваемую полезную нагрузку, не проверяя, является ли назначение допустимым. Это создаёт SSRF — возможность заставить сервер отправить запрос от своего имени.
Затем запрос направляется на 127.0.0.1, то есть локальный адрес сервера. Внутренний компонент Environment Management Hub, PSEMHUB, сверяет источник с перечнем из файла allowedhosts.properties. Локальный адрес присутствует в этом списке по умолчанию, поэтому запрос, доставленный через SSRF, выглядит доверенным. Внешний атакующий получает доступ к административному интерфейсу, который должен отвечать только разрешённым узлам.
Два пути к выполнению кода
ZDI описала два варианта развития атаки после обхода проверки. В первом используется команда PSEMHUB для записи записей журнала: атакующий контролирует содержимое файла и путь на диске. Это позволяет разместить веб-шелл в каталоге приложения и выполнять команды с правами учётной записи службы PeopleSoft.
Во втором варианте злоумышленник записывает вредоносный XML-файл. PSEMHUB обрабатывает его через Java XMLDecoder при следующем запуске службы, что приводит к исполнению кода без размещения веб-шелла. Такой сценарий оставляет меньше артефактов, которые обычно ищут средства защиты.
В сентябрьской кампании ShinyHunters обходила правила WAF, блокировавшие путь /PSEMHUB/: один символ в URL кодировался, и запрос выглядел как /%50SEMHUB/. Сервер PeopleSoft декодировал путь и обслуживал страницу, тогда как многие правила WAF сопоставляют только исходное текстовое значение. Mandiant подчёркивает, что блокировка пути на WAF не заменяет установку исправления.
Что проверить администраторам
Oracle рекомендует установить внеплановое исправление для CVE-2026-35273 и использовать поддерживаемую версию PeopleTools. Если обновление временно невозможно, в многосерверной конфигурации следует отключить службу Environment Management Hub, а в односерверной — удалить приложение PSEMHUB. По данным Oracle, ограничение этих административных компонентов не нарушает обычные пользовательские сессии.
При подозрении на уже состоявшуюся атаку Mandiant советует считать любой хост с веб-шеллом скомпрометированным, сохранить доказательства и сменить все учётные данные, доступные из контура PeopleSoft. Установка патча закрывает уязвимый вход, но в материалах Oracle нет утверждения, что она удаляет доступ, который злоумышленник мог получить ранее. Для бизнеса практический приоритет — совместить срочное обновление с поиском следов компрометации и ротацией учётных данных.