


Tri povezane greške iza Oracle PeopleSoft napada
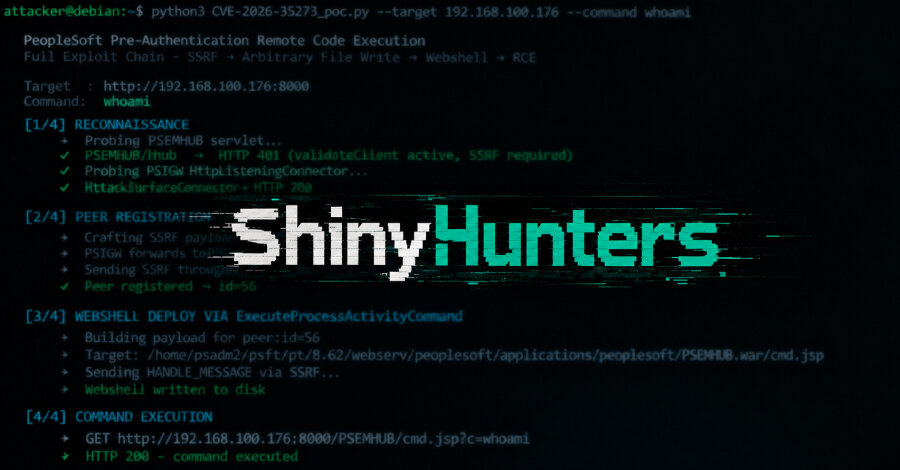
Oracle je 10. juna vanrednim bezbednosnim upozorenjem zakrpio CVE-2026-35273 u PeopleSoft Enterprise PeopleTools verzijama 8.61 i 8.62. Ranjivost sa ocenom CVSS 9,8, koju je grupa ShinyHunters koristila pre objave zakrpe, prema analizi Zero Day Initiative zapravo predstavlja lanac od tri odvojene greške u komponentama Integration Gateway i Environment Management Hub.
Oracle je sve probleme obuhvatio jednim identifikatorom, dok ZDI navodi da radi sa kompanijom na dodeli zasebnog CVE-a za svaku ranjivost. Propust omogućava neprijavljenom napadaču da preko mreže preuzme kontrolu nad serverom, a CISA ga je uvrstila u katalog poznatih iskorišćenih ranjivosti.
Kako lanac zaobilazi internu granicu
Prvi deo lanca je SSRF ranjivost u PeopleSoft Integration Gatewayu, odnosno PSIGW-u. Napadač može da kontroliše adresu na koju će komponenta proslediti zahtev, kao i njegov sadržaj, bez provere da li je odredište legitimno.
Ključnu ulogu potom ima PSEMHUB, interna administrativna aplikacija. Ona proverava poverenje prema listi iz datoteke allowedhosts.properties, u kojoj je podrazumevano naveden lokalni loopback 127.0.0.1. Kada se SSRF zahtev usmeri na tu adresu, PSEMHUB ga prihvata kao da dolazi sa samog servera, pa spoljašnji napadač dobija pristup interfejsu koji je zamišljen samo za pouzdane hostove.
Dva puta do izvršavanja koda
ZDI je opisao dva načina da se ovaj pristup pretvori u izvršavanje koda. Jedan koristi PSEMHUB komandu za upis dnevnika, pri čemu napadač kontroliše sadržaj i punu putanju datoteke. Tako je moguće upisati veb školjku u direktorijum aplikacije i izvršavati komande pod nalogom PeopleSoft servisa.
Drugi način je upis zlonamerne XML datoteke koju PSEMHUB pri narednom pokretanju čita pomoću Java klase XMLDecoder. Time se može izvršiti napadačev kod bez postavljanja veb školjke, što ostavlja manje tragova za uobičajene mehanizme detekcije.
Šta pokazuje aktivna eksploatacija
Mandiant i Google Threat Intelligence Group kampanju pripisuju grupi UNC6240, poznatijoj kao ShinyHunters. Aktivnost između 27. maja i 9. juna bila je uglavnom usmerena na univerzitete, dok je septembarski talas obuhvatio i tehnologiju, IT usluge, zdravstvo, poljoprivredu, transport i državne organizacije širom sveta.
Mandiant je zabeležio i zaobilaženje WAF pravila koja blokiraju putanju /PSEMHUB/: napadači su jedan znak kodirali u URL-u i slali zahtev ka /%50SEMHUB/. WAF pravilo može da poredi neobrađenu putanju, dok PeopleSoft server dekodira zahtev i poslužuje traženu stranicu. Zbog toga blokiranje putanje nije zamena za otklanjanje ranjivosti.
Praktični koraci za organizacije
Prioritet je instalacija Oracle zakrpe za CVE-2026-35273 i održavanje podržane PeopleTools verzije. Kada zakrpa još nije moguća, Oracle savetuje isključivanje Environment Management Hub servisa u okruženjima sa više servera ili uklanjanje PSEMHUB aplikacije u okruženju sa jednim serverom; to ne prekida uobičajene korisničke sesije.
Ako postoji sumnja na kompromitaciju, Mandiant preporučuje da se svaki host sa veb školjkom tretira kao kompromitovan, sačuvaju dokazi i rotiraju svi kredencijali dostupni iz PeopleSoft sloja. Zakrpa zatvara ulaznu tačku, ali organizacije treba da provere da li je napadač već stekao pristup i da postupanje prema incidentu uklope u plan zaštite podataka i odgovora na iznudu.