


PHP2Shell атакуют миллионами попыток для развёртывания Mirai
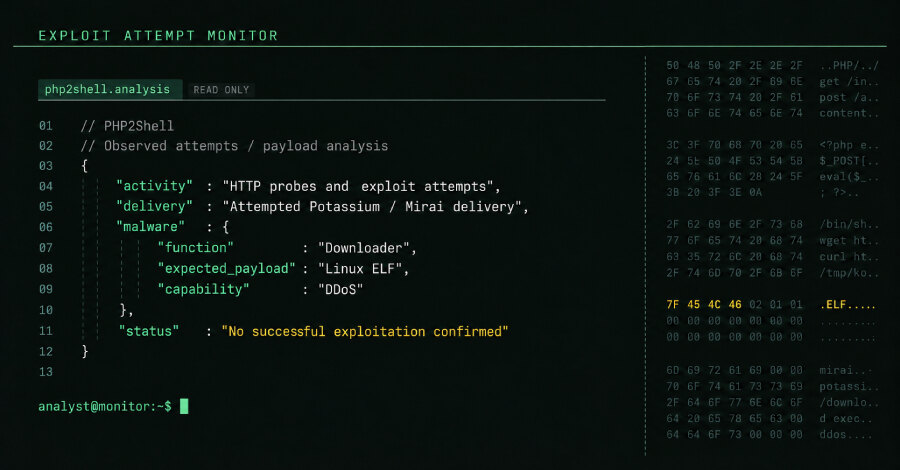
Cloudflare зафиксировала миллионы попыток эксплуатации уязвимостей PHP2Shell CVE-2026-109618 и CVE-2026-109619 с оценкой CVSS 9,2. Атакующие пытаются использовать ошибки для удалённого выполнения кода без аутентификации и установки Potassium — варианта ботнета Mirai. Патчи доступны в PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35.
Первые десятки тысяч запросов Cloudflare увидела через 45 минут после публичного раскрытия проблем. В течение двух часов их число выросло до сотен тысяч, а к началу 22 октября — до миллионов. При этом исследователи пока не подтвердили успешное применение PHP2Shell в реальных атаках.
Попытки доставить Mirai пока не дали результата
Sophos изучила образец Potassium и сообщила, что это обновлённая и существенно расширенная версия Mirai-производного ботнета, впервые отмеченного Synthient в марте 2026 года. Вредоносная программа умеет получать полезную нагрузку, устанавливать сетевое соединение и выполнять DDoS-атаки.
Образец расшифровывает жёстко заданный адрес управляющего сервера, подключается к 134.199.154[.]64 и отправляет HTTP-запрос. Затем он ожидает статус HTTP 200 и проверяет, начинается ли ответ сигнатурой ELF 7F 45 4C 46, то есть ожидает исполняемый файл Linux на следующем этапе заражения.
В песочнице ботнет запрашивал домен thunder.godofthunder[.]st, получал тот же адрес и открывал канал управления по TCP-порту 50792. По наблюдениям Sophos, конечной целью были продолжительные объёмные атаки на два хоста в украинской сети. Исследователи считают, что операторы пока испытывают трудности с созданием надёжного эксплойта PHP2Shell.
Почему сканирование не означает успешный взлом
Cisco Talos характеризует большую часть активности как сканирование и несогласованные попытки доставки разных полезных нагрузок. Такой сценарий ожидаем: проверить доступность цели или применить публичный proof-of-concept проще, чем встроить уязвимость в собственный устойчивый инструментарий.
Previdian зафиксировала сотни попыток против CVE-2026-109618 с десятков IP-адресов, но в ловушках не увидела ни подтверждённого удалённого выполнения кода, ни сброшенных PHP-файлов. Beelzebub, Dataminr и Wordfence также наблюдали сканирование, определение конфигурации и проверки возможности выполнить команду, получить секреты из переменных окружения, закрепиться в системе или загрузить второй этап.
Масштаб риска зависит от версии PHP
SOCRadar обнаружила на контролируемом атакующими сервере инструмент для PHP 8.4.26 и скрипты предварительной проверки сайтов. Инструмент рассчитан на Apache mod_php: он перезапускает PHP-worker цели, использует утечку адресов через cookie сессии для обхода ASLR, а затем задействует обработку прогресса загрузки сессии для исполнения команды.
VulnCheck отдельно сообщила о технике, которая объединяет две уязвимости, обходит ASLR на x86-64 и добивается выполнения кода при рекомендованной производственной настройке PHP. При успешной эксплуатации код работает с правами веб-приложения, поэтому атакующий может получить доступ к API-ключам, соединениям с базой данных и доступным приложению внутренним сервисам.
По оценке Censys, в интернете обнаруживается более 3,08 млн хостов и 56,6 млн веб-свойств с PHP, а свыше 34,4 млн PHP-сервисов по состоянию на 23 октября 2026 года всё ещё оценивались как уязвимые. Организациям следует без промедления установить доступные исправления, а для PHP 7.4, 8.0 и 8.1 перейти на поддерживаемую ветку либо использовать дистрибутивный backport. Отсутствие подтверждённого RCE не отменяет необходимость обновления и контроля доступных из интернета веб-сервисов.