


PHP2Shell pod milionskim skeniranjem, Mirai pokušava prodor
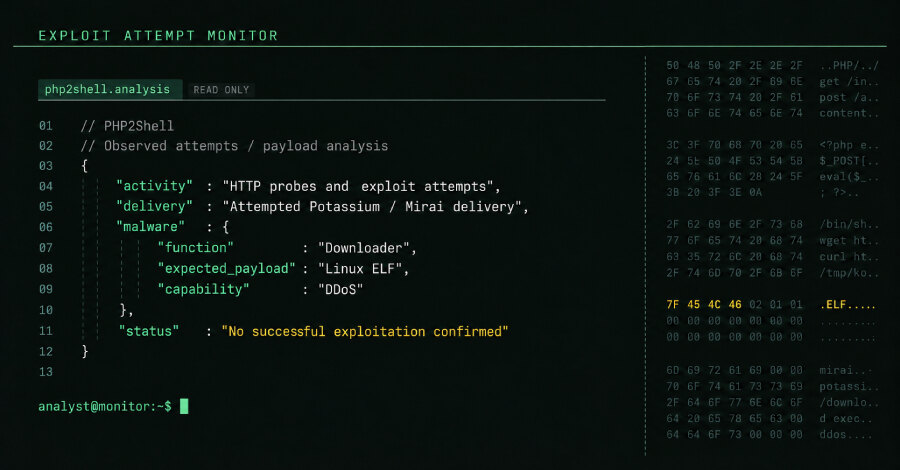
Napadači su pokrenuli milione pokušaja iskorišćavanja ranjivosti PHP2Shell, CVE-2026-109618 i CVE-2026-109619, obe sa ocenom CVSS 9,2, kako bi na kompromitovane sisteme postavili varijantu Mirai botneta nazvanu Potassium. Cloudflare je zabeležio desetine hiljada pokušaja već 45 minuta nakon objave propusta, stotine hiljada u naredna dva sata i milione do početka 22. oktobra 2026.
Propusti mogu dovesti do neautentifikovanog udaljenog izvršavanja koda preko posebno oblikovanih HTTP zahteva. Ispravljeni su u verzijama PHP 8.5.12, 8.4.27, 8.3.36 i 8.2.35. Uprkos obimu aktivnosti, više istraživačkih timova tada nije potvrdilo uspešnu udaljenu egzekuciju koda u posmatranim napadima.
Masovno ispitivanje, ali otežana pouzdana eksploatacija
Cisco Talos opisuje većinu zabeleženog prometa kao skeniranje i neusaglašene pokušaje isporuke različitih tereta. Previdian je u svojoj telemetriji registrovao stotine pokušaja protiv CVE-2026-109618 sa više desetina IP adresa, dok je prvi događaj zabeležen 21. oktobra u 13.05 UTC. U njihovim mamcima nisu pronađeni uspešna RCE niti postavljeni PHP fajlovi.
Jedna prepreka je ASLR, mehanizam koji pri pokretanju nasumično raspoređuje memorijske adrese procesa i tako otežava memorijske eksploate. VulnCheck je ipak razvio tehniku koja spaja oba propusta, koristi curenje memorije za zaobilaženje ASLR-a i ostvaruje izvršavanje koda na x86-64 sistemima sa preporučenom produkcionom PHP konfiguracijom.
SOCRadar je pronašao alat označen kao „one-click” eksploatacija za PHP 8.4.26 pod Apache mod_php. On kroz HTTP zahteve obnavlja PHP radni proces, preko kolačića sesije izvlači memorijske adrese i zloupotrebljava obradu napretka otpremanja u sesiji radi pokretanja komande. Skripte uz taj alat proveravale su oko 20 javnih sajtova, ali do 22. oktobra nije bilo dokaza da je na bilo kom od njih ostvaren pristup komandnoj ljusci.
Potassium cilja DDoS kapacitet
Sophos je u uzorku prepoznao proširenu izvedenicu Miraija sa funkcijama preuzimanja i ometanja mreže. Malver razrešava šifrovanu adresu komandno-kontrolne infrastrukture, uspostavlja TCP vezu i očekuje odgovor HTTP 200 čiji sadržaj počinje ELF potpisom 7F 45 4C 46, što ukazuje na preuzimanje Linux binarnog tereta.
Arctic Wolf navodi da botnet ima 24 komande za poplavne napade preko ICMP, TCP, UDP i OpenVPN protokola. ARM i x86 verzije sadrže i konfiguraciju za razrešavanje komandno-kontrolne infrastrukture preko Ethereum Name Service-a, ali je ta mogućnost u posmatranim uzorcima bila isključena.
Šta treba proveriti u poslovnom okruženju
Rizik nije ograničen na pojedinačne CMS platforme, jer se ranjivi kod nalazi u PHP mehanizmu. Sysdig navodi da zbog toga WordPress, Drupal i Joomla instalacije mogu ostati izložene i kada je aplikacioni kod uredan. Censys je 23. oktobra detektovao više od 3,08 miliona hostova i 56,6 miliona web svojstava sa PHP-om, uz procenu da je više od 34,4 miliona PHP servisa i dalje ranjivo.
Organizacije treba da inventarišu PHP instance, bez odlaganja primene odgovarajuće zakrpe ili prelaska na podržanu granu. Za PHP 7.4, 8.0 i 8.1 preporučen je prelazak na podržanu verziju ili distribucioni backport. Istovremeno je važno pratiti neuobičajene HTTP zahteve, pokušaje manipulacije sesijama, izlazne mrežne veze i pristup poverljivim podacima koje web aplikacija može da dohvati, jer izvršavanje koda sa njenim ovlašćenjima može otvoriti put ka API ključevima, bazama i internim servisima.