


Три команды удалённо взломали обновлённый Google Pixel 10 на Pwn2Own
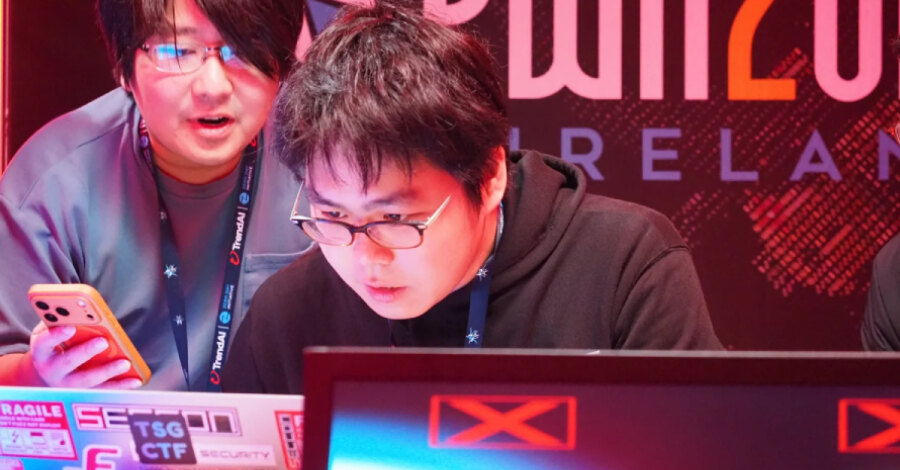
Три исследовательские команды на соревновании Pwn2Own Ireland 8 октября продемонстрировали удалённый взлом полностью обновлённого Google Pixel 10. Общая сумма выплат за три успешные заявки составила 562 500 долларов: Xint получила 150 000 долларов, Ikotas Labs — 300 000 долларов, а команда Димитриоса Валсамараса, Кена Гэннона и Тении Валсамары — 112 500 долларов.
Три успешные цепочки атак
Конкурс в Корке проводит Zero Day Initiative компании Trend Micro. Его правила требуют, чтобы устройства-цели были полностью обновлены, а участники передавали рабочие эксплойты и описания ошибок организатору для последующей передачи производителям.
Все три заявки для Pixel 10 были зарегистрированы в категории удалённых атак. По правилам Pwn2Own это означает компрометацию через веб-контент, открытый в браузере по умолчанию, либо через NFC, Wi‑Fi, Bluetooth или базовую сеть. Для зачёта эксплойт должен позволить выполнить на устройстве код, выбранный атакующим, или извлечь конфиденциальные данные.
Маршруты атак и их результат на телефонах ZDI на момент публикации не раскрыла. Из четырёх попыток удалённого взлома Pixel 10 успешными стали три; четвёртая в первый день соревнований не была завершена в отведённое время.
Коллизии и порядок раскрытия
В терминологии ZDI коллизией называется заявка, использующая ошибку, уже известную поставщику или организатору. Такая работа может быть принята, но обычно получает меньшую награду. Xint использовала одну коллизию и получила половину заявленного приза — 150 000 долларов и 15 баллов.
Ikotas Labs объединила несколько проблем в цепочку и получила полную награду в 300 000 долларов и 30 баллов, хотя в опубликованных результатах её заявка также отмечена как коллизия. ZDI не объяснила ни смысл этой отметки в данном случае, ни причину полной выплаты. Третья команда применила цепочку из двух ошибок: одну коллизию и один zero-day, получив 112 500 долларов и 22,5 балла.
Победители передают эксплойты и технические материалы ZDI, после чего у вендоров обычно есть 90 дней на выпуск исправлений до публикации технических подробностей. Октябрьский бюллетень Google для Pixel вышел 6 октября, за два дня до демонстраций, и конкурсные уязвимости в нём не упомянуты. Для контекста важны и обновления браузерной и мобильной экосистемы: они показывают, что обновления браузерной и мобильной экосистемы остаются постоянной задачей защиты.
Что это означает для организаций
Факт успешных демонстраций на актуальных устройствах не означает, что эти цепочки доступны злоумышленникам: детали не опубликованы, а ошибки должны пройти процесс исправления у Google. При этом результаты Pwn2Own показывают, что наличие последнего патча не исключает неизвестные уязвимости.
Компаниям стоит сохранять централизованный контроль за версиями ОС и сроками установки обновлений на корпоративных смартфонах, а также отслеживать бюллетени Google после раскрытия исправлений. Для владельцев Pixel ZDI не указала отдельного действия: практический вывод остаётся прежним — поддерживать актуальный уровень патчей и учитывать мобильные устройства в процессах управления уязвимостями.