


Tri daljinska napada na potpuno zakrpljeni Google Pixel 10
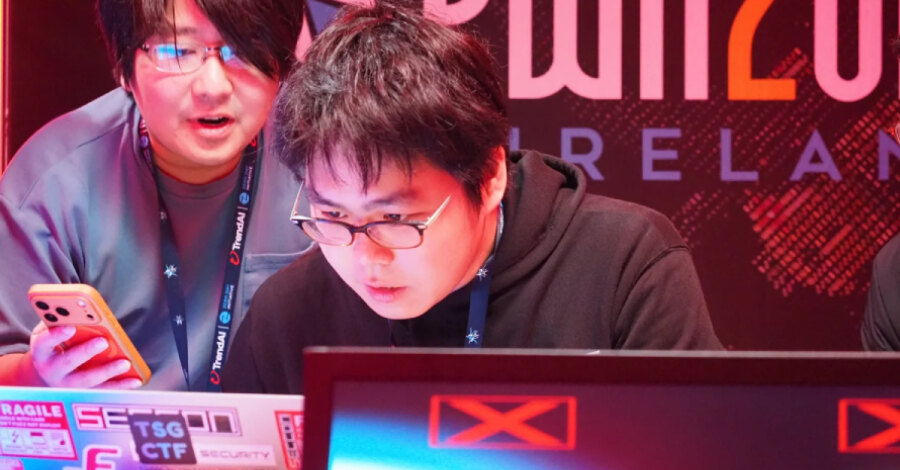
Tri istraživačka tima su 8. oktobra na takmičenju Pwn2Own Ireland u Corku daljinski kompromitovala potpuno zakrpljeni Google Pixel 10 i osvojila ukupno 562.500 dolara. Xint je dobio 150.000 dolara i 15 poena, Ikotas Labs 300.000 dolara i 30 poena, a Dimitrios Valsamaras, Ken Gannon i Tenia Valsamara 112.500 dolara i 22,5 poena.
Takmičenje organizuje Trend Micro Zero Day Initiative, odnosno ZDI. Pravila nalažu da demonstracije budu izvedene na ažuriranim ciljnim uređajima, a uspešan napad mora da omogući pokretanje koda po izboru napadača ili pristup osetljivim podacima sa telefona.
Šta je poznato o demonstracijama
Sva tri uspešna pokušaja prijavljena su u kategoriji daljinskih napada. U toj kategoriji napadač može da iskoristi web sadržaj otvoren u podrazumevanom pregledaču ili jednu od radio-veza: NFC, Wi-Fi, Bluetooth ili bazni opseg. ZDI do 9. oktobra nije objavio koju je putanju koristio pojedini tim niti šta je konkretno izvršeno na kompromitovanim telefonima.
Najmanje dva od tri uspeha oslanjala su se delom na propust koji je bio poznat pre pokušaja. ZDI takvu situaciju naziva kolizijom: prijava sa već poznatom greškom može biti prihvaćena, ali uz nižu nagradu. Xint je iskoristio jednu koliziju i dobio polovinu prvobitno predviđene nagrade. Tim Valsamaras, Gannon i Valsamara upotrebio je lanac od dva propusta, od kojih je jedan bio kolizija, a drugi nulti dan.
Ikotas Labs je povezao više problema i osvojio punih 300.000 dolara, iako je njegov unos u objavljenim rezultatima takođe označen kao kolizija. ZDI nije objasnio ni tu oznaku ni razlog zbog kojeg je dodeljena puna nagrada. Od četiri prijavljena daljinska pokušaja protiv Pixel-a 10, tri su uspela, dok je četvrti prvog dana istekao zbog vremena.
Rok za zakrpe i širi signal sa takmičenja
Pobednički timovi predaju eksploatacije i tehničke opise ZDI-ju, a organizator greške prosleđuje pogođenim proizvođačima. Prema pravilima koja je objavio Trend Micro, proizvođači imaju 90 dana da objave zakrpe pre potpunog otkrivanja tehničkih detalja. Google-ov oktobarski Pixel bilten, objavljen 6. oktobra, ne pominje ove demonstracije, a ZDI u rezultatima nije naveo dostupnu ispravku niti poseban korak za vlasnike Pixel uređaja.
Google je u septembru već otklonio modemsku ranjivost CVE-2026-58704, za koju je naveo da može biti predmet ograničene, ciljane zloupotrebe. Ispravka je dostupna na Pixel telefonima sa nivoom zakrpe 2026-09-05 ili novijim. Širi pregled zakrpljivanja Chrome grešaka i napada na SaaS i DNS okruženja pokazuje da pregled zakrpljivanja Chrome grešaka i SaaS napada dodatno potvrđuje potrebu da mobilni uređaji ne ostanu izvan procesa upravljanja ažuriranjima.
Poslovni zaključak
Za organizacije je najvažnije da održavaju jasnu evidenciju službenih telefona, primenjuju bezbednosne zakrpe bez odlaganja i ograniče pristup poslovnim servisima sa uređaja koji ne ispunjavaju propisani nivo ažuriranja. Dok tehnički detalji ovih lanaca nisu javni, pravovremeno zakrpljivanje ostaje neposredna i proverljiva mera za smanjenje izloženosti.