


Plex2Shell используют для майнинга и установки Linux-бэкдора
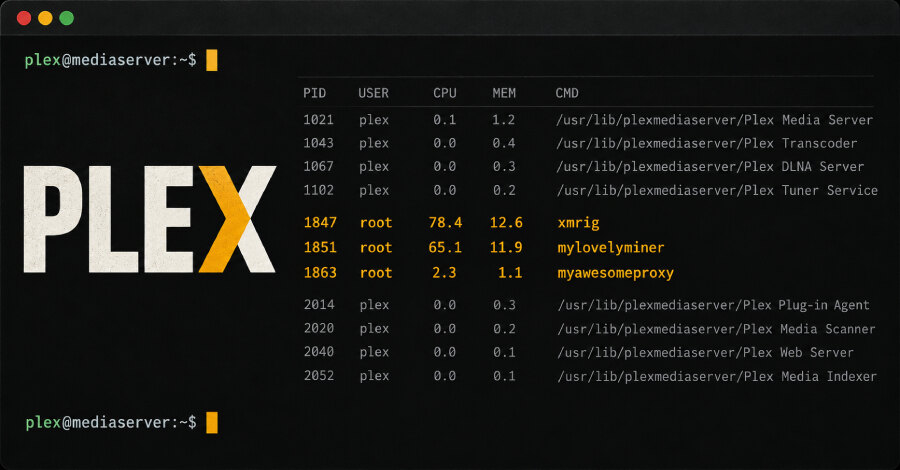
Злоумышленники начали эксплуатировать цепочку уязвимостей Plex2Shell в Plex Media Server для установки майнера криптовалюты и Linux-бэкдора с функцией обратного прокси. Цепочка объединяет четыре CVE и позволяет получить удалённое выполнение кода без аутентификации; наиболее серьёзная из них, CVE-2026-96656, получила оценку CVSS 8,6.
Четыре ошибки складываются в удалённое выполнение кода
Исследователь boredhackerblog зафиксировал попытки атак на следующий день после публикации технических деталей Plex2Shell — 16 октября 2026 года. Уязвимости были раскрыты Plex исследователем Zach Main 27 июля и исправлены в Plex Media Server 1.43.3.10861, выпущенном 3 августа.
Первый этап цепочки использует CVE-2026-96652 с оценкой CVSS 5,3. Проблема в конечной точке /player/timeline позволяет выполнить SSRF без аутентификации: параметр protocol попадает в формируемый URL проигрывателя без проверки, из-за чего сервер можно заставить отправить POST-запрос на выбранный адрес.
Далее CVE-2026-96654, оценённая в CVSS 6,9, затрагивает searchOne. Неправильная обработка URL позволяет вызвать функции других плагинов с заданными параметрами и получить административный токен владельца. С этим токеном используется CVE-2026-96655: SSRF в пути /video/:/transcode/universal даёт доступ к произвольным внутренним или внешним адресам, включая сервер с вредоносным ELF-файлом.
Завершающая уязвимость CVE-2026-96656 связана с внешним контролем имени файла или пути. Она позволяет разместить ELF-библиотеку в выбранном атакующим месте каталога Codecs и выполнить её. В такой последовательности четыре ошибки дают неаутентифицированное удалённое выполнение кода на уязвимом сервере.
Майнер и прокси на скомпрометированных серверах
В наблюдаемых атаках загружался майнер с удалённого сервера 217.60.194[.]116. Одновременно применялся процесс XMRig с именем mylovelyminer; его сервер майнинга указан как ota.proxystream[.]st.
Также исследователи обнаружили файл myawesomeproxy. VirusTotal классифицирует его как скрытный Linux-бэкдор и обратный прокси. При запуске программа предупреждает, что её использование на устройстве означает согласие на потенциальное внешнее использование интернет-трафика.
Поддомен global.relay.proxystream[.]st того же домена Bitsight в августе 2026 года связывала с ботнетом AISURU, применявшим DDoS и proxyware. В публикациях на Reddit пользователи Plex сообщали о скомпрометированных экземплярах с тем же mylovelyminer, однако связь этих случаев именно с Plex2Shell пока не подтверждена.
Что проверить владельцам Plex Media Server
Для организаций практический вывод однозначен: необходимо проверить версии всех установок Plex Media Server и обновить доступные из сети экземпляры как минимум до 1.43.3.10861. Активная эксплуатация показывает, что после появления технических деталей у атакующих уже есть рабочая цепочка для развёртывания майнера и прокси-компонента.