


Aktivni Plex2Shell napadi instaliraju rudare i Linux bekdor
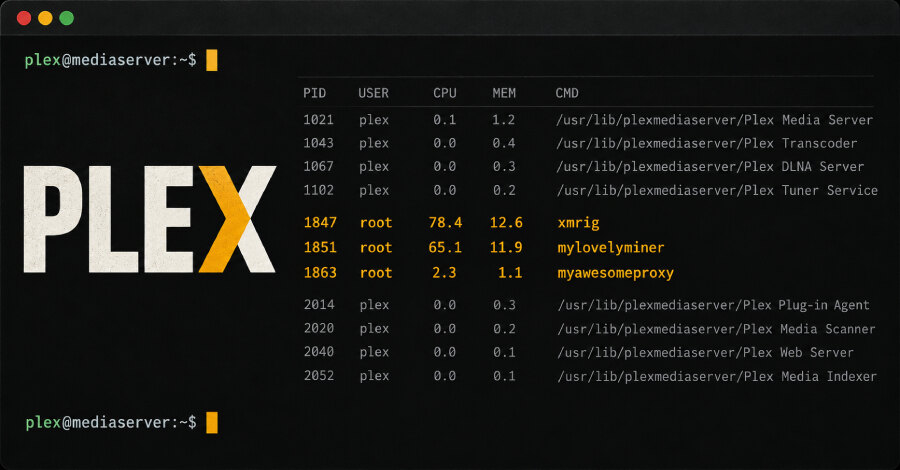
Napadači aktivno zloupotrebljavaju lanac Plex2Shell ranjivosti u Plex Media Serveru kako bi instalirali XMRig kripto-rudar i Linux bekdor sa funkcijom obrnutog proksija. Lanac obuhvata četiri propusta: CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 i CVE-2026-96656, a Plex ih je otklonio u verziji 1.43.3.10861, objavljenoj 3. avgusta 2026.
Pokušaji eksploatacije zabeleženi su 17. oktobra 2026, dan nakon što su javno objavljeni tehnički detalji Plex2Shell lanca. Istraživač poznat pod nadimkom boredhackerblog naveo je da povezivanje propusta napadaču omogućava neautentifikovano udaljeno izvršavanje koda na ranjivim instancama.
Kako Plex2Shell lanac vodi do izvršavanja koda
CVE-2026-96652 je neautentifikovani SSRF propust na putanji /player/timeline. Parametar protocol ugrađuje se u URL plejera bez validacije, pa napadač može navesti server da pošalje POST zahtev na odredište po svom izboru.
Propust CVE-2026-96654 u endpointu searchOne omogućava pozivanje funkcija drugih dodataka uz napadačeve parametre, čime se može pribaviti administratorski token vlasnika. Sa tim tokenom CVE-2026-96655 omogućava SSRF preko putanje /video/:/transcode/universal, uključujući preuzimanje zlonamernog ELF sadržaja sa napadačevog servera.
Završni korak je CVE-2026-96656, ranjivost spoljne kontrole naziva datoteke ili putanje. Ona omogućava smeštanje ELF deljenog objekta na putanju koju bira napadač u direktorijumu Codecs i njegovo izvršavanje.
Uočeni tereti i operativni rizik
U jednom talasu napada preuzet je rudarski teret sa servera 217.60.194[.]116. Aktivnosti su uočene sa IP adresa 91.92.40[.]202, 176.65.139[.]228 i 45.194.92[.]222. Istovremeno je isporučivan artefakt myawesomeproxy, koji VirusTotal opisuje kao prikriveni Linux bekdor i obrnuti proksi.
Program pri pokretanju upozorava da korišćenje softvera može dozvoliti spoljašnju upotrebu internet saobraćaja uređaja. Uz njega je primećen XMRig proces pod nazivom mylovelyminer, podešen da rudari preko servera ota.proxystream[.]st. Bitsight je u avgustu 2026. poddomen global.relay.proxystream[.]st povezao sa AISURU DDoS i proxyware botnetom.
Za poslovna okruženja prioritet je inventarisanje Plex Media Server instanci i potvrda da nijedna ne koristi verziju stariju od 1.43.3.10861. Potrebno je proveriti prisustvo navedenih procesa i artefakata, a svaku sumnjivu instancu izdvojiti iz mreže radi istrage, jer uspešan napad može istovremeno potrošiti resurse kroz rudarenje i izložiti mrežni saobraćaj preko proksija.