


Взломанные украинские сайты распространяли стилер через фальшивый Cloudflare
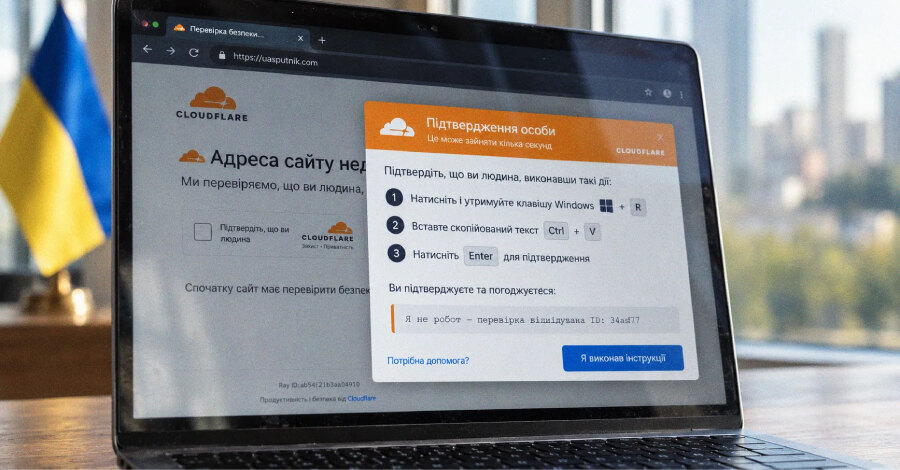
Исследователи Arctic Wolf Labs обнаружили кампанию ClickFix, в которой скомпрометированные украинские бизнес-сайты показывали поддельную страницу проверки Cloudflare и распространяли ранее не описанный стилер Psychedelic. Панель управления приманками зафиксировала 557 просмотров, 426 кликов и 79 завершённых действий в 32 странах; на Украину пришлись 446 просмотров, 351 клик и 71 завершённое действие.
Как работает цепочка ClickFix
Злоумышленники внедряли на легитимные сайты iframe, загружавший управляемый ими JavaScript. Среди затронутых ресурсов Arctic Wolf называет клинику лечения волос, производителя масштабных моделей, книжного продавца и издателя, психологический центр, магазин инструментов и автодилера.
Страница имитировала проверку Cloudflare и выводила инструкции на украинском языке. Ещё до показа инструкции она копировала в буфер обмена команду Windows Installer. Посетителю предлагали открыть диалог «Выполнить» и вставить эту команду.
Команда через msiexec.exe загружала MSI-файл, в том числе под именами elita.msi, miks.msi, astra.msi, harbor.msi, neon.msi, sova.msi и vyse.msi. Индикатор загрузки отображался три секунды, а кнопка завершения оставалась недоступной ещё около 35 секунд. Этот таймер управлял интерфейсом приманки, но не проверял, выполнил ли пользователь команду или установил вредоносный файл.
Возможности Psychedelic Stealer
MSI-загрузчик скачивал исполняемый файл psychedeliclove.exe — 64-разрядный Psychedelic Stealer. Вредоносная программа собирает учётные данные из браузеров семейства Chromium, включая Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Vivaldi и Yandex, а также извлекает связанные с браузером токены аккаунтов.
Стилер ищет расширения криптокошельков MetaMask, Trust Wallet, OKX Wallet и SafePal, а также приложения Exodus, Atomic Wallet, Electrum, Bitcoin Core и Litecoin Core. Он передаёт собранные данные на управляющий сервер, собирает сведения об устройстве и создаёт закрепление через планировщик заданий.
Программа также может завершать процессы браузеров, распаковывать встроенный архив расширения в профили и настраивать мост native messaging. Кроме того, Psychedelic запрашивает дополнительные задания у управляющего сервера и способен запускать EXE, COM, BAT, CMD, MSI и PowerShell-нагрузки.
Что показывает инфраструктура кампании
Arctic Wolf обнаружила на домене uasputnik.com открытую панель управления приманками «РУБЛЁВКА TDS». Она настраивала команды для веб-страниц и фиксировала взаимодействия посетителей, обновляя записи каждые две секунды. Панель не подтверждала выполнение вредоносного кода на конечном устройстве, а отображала продвижение пользователя по сценарию приманки.
Российскоязычные элементы оформления и реализации позволяют Arctic Wolf предполагать российских операторов, однако атрибуция не установлена. Украинские инструкции, выбор взломанных украинских сайтов и преобладание посещений из Украины указывают на фокус кампании на украинских пользователях.
Этот случай дополняет цепочки ClickFix в актуальных инцидентах и показывает, что ClickFix опирается не на технический взлом браузера, а на убеждение пользователя самостоятельно запустить опасную команду. Для бизнеса практический приоритет — объяснить сотрудникам, что настоящие проверки Cloudflare и CAPTCHA не требуют открывать окно «Выполнить» или вставлять команды, а сайты компании необходимо регулярно проверять на несанкционированные скрипты и iframe.