


Lažne Cloudflare provere šire Psychedelic Stealer preko ukrajinskih sajtova
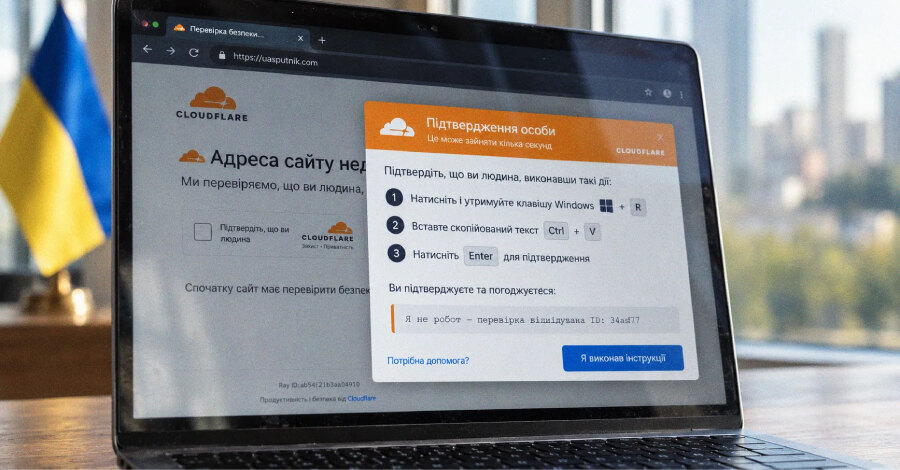
Kompromitovani ukrajinski poslovni sajtovi korišćeni su za prikazivanje lažnih Cloudflare stranica koje kroz ClickFix tehniku navode posetioce da preuzmu do sada nedokumentovani Psychedelic Stealer. Arctic Wolf Labs je na upravljačkom panelu kampanje registrovao 557 pregleda, 426 klikova i 79 završenih radnji u 32 zemlje; Ukrajina je činila 446 pregleda, 351 klik i 71 završenu radnju.
Komanda se kopira pre nego što korisnik vidi uputstvo
Napadači su ubacili iframe u legitimne sajtove, uključujući kliniku, proizvođača maketa, knjižaru i trgovce alatima i automobilima. Iframe učitava JavaScript pod kontrolom napadača, a stranica imitira Cloudflare proveru uz uputstva na ukrajinskom jeziku.
Mamac najpre u međuspremnik kopira Windows Installer komandu, a potom traži od posetioca da je nalepi u dijalog Windows Run. Komanda preko msiexec.exe preuzima MSI instalacioni paket. Posle trominutnog prikaza učitavanja, dugme za nastavak ostaje onemogućeno još oko 35 sekundi, ali taj zastoj ne proverava da li je korisnik zaista pokrenuo komandu ili instalirao sadržaj.
Među pronađenim MSI datotekama su elita.msi, miks.msi, astra.msi, harbor.msi, neon.msi, sova.msi i vyse.msi. Instalater zatim preuzima izvršni fajl psychedeliclove.exe, 64-bitni Windows program koji Arctic Wolf označava kao Psychedelic Stealer.
Krađa podataka i trajni pristup pregledaču
Psychedelic prikuplja lozinke i tokene iz pregledača zasnovanih na Chromiumu, među kojima su Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Vivaldi i Yandex. Takođe traži ekstenzije novčanika MetaMask, Trust Wallet, OKX Wallet i SafePal, kao i desktop aplikacije Exodus, Atomic Wallet, Electrum, Bitcoin Core i Litecoin Core.
Malver prikuplja podatke o računaru, može da prekine procese pregledača i raspakuje ugrađenu arhivu ekstenzije u njihove profile. Postavlja i most za native messaging, dok periodično ponavlja radnje povezane sa ekstenzijama i proverava C2 server za nove zadatke. Može da izvršava EXE, COM, BAT, CMD, MSI i PowerShell sadržaje, što operateru ostavlja prostor za dodatne faze napada.
Ovaj obrazac se nadovezuje na ClickFix lanci iz prethodnih bezbednosnih incidenata koje pokazuju da ClickFix lanci koriste poverenje u poznate interfejse kako bi korisnik sam pokrenuo štetnu komandu.
Šta organizacije mogu da urade
Za poslovne timove najvažnije je jasno pravilo: legitimna provera u pregledaču ne traži otvaranje Windows Run dijaloga, lepljenje komandi niti pokretanje instalatera. Obuka korisnika treba da prepozna taj obrazac, a bezbednosni nadzor da obrati pažnju na neuobičajena pokretanja msiexec.exe i PowerShell-a iz korisničkih sesija.
Pošto su napadači zloupotrebili već kompromitovane legitimne sajtove, reputacija domena sama po sebi nije dovoljna zaštita. Praktičan zaključak je da kontrola izvršavanja, nadzor pregledačkih procesa i brzo prijavljivanje sumnjivih uputstava smanjuju verovatnoću da jedan klik preraste u krađu naloga i dalju kompromitaciju sistema.