


США предупредили об атаках на контроллеры холодильного оборудования
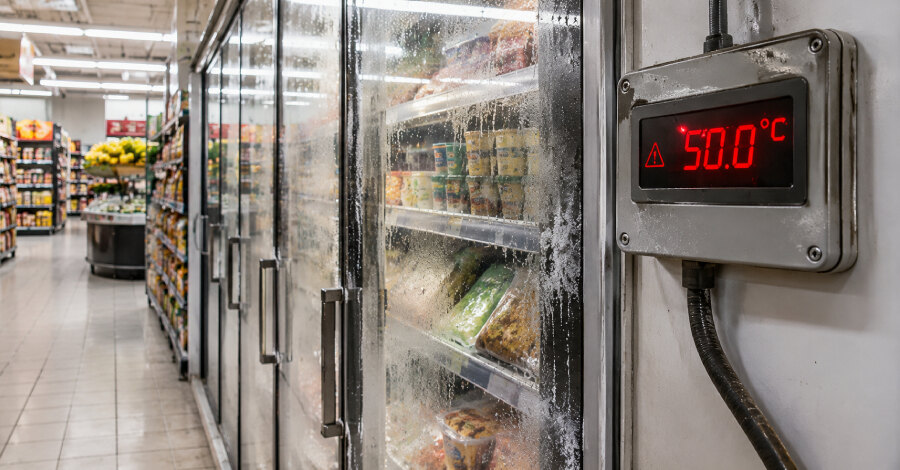
Агентство по кибербезопасности США CISA, ФБР, а также министерства здравоохранения, сельского хозяйства и транспорта предупредили об активных атаках на промышленные холодильные системы и средства мониторинга холодовой цепи. Злоумышленники используют доступные из интернета и не обновлённые контроллеры, чтобы менять температуру и принудительно запускать непрерывный нагрев или разморозку.
Ведомства указывают, что последствия могут включать порчу запасов, угрозу возгорания, сокращение срока службы оборудования и риск для потребителей, если продукты хранились при небезопасной температуре. Отдельный сценарий — отказ в обслуживании, при котором оператор теряет возможность видеть текущие показатели температуры.
Атаки уже затронули европейскую розницу
В последние недели атакующие нацелились на сотни супермаркетов в Европе. Они эксплуатировали слабости интернет-доступных контроллеров, повышая температуру либо переводя холодильные установки в режим разморозки. В некоторых случаях настройки поднимались до 50 °C.
Среди пострадавших стран названы Бельгия, Эстония, Финляндия, Франция, Германия, Ирландия, Италия, Люксембург, Нидерланды, Португалия, Швеция и Великобритания. Целями становились как крупные торговые сети, так и небольшие продовольственные магазины и мясные лавки.
Французское учреждение крови подтвердило киберинцидент у поставщика холодильного оборудования. На трёх площадках, где хранится плазма крови, температура и параметры разморозки были установлены на чрезвычайно высокие значения. Кто стоит за этой серией атак, пока неизвестно.
Какие уязвимости используют злоумышленники
Совместное предупреждение перечисляет обход аутентификации, внедрение произвольного кода и слабые конфигурации как вероятные пути проникновения. Такие системы защищают пищевые продукты, лекарства и другие чувствительные к температуре товары, поэтому становятся привлекательной целью для атакующих.
По наблюдениям Censys, число открытых в интернете экземпляров Danfoss StoreView с 9 октября по 5 ноября 2026 года сократилось с 3004 до 708. Доступных систем Copeland/Dixell XWEB стало меньше — с 3708 до 2420, — однако их по-прежнему исчисляют тысячами.
Что проверить владельцам объектов
Регуляторы рекомендуют выявить все контроллеры с доступом из интернета, своевременно устанавливать обновления, включить надёжную аутентификацию и сменить пароли по умолчанию. OT-устройства следует изолировать, устаревшее оборудование — выводить из эксплуатации и заменять, а ненужный удалённый доступ — отключать.
Если дистанционное администрирование необходимо, его следует защищать. Для бизнеса первоочередная задача — инвентаризировать холодильные контроллеры и каналы удалённого доступа, чтобы исключить внешнее управление критичными температурными настройками.