


Napadi na rashladne kontrolere ugrožavaju robu i opremu
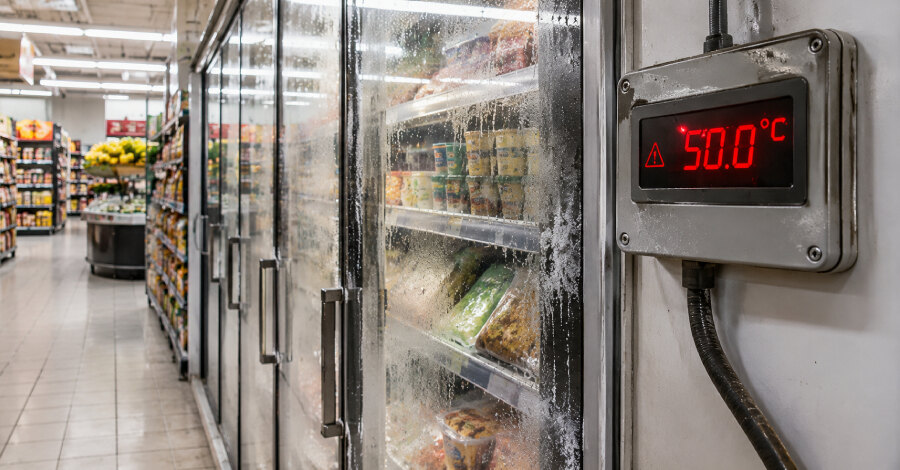
Američke agencije CISA, FBI, HHS, USDA i DOT upozorile su da akteri pretnji širom sveta aktivno napadaju industrijske rashladne sisteme i nadzor hladnog lanca. Napadi mogu da promene temperaturu, neprekidno pokrenu grejanje i odmrzavanje, izazovu gubitak zaliha i rizik za opremu, uključujući opasnost od požara.
U poslednjim nedeljama napadači su iskoristili slabosti internet-dostupnih rashladnih kontrolera i pogodili stotine supermarketa u Evropi. U pojedinim slučajevima temperatura je podignuta do 50°C, dok su drugi uređaji prisilno prebačeni u režim odmrzavanja, što je dovelo do kvarenja hrane i finansijskih gubitaka.
Kontroleri su ulazna tačka ka hladnom lancu
Sistemi industrijskog hlađenja štite hranu, lekove i druge proizvode osetljive na temperaturu. Zbog toga su privlačna meta: kompromitovani kontroler može uticati na uslove skladištenja, a uskraćivanje usluge može operateru oduzeti pregled nad trenutnom temperaturom.
Agencije navode da napadači verovatno koriste zaobilaženje autentikacije, ubrizgavanje proizvoljnog koda i slabe konfiguracije. Posebno su izloženi uređaji bez ažuriranja i oni kojima se može pristupiti direktno sa interneta.
Među pogođenima je bio i Francuski zavod za krv, koji je potvrdio incident kod dobavljača rashladne opreme. Temperaturne i postavke odmrzavanja na tri lokacije za skladištenje krvne plazme promenjene su na izrazito visoke vrednosti. Mete su bile velike trgovinske mreže, ali i manje prodavnice i mesare u više evropskih država.
Izloženost opada, ali ostaje značajna
Censys je zabeležio da je broj javno izloženih instanci Danfoss StoreView globalno pao sa 3.004, 9. oktobra, na 708, 5. novembra 2026. Broj izloženih Copeland/Dixell XWEB sistema smanjen je sa 3.708 na 2.420. Pad broja dostupnih sistema ne znači da je operativni rizik nestao, jer su preostali javno dostupni kontroleri i dalje moguća meta.
Preporučene mere su snažna autentikacija, redovno ažuriranje, popis sistema dostupnih sa interneta, izolacija OT uređaja, zamena podrazumevanih lozinki i povlačenje zastarele opreme. Potrebno je ukloniti nepotreban daljinski pristup, a neophodan pristup dodatno zaštititi.
Praktičan prioritet za operatere
Preduzeća koja upravljaju hladnim lancem treba da utvrde koji su kontroleri javno dostupni, ko im pristupa i da li koriste podržani softver. Razdvajanje operativne tehnologije od interneta, uz strogo kontrolisan udaljeni pristup, smanjuje mogućnost da digitalni propust preraste u kvarenje robe, prekid rada ili bezbednosni incident.