


Forescout выявила платформу ROMULUS для атак ClickFix
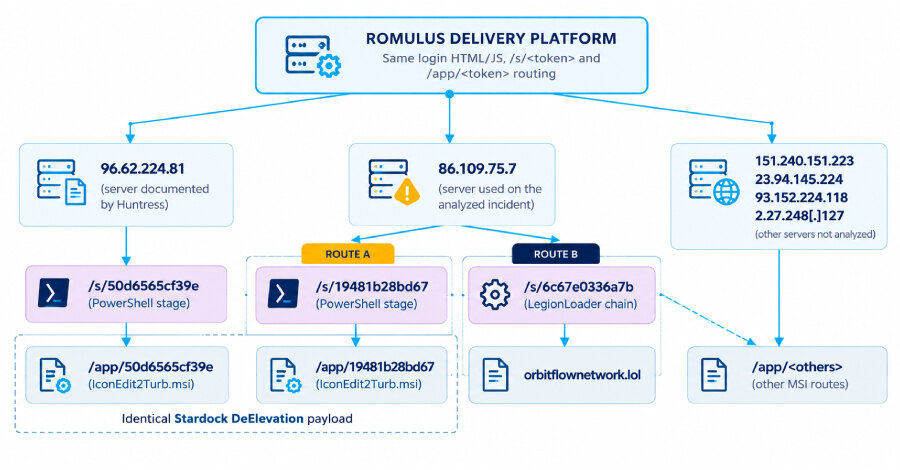
Исследователи Forescout Research — Vedere Labs обнаружили платформу доставки вредоносного ПО ROMULUS, применяемую в атаках ClickFix. Инфраструктура распространяет Legion Loader и другие нагрузки через поддельные посадочные страницы; аналитики выявили шесть IP-адресов, связанных с панелью.
Как работает цепочка заражения
ClickFix строится на социальной инженерии: пользователю показывают ложную страницу и предлагают самостоятельно выполнить команду. В одной из выявленных цепочек такой сценарий запускает PowerShell-скрипт, который загружает следующий этап атаки.
ROMULUS предоставляет два конечных адреса для получения staging-скрипта на PowerShell. Скрипт определяет, какую нагрузку скачать далее: троянизированный MSI-установщик с загрузчиком вредоносного ПО либо зашифрованный архив с Legion Loader.
Legion Loader также известен как Satacom downloader, CurlyGate и RobotDropper. После запуска загрузчик связывается с удалённым сервером, чтобы получить и выполнить дополнительные полезные нагрузки.
Что известно об инфраструктуре
Forescout связала с ROMULUS шесть адресов: 96.62.224.81, 86.109.75.7, 151.240.151.223, 23.94.145.224, 93.152.224.118 и 2.27.248.127. Адрес 96.62.224.81 ранее использовался для размещения ClickFix-скрипта и MSI-файла в кампании с вредоносными Custom GPT, направлявшими пользователей на поддельный URL.
На сервере 86.109.75.7 исследователи нашли ту же вредоносную программу и панель с кодовым именем ROMULUS. Кто управляет платформой, пока не установлено: она может быть частной панелью, коммерческим сервисом доставки, партнёрской схемой или инструментом, который копируют разные операторы.
ROMULUS не связана с семейством RomulusLoader, которое ассоциируют с группировкой Silver Fox, также известной как TA4922. Это важно учитывать при атрибуции: совпадение названий не означает общего происхождения кампаний.
На что обратить внимание защитникам
ROMULUS показывает, что ClickFix становится не только приёмом обмана, но и точкой входа для стандартизированной доставки вредоносного ПО. Контекст таких цепочек дополняет цепочки ClickFix среди заметных направлений угроз, где ClickFix рассматривается среди заметных направлений угроз, а в этой кампании техника получила отдельную инфраструктуру и механизм выбора нагрузки.
Практический вывод для бизнеса: стоит искать подозрительные команды PowerShell и события DLL sideloading, а также разъяснять сотрудникам, что инструкции по копированию и запуску команд на веб-странице могут быть частью атаки. Такие проверки помогают заметить цепочку до загрузки следующих компонентов.