


ROMULUS koristi ClickFix za isporuku Legion Loadera
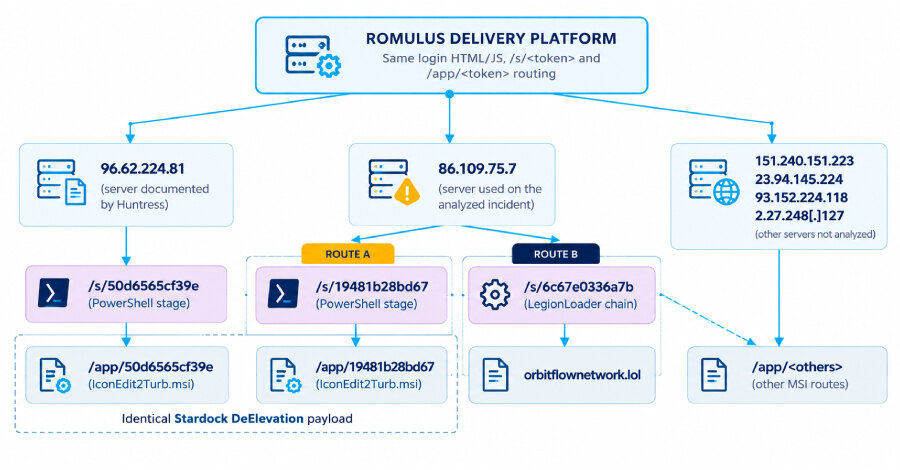
Forescout Research – Vedere Labs otkrio je platformu ROMULUS, koja preko ClickFix mamaca isporučuje malver Legion Loader. Istraživači su identifikovali šest IP adresa na kojima je pokrenut ROMULUS: 96.62.224[.]81, 86.109.75[.]7, 151.240.151[.]223, 23.94.145[.]224, 93.152.224[.]118 i 2.27.248[.]127.
Lažne stranice navode korisnika da pokrene komandu
ROMULUS funkcioniše kao servis za distribuciju malvera: lažne odredišne stranice koriste ClickFix obrazac socijalnog inženjeringa kako bi žrtvu navele da sama izvrši zlonamernu komandu. Time se početni korak infekcije prebacuje na korisnika, umesto da napadač neposredno izvrši kod na uređaju.
Sai Molige iz Forescouta navodi nekoliko mogućih modela rada platforme. ROMULUS može biti privatno upravljani panel, komercijalna usluga za isporuku malvera, okvir za afilijate ili softver koji različiti operateri kopiraju i koriste.
Adresa 96.62.224[.]81 već je bila povezana sa ClickFix skriptom i MSI instalacionim fajlom u drugoj kampanji. Ta kampanja je koristila zlonamerne ChatGPT Custom GPT-ove da žrtve usmere ka lažnoj adresi sa ClickFix mamcem. Forescout je isti malver zatim pronašao i na serveru 86.109.75[.]7, na kojem je bio hostovan i panel nazvan ROMULUS.
PowerShell bira sledeći teret
Platforma izlaže dva endpointa za preuzimanje PowerShell skripte za početnu pripremu. Skripta odlučuje koji će se sadržaj preuzeti u narednom koraku: trojanizovani MSI instalater sa učitavačem malvera ili šifrovana arhiva koja sadrži Legion Loader.
Jedan opisani lanac napada, pokrenut ClickFix tehnikom, izvršava PowerShell skriptu i zatim isporučuje Legion Loader. Ovaj loader poznat je i pod nazivima Satacom downloader, CurlyGate i RobotDropper. Nakon pokretanja komunicira sa udaljenim serverom radi preuzimanja i izvršavanja dodatnih tereta.
Razdvojiti ROMULUS od sličnih naziva
Identitet operatera ROMULUS-a za sada nije poznat. Forescout ističe da nema preklapanja sa familijom RomulusLoader, koja se povezuje sa akterom Silver Fox, poznatim i kao TA4922. Taj akter je koristio poreske izgovore za distribuciju trojanaca za udaljeni pristup, uključujući ValleyRAT, DcRAT i potencijalno Venom RAT, uz DLL sideloading.
Za timove zadužene za odbranu, ClickFix lanci i rast incidenata sa AI agentima ukazuje na to da ClickFix lanci ostaju važan operativni signal, a ovaj slučaj dodatno potvrđuje potrebu za lovom na sumnjive PowerShell komande i događaje DLL sideloadinga. Poslovni prioritet je da se takvi signali uvrste u redovan nadzor krajnjih uređaja i postupke odgovora na incident.