


ShinyHunters заявила о взломе ФБР через Oracle PeopleSoft
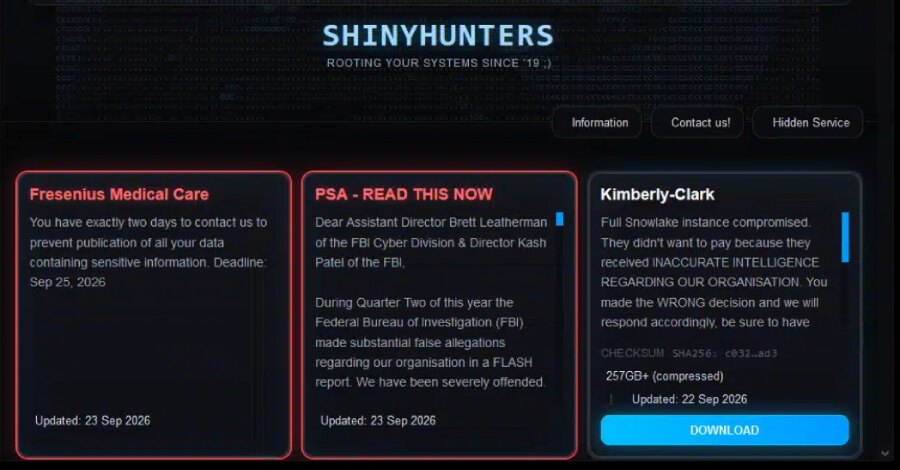
Группировка ShinyHunters заявила о взломе Федерального бюро расследований США и похищении данных действующих и бывших сотрудников, а также соискателей. В заявлении на даркнет-сайте она назвала среди затронутых сервисов Criminal Justice, HR и Medlink, а ФБР сообщило Reuters, что расследует заявления о несанкционированной активности, затронувшей FBIjobs.gov.
Заявления о доступе к данным и сайте вакансий
По версии ShinyHunters, атака стала ответом на майское публичное предупреждение ФБР 2026 года. Тогда ведомство сообщало о нацеленности группы на Canvas — систему управления обучением — и призывало пострадавших не платить выкуп.
Представитель группировки заявил The Register, что доступ был получен через новую уязвимость нулевого дня в Oracle PeopleSoft, позволяющую выполнить код удалённо. По его словам, атакующие также разместили на сайте вакансий баннер о захвате ресурса ShinyHunters.
На момент публикации подробностей о pre-authenticated RCE-уязвимости в PeopleSoft нет. Независимого подтверждения способа проникновения, перечня затронутых систем и объёма предполагаемой утечки также не представлено. Сейчас FBIjobs.gov показывает сообщение о техническом обслуживании.
Контекст атак ShinyHunters
В июне 2026 года ShinyHunters уже использовала похожую уязвимость Oracle PeopleSoft, CVE-2026-35273, для проникновения в корпоративные сети и вымогательства. Группа также недавно захватила даркнет-сайт утечек, связанный с вымогательской группировкой Clop, и разместила там требование выкупа.
Вице-президент Cato Networks по анализу угроз Этай Маор назвал публичное заявление о компрометации ФБР необычно провокационным шагом. Он отметил, что современная тактика ShinyHunters делает акцент не только на техническом проникновении, но и на злоупотреблении доверенными путями идентификации: социальной инженерии службы поддержки, вредоносных OAuth-приложениях и похищенных токенах интеграций SaaS.
Что проверить организациям
Инцидент остаётся на стадии заявлений атакующих и расследования ФБР, поэтому сведения о взломе нельзя считать подтверждёнными. Однако он указывает на зоны, которые стоит контролировать отдельно: доступ к HR-порталам, учётные записи подрядчиков, разрешения OAuth-приложений и жизненный цикл токенов интеграций.
Для бизнеса практический вывод состоит в том, чтобы проверять не только обновления внешних систем, но и связи между идентификацией, кадровыми сервисами и сторонними SaaS-платформами. Эти доверенные каналы могут стать критичной точкой защиты даже без подтверждённой технической детали конкретной атаки.