


ShinyHunters tvrdi da je preuzeo podatke FBI zaposlenih
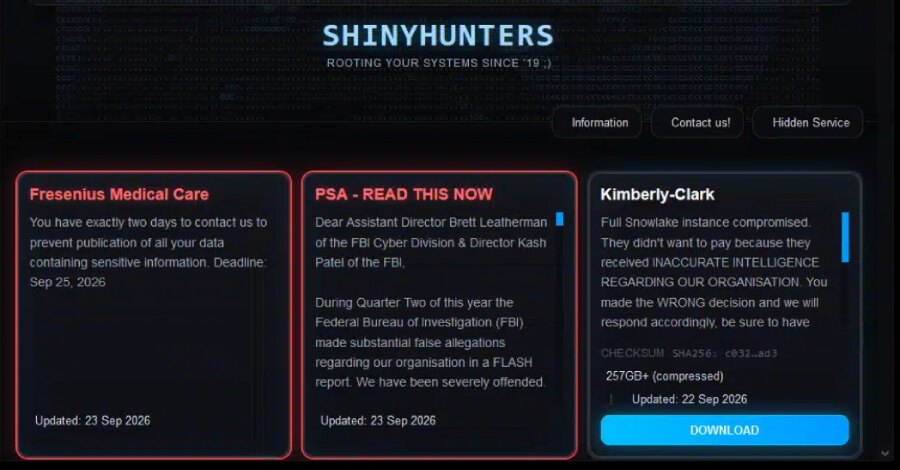
Grupa za sajber iznudu ShinyHunters tvrdi da je kompromitovala američki Federalni istražni biro, FBI, i preuzela osetljive podatke o sadašnjim i bivšim zaposlenima, kao i osobama koje su se prijavljivale za rad u agenciji. FBI je saopštio da zna za tvrdnje o neovlašćenim aktivnostima koje utiču na FBIjobs.gov i da sprovodi istragu.
U objavi na dark web sajtu, grupa navodi da su pogođene službe iz oblasti krivičnog pravosuđa, ljudskih resursa i Medlink, uz formulaciju da poseduje podatke o gotovo svim FBI agentima i kandidatima. Te tvrdnje za sada nisu nezavisno potvrđene, a obim eventualno preuzetih podataka nije objavljen.
Tvrdnja o PeopleSoft zero-day propustu
Predstavnik ShinyHuntersa rekao je za The Register da je pristup ostvaren iskorišćavanjem nove zero-day ranjivosti u Oracle PeopleSoftu, koja navodno omogućava udaljeno izvršavanje koda. Grupa takođe tvrdi da je izmenila stranicu FBI-ja za zapošljavanje i postavila poruku o preuzimanju sajta.
U trenutku objave nema javnih tehničkih detalja o preautentifikovanoj PeopleSoft RCE ranjivosti koju grupa opisuje. Ipak, ShinyHunters je u junu 2026. već zloupotrebio sličan propust, CVE-2026-35273, za upade u poslovne mreže i iznudu žrtava. Ta činjenica čini proveru izloženih PeopleSoft instalacija važnim operativnim zadatkom, ali ne potvrđuje konkretan metod u navodnom incidentu sa FBI-jem.
Sukob sa FBI-jem i obrazac napada
ShinyHunters predstavlja incident kao odgovor na javno upozorenje FBI-ja iz maja 2026. o ciljanim napadima na Canvas, sistem za upravljanje učenjem. U sopstvenoj poruci grupa osporava navode agencije i odbacuje povezivanje sa decentralizovanim kolektivom The Com.
Etay Maor iz Cato Networks ocenio je javnu tvrdnju kriminalne grupe o kompromitovanju FBI-ja kao neuobičajeno provokativan potez. On ukazuje i da ShinyHunters opstaje uprkos gašenjima infrastrukture, hapšenjima i zaplenama foruma, menjajući metode i privlačeći nove operatere.
Prioritet su identiteti i odnosi poverenja
Prema Maoru, noviji obrazac rada ove kriminalne marke nije ograničen na probijanje tehničkog perimetra. U njemu su važni socijalni inženjering prema help-desku, zlonamerne OAuth aplikacije i ukradeni tokeni za SaaS integracije, odnosno zloupotreba puteva kojima organizacije inače veruju.
Za poslovanje je praktičan zaključak da uz redovno zakrpljivanje internet dostupnih sistema treba kontrolisati identitete, privilegije, registraciju OAuth aplikacija i tokene integracija sa trećim stranama. Istraga FBI-ja tek treba da utvrdi činjenice ovog slučaja, ali provera tih odnosa poverenja smanjuje prostor za napade koji zaobilaze klasične mrežne kontrole.