


В Иордании задержали предполагаемого участника ShinyHunters Rey
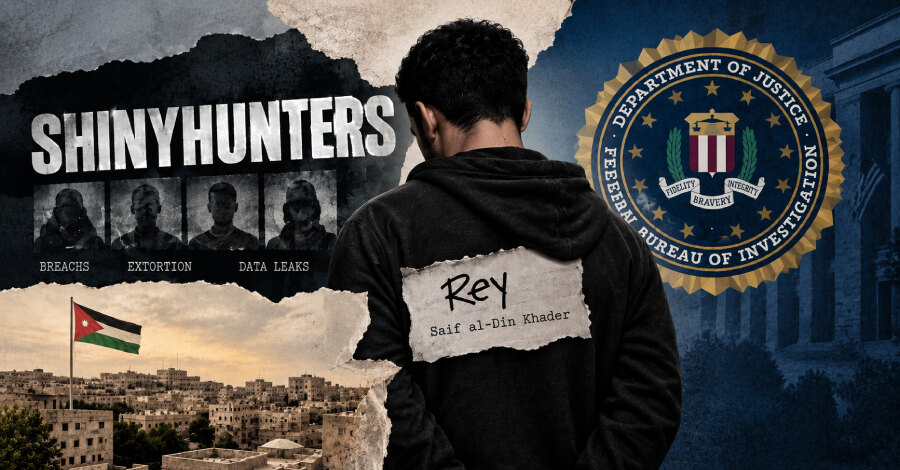
Власти Иордании 29 сентября задержали Саида ад-Дина Хадера, известного в сети как Rey и ReyXBF, которого Reuters называет предполагаемым участником вымогательской группы ShinyHunters. По данным агентства, Хадер сотрудничает с Федеральным бюро расследований США и правоохранительными органами, помогая установить других членов группы.
Источник Reuters охарактеризовал это сотрудничество как важное для продолжающихся усилий по задержанию хакеров. Официальных подробностей о предъявленных Хадеру обвинениях в опубликованных сведениях не приводится.
Следствие получает новые зацепки
Имя Rey уже фигурировало в исследованиях киберпреступной среды. В ноябре 2025 года независимый журналист Брайан Кребс называл его одним из трёх администраторов Scattered LAPSUS$ Hunters, или SLH. Эту структуру оценивали как объединение участников Scattered Spider, LAPSUS$ и ShinyHunters.
Кребс также писал, что Rey был администратором сайта утечек группировки Hellcat, появившейся в конце 2024 года, а позднее управлял очередной версией форума BreachForums. Сам Хадер сообщал журналисту, что сотрудничает с правоохранительными органами как минимум с июня 2025 года.
Задержание в Иордании произошло вскоре после ареста в Амстердаме 24-летнего мужчины по делу о вредоносных операциях ShinyHunters. Его имя власти не раскрывали, однако независимые публикации идентифицировали задержанного как Пепейна ван дер Стапа, сотрудника нидерландской Neo Security. Представитель ShinyHunters после этого отрицал связь группы с ним.
Что известно о деятельности ShinyHunters
Директор ФБР Кэш Патель заявил, что бюро совместно с партнёрами отрабатывает новые версии, полученные после амстердамского задержания, и допускает новые аресты. Помощник директора киберподразделения ФБР Бретт Лезерман сообщил, что этот киберпреступник и его сообщники с прошлого года предположительно взломали более 140 организаций и получили не менее 70 млн долларов в виде выкупов.
По словам Лезермана, злоумышленники часто атакуют сторонних поставщиков облачных платформ, похищают конфиденциальные данные и вымогают деньги угрозой публикации. В последние недели ShinyHunters также приписывали захват сайта другой преступной группы Cl0p через неисправленную уязвимость в Grav CMS и взлом портала apply.fbijobs.gov. Группа заявляла о похищении около 3 ТБ чувствительных данных с ресурса ФБР.
Устойчивый бренд кибервымогательства
Исследователи Sekoia и Beazley Security проследили происхождение ShinyHunters до TheDarkOverlord и GnosticPlayers, специализировавшихся на вымогательстве и операциях с утечками. Бренд ShinyHunters публично появился примерно в апреле или мае 2020 года.
Аналитики отмечают, что устойчивость группы связана не с одним лидером, а с распределением функций: социальные инженеры обеспечивают первоначальный доступ, смежные участники помогают с распространением и вербовкой, а монетизация идёт под узнаваемым названием. Для бизнеса практический вывод состоит в необходимости контролировать риски у облачных подрядчиков, защищать данные от кражи и заранее отрабатывать сценарии вымогательства после утечки.