


Privođenje osumnjičenog za ShinyHunters otvara nove tragove FBI-ju
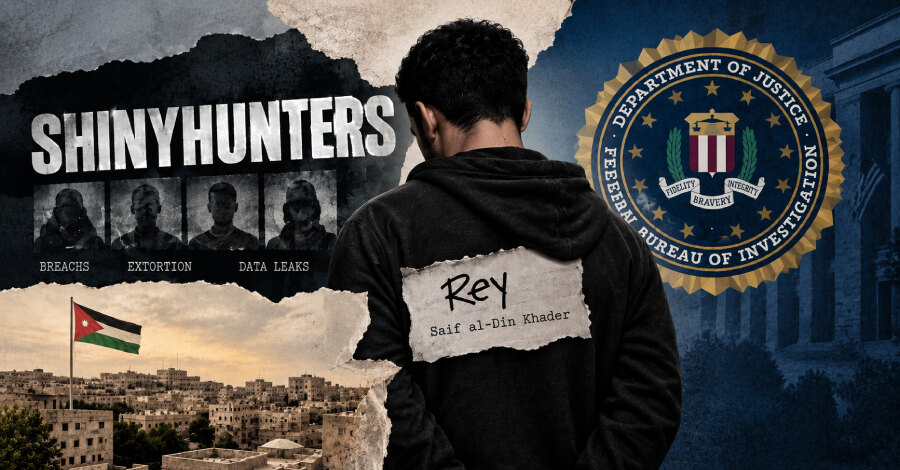
Jordan je 29. septembra 2026. navodno priveo Saifa al-Dina Khadera, poznatog pod nadimcima Rey i ReyXBF, zbog sumnje da je povezan sa grupom ShinyHunters. Reuters navodi da Khader sarađuje sa FBI-jem i drugim organima reda na identifikaciji preostalih članova grupe. FBI istovremeno tvrdi da su osumnjičeni od prošle godine provalili u više od 140 organizacija i iznudili najmanje 70 miliona dolara.
Saradnja osumnjičenog kao deo šire istrage
Osoba upoznata sa slučajem rekla je Reutersu da je Khaderova saradnja važna za tekuće napore usmerene na hapšenje drugih hakera. Khader nije nepoznat u podzemnim zajednicama: bezbednosni novinar Brian Krebs ga je u novembru 2025. označio kao jednog od trojice administratora grupe Scattered LAPSUS$ Hunters, poznate i kao SLH ili SLSH.
Ta grupa se procenjuje kao spoj aktera povezanih sa Scattered Spider, LAPSUS$ i ShinyHunters. Krebs je takođe naveo da je Rey ranije upravljao sajtom za objavu ukradenih podataka grupe Hellcat, koja se pojavila krajem 2024, kao i najnovijom inkarnacijom foruma BreachForums. Khader je rekao da sa organima reda sarađuje najmanje od juna 2025.
Razvoj događaja sledi nakon hapšenja 24-godišnjeg muškarca u Amsterdamu zbog navodne umešanosti u zlonamerne operacije ShinyHunters. Nezavisni izveštaji identifikovali su ga kao Pepijna van der Stapa, zaposlenog kao rukovodilac ofanzivne bezbednosti u holandskoj kompaniji Neo Security. Predstavnik ShinyHunters potom je negirao veze grupe sa njim.
Napadi na cloud dobavljače i krađa podataka
Direktor FBI-ja Kash Patel izjavio je da timovi Biroa sa partnerima razvijaju nove tragove dobijene posle hapšenja u Amsterdamu i da su moguća dodatna privođenja. Brett Leatherman iz FBI-jeve sajber divizije rekao je da akteri često ciljaju dobavljače u cloud platformama, kradu osetljive podatke i žrtvama prete njihovim objavljivanjem.
ShinyHunters je poslednjih nedelja privukao pažnju preuzimanjem darknet sajta grupe Cl0p, navodno iskorišćavanjem nezakrpljenog propusta u Grav CMS-u. Grupa je takođe tvrdila da je kompromitovala portal FBI-ja apply.fbijobs.gov i preuzela približno tri terabajta osetljivih podataka. Navela je da u tom slučaju ne traži novac, već da želi da ospori navode FBI-ja o svojim vezama sa kolektivom The Com.
Operativni model koji nadživljava pojedince
Kompanije Sekoia i Beazley Security povezuju poreklo ShinyHunters sa grupama TheDarkOverlord i GnosticPlayers, specijalizovanim za iznudu i operacije curenja podataka. Brend ShinyHunters javno se pojavio oko aprila ili maja 2020. Istraživači opisuju njegovu otpornost kroz podelu rada: socijalni inženjering za početni pristup, podršku susednih aktera za širenje i regrutovanje, te monetizaciju pod prepoznatljivim imenom.
Za poslovanje je praktičan zaključak da zaštita sopstvene mreže nije dovoljna kada se osetljivi podaci obrađuju preko cloud dobavljača. Procena bezbednosnih zahteva, pristupa i postupanja sa podacima kod trećih strana mora biti sastavni deo upravljanja rizikom od ucene i curenja podataka.