


SOC предложили сделать «состоящим из памяти» для ускорения реагирования
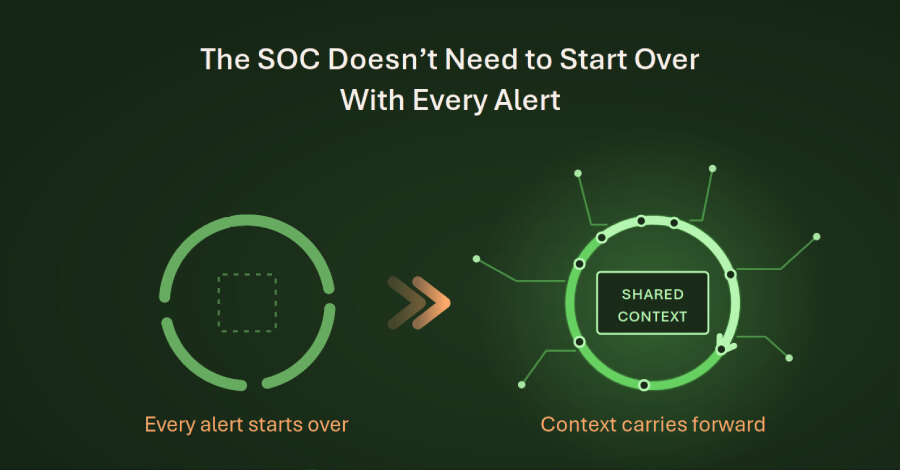
AI сокращает время, которое злоумышленники тратят на исправление неудачных попыток, тогда как центры мониторинга безопасности часто часами восстанавливают контекст каждого алерта. В материале на основе серии Джонатана Вакнина, директора Solution Architects/CISO в Conifers.ai, предлагается строить SOC со shared operational memory — общей операционной памятью о доказательствах, решениях и ограничениях.
Речь не о появлении принципиально нового класса атак. Модели уже помогают атакующим с переводом, написанием и отладкой скриптов, исследованиями и устранением ошибок. Неудачная эскалация привилегий в облачной учётной записи теперь может превратиться в новую проверку за минуты, а не после долгого ручного поиска документации и исправления кода.
Атака работает как цикл, а SOC часто — как очередь
Google Threat Intelligence Group в начале 2025 года фиксировала применение генеративного AI поддерживаемыми государствами группами как инструмента продуктивности. Позднее команда сообщала о вредоносных программах, обращавшихся к модели во время выполнения, и о развитии подпольного рынка незаконных AI-инструментов. Anthropic также рассказывала о пресечённой схеме вымогательства, где AI использовали от разведки и сбора учётных данных до определения выкупа.
В мае 2026 года GTIG сообщила, что киберпреступники нашли способ обхода двухфакторной аутентификации в open-source инструменте администрирования и создали рабочие эксплойты. Google с высокой уверенностью оценила, что модель помогла и в поиске уязвимости, и в разработке эксплойтов. При этом компания отдельно подчёркивала: такая оценка и подготовленная операция не доказывают применение эксплойта в реальных атаках.
Автор материала указывает, что провайдерские ограничения и блокировки злоупотреблений повышают стоимость вредоносного использования, но не становятся границей защиты предприятия. Злоумышленник может переформулировать запрос, перейти на модель с открытыми весами, разбить задачу на части или обойти политический слой с помощью внешней обвязки.
Что теряется при передаче инцидента
В атаке и защите важен повторяющийся цикл: наблюдение, гипотеза, действие, анализ результата и корректировка. Однако в SOC этот цикл разрывают очереди и передача задач. Алерт ожидает назначения, сведения об идентичности находятся в другой консоли, а объяснение ложного срабатывания остаётся в закрытом тикете вместо того, чтобы улучшить правило.
Особенно важна разница между быстрым подтверждением алерта и фактической задержкой принятия решения. После подтверждения аналитик может долго искать нужную учётную запись, выяснять, управляется ли конечное устройство, и заново объяснять инцидент каждому владельцу процесса. Эту задержку реконструкции контекста автор называет decision latency.
При передаче между threat intelligence, threat hunting, разработкой детектов, расследованием и реагированием теряются пять типов сведений: точная сущность пользователя, устройства или нагрузки; доказательства и их происхождение; гипотеза и уровень уверенности; достаточность телеметрии; полномочия и бизнес-ограничения действий. В результате разные команды могут расследовать одного пользователя под разными именами, а корректная рекомендация может остановиться в очереди согласований.
Общая память вместо нового расследования
В качестве альтернативы предлагается хранить пять видов состояния: сведения об окружении и владельцах активов, доказательства с источниками и временем, текущие гипотезы и альтернативы, допустимые действия с согласованиями и результаты обучения после инцидента. SIEM, EDR, платформа управления идентичностями и система ведения кейсов при таком подходе не заменяются, а участвуют в одном решении.
Отдельное требование — честно фиксировать неизвестное. Если устройство неуправляемое и телеметрии с него нет, нельзя превращать это в вывод «вредоносная активность не обнаружена». Система должна указать, что конечная точка не проверялась, снизить уверенность в оценке охвата и направить пробел владельцу управления устройствами.
AI-агентам в такой архитектуре отводятся ограниченные задачи. Они могут собирать доказательства, предлагать действия и работать после явного утверждения; автоматическое исполнение допустимо только при соблюдении политики, достаточной уверенности, подходящем типе сущности и приемлемом потенциальном ущербе. Полномочия на действие должны быть отделены от убедительности текста модели и оставаться версионируемыми и аудируемыми.
Для бизнеса практический вывод состоит в том, чтобы измерять, где команды повторно вручную собирают один и тот же контекст, заранее определить владельцев и согласующих для действий, а также возвращать результаты расследований в охоту и детекты. Это помогает следующему аналитику начать не с очереди алертов, а с сохранённой картины инцидента.