


Stateful SOC čuva kontekst istrage između bezbednosnih timova
AI menja ekonomiju napada tako što neuspele pokušaje čini jeftinijim za ponavljanje: napadač sa nalogom niskih privilegija može brzo da dobije objašnjenje greške, popravi skriptu i proveri novu putanju eskalacije. Google Threat Intelligence Group je tokom 2025. beležio upotrebu generativne AI za prevođenje, skriptovanje, istraživanje i rešavanje problema, a u maju 2026. procenio je sa visokim stepenom pouzdanosti da je AI model podržao pronalaženje i razvoj eksploatacije za zaobilaženje dvofaktorske autentifikacije u alatu otvorenog koda.
Ta procena ne znači da je eksploatacija potvrđeno korišćena u stvarnim napadima. Pripisivanje je teško, a javni izveštaji nisu popis globalne aktivnosti. Ipak, smer je jasan: AI se sve više ugrađuje u radne tokove napadača i skraćuje interval između pokušaja, povratne informacije i sledeće izmene.
Najveći gubitak nastaje pri predaji slučaja
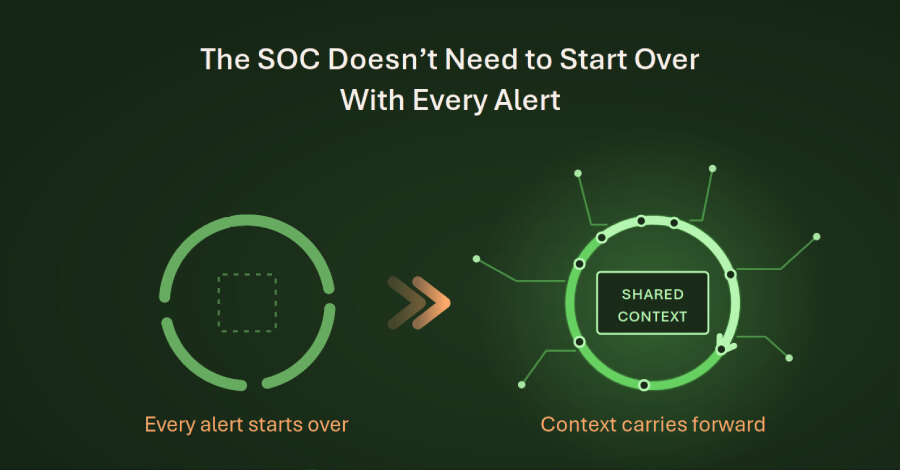
Odbrana bi trebalo da radi kao zatvorena petlja: signal pokreće prikupljanje konteksta, formira se hipoteza, potvrđuje obim, sprovodi akcija, a ishod unapređuje detekciju. U praksi tu petlju prekidaju redovi čekanja, odvojene konzole i predaje između timova. Upozorenje može biti potvrđeno za nekoliko minuta, a zatim satima ponovo rekonstruisano kroz identitet, stanje uređaja, telemetriju i odobrenja.
Autor taj period naziva latencijom odlučivanja. Ona se razlikuje od vremena potvrde i vremena sanacije, jer meri koliko dugo organizacija ponovo otkriva informacije koje je već imala. Gubitak nije nužno u pojedinačnim funkcijama kao što su obaveštajna analiza pretnji, lov na pretnje, inženjering detekcije, istraga i sanacija, već u prenosu znanja između njih.
Šta treba da prati svaki bezbednosni slučaj
Pri svakoj predaji mogu nestati identitet korisnika, uređaja ili radnog opterećenja; dokazi, njihovo poreklo i vremenske oznake; vodeća i alternativne hipoteze; ograničenja telemetrije; kao i vlasništvo nad odlukom i poslovna ograničenja akcije. Dokaz bez porekla ne objašnjava zašto je zaključak donet, a preporuka bez podataka o ovlašćenju može ostati u redu dok incident traje.
Primer zaposlenog u finansijama pokazuje posledice. Prijava sa nepoznatog hosting provajdera, uspešna MFA provera, novo pravilo za prosleđivanje pošte na eksternu adresu i neuobičajeno preuzimanje fajlova sa SharePointa zajedno zahtevaju istragu, iako nijedan događaj sam za sebe ne dokazuje kompromitovanje. Analitičar pritom može ostati bez telemetrije uređaja ako je uređaj neupravljan, dok identitetski tim može znati da bi gašenje naloga prekinulo obračun zarada.
Prava odluka zato povezuje bezbednosni rizik i kontinuitet poslovanja. Opoziv aktivnih sesija i uklanjanje pravila za prosleđivanje mogu biti potezi manjeg rizika, dok suspenzija naloga zavisi od incidentne politike, ovlašćenja i mogućnosti da rezervni operater preuzme proces. Nije dovoljno da tim dobije nalog; mora dobiti obrazloženu odluku i granice u kojima može da deluje.
Stateful SOC kao zajednička operativna memorija
Predloženi odgovor je stateful SOC, odnosno operativni model koji čuva zajedničko stanje okruženja, dokaza, odluka, kontrola i naučenih lekcija. To ne zamenjuje SIEM, EDR, identitetsku platformu ni sistem za vođenje slučajeva. Njegova svrha je da svi ti sistemi doprinose istoj odluci i da se uz zaključak beleži i ono što nije moglo biti provereno.
Posebno je važno da se nepoznato ne prikazuje kao odsustvo problema. Ako nema endpoint telemetrije zato što uređaj nije upravljan, korektan zapis nije da zlonamerna aktivnost nije primećena, već da uređaj nije mogao biti prover en i da je zato sigurnost procene ograničena. Takav nedostatak postaje deo slučaja i dobija vlasnika.
Agentna AI može pomoći tek unutar ovako postavljenih granica. Može prikupljati dokaze, pripremati preporuku za ovlašćenu osobu ili izvršavati akciju tek nakon eksplicitnog odobrenja. Automatsko izvršenje zahteva da politika, nivo poverenja, tip entiteta i mogući uticaj budu unapred ispunjeni, uz verzionisano i proverljivo pravilo.
Za poslovanje je najpraktičnije prvo utvrditi gde se kontekst ručno sastavlja iznova, uz svaki zaključak zapisati granice vidljivosti, unapred odrediti vlasnike i odobrenja za akcije i vratiti pouke iz zatvorenih slučajeva vlasnicima pravila i lova na pretnje. Tako sledeći analitičar ne nasleđuje samo red upozorenja, već upotrebljivu memoriju prethodne istrage.