


Кибератаки на холодильное оборудование затронули магазины Европы
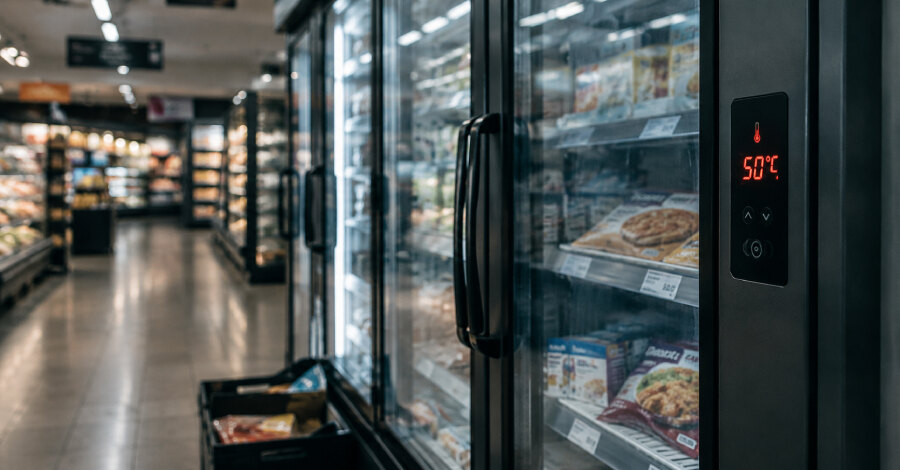
Кибератаки на системы управления холодильниками и морозильниками затронули супермаркеты и небольшие магазины в Бельгии, Швеции, Эстонии, Ирландии, Нидерландах, Финляндии, Португалии и Италии. Злоумышленники удалённо меняли параметры оборудования: в отдельных случаях температура была установлена на 50 °C, а торговым сетям пришлось ограничивать продажу или убирать с полок охлаждённые и замороженные продукты.
Датская Danfoss подтвердила, что её контроллеры фигурируют в части инцидентов. Схожая атака тремя неделями ранее затронула сотни французских супермаркетов. На вечер 2 ноября ответственность за новую волну никто не взял, а связь между эпизодами во Франции и других странах не установлена.
Какие сети сообщили об инцидентах
В Бельгии и Люксембурге инцидент ограничил ассортимент свежих и замороженных товаров в нескольких десятках магазинов Delhaize. Carrefour сообщил об атаке на холодильное оборудование в 15 из более чем 700 магазинов Бельгии. Проблемы также подтвердили Intermarché, Spar под управлением Colruyt Group и один магазин IKEA в Монсе.
Шведская ICA сообщила о происшествии с холодильными и морозильными системами в ограниченном числе торговых точек. В магазине ICA в Сьёбо персонал выбрасывал товары после того, как настройки холодильников и морозильников изменили на 50 °C. У Coop инцидент затронул шесть или семь магазинов из примерно 800.
В Эстонии атака коснулась одного супермаркета Selver. По словам поставщика Kitman Coldtech, злоумышленники получили доступ к компьютеру управления старой системы Danfoss. Температура в морозильнике выросла лишь на 2–3 °C, проблему устранили примерно за десять минут, поэтому товар не пострадал. В Ирландии Musgrave сняла охлаждённую и замороженную продукцию с продажи в 13 магазинах SuperValu, после чего начала пополнение запасов.
Как менялись настройки оборудования
Контроллеры холодильного оборудования — это компьютеры, управляющие работой витрин, холодильников и морозильных камер. Их подключают к интернету, чтобы подрядчики могли наблюдать за состоянием систем и устранять неисправности удалённо. Такая схема обслуживания становится точкой входа, если устройство доступно из внешней сети или защищено недостаточно надёжно.
В бельгийских магазинах атакующие переводили агрегаты в режим разморозки. Обычно он удаляет наледь, но при несанкционированном включении оборудование начинало нагреваться, а не поддерживать заданную температуру. В других случаях злоумышленники просто повышали температурную уставку. У мясной лавки De Laet & Van Haver холодильники были настроены на 18 °C; владелец оценил испорченное мясо примерно в 15 тысяч евро.
Старые системы и открытый доступ
Danfoss сообщала нидерландским СМИ, что атакованные системы не были подключены к защищённой сети и продолжали использовать стандартные пароли. Компания также связывала риск с устаревшим программным обеспечением. Kitman Coldtech указала на старые контроллеры без обновлений, а Selver отметила, что пострадавший магазин был последним, ещё не переведённым на новую систему.
Французский CERT-FR предупреждает, что кампании против контроллеров Danfoss серий AK-SM и AK-SC, а также Copeland xweb и Dixell xweb, вероятно, продолжаются. Среди ранее атакованных во Франции устройств Danfoss называла снятые с поддержки модели AK-SM 800 и AK-SC 355. Сброс к заводским настройкам сам по себе не устраняет риск, если такое устройство остаётся доступным из интернета.
Что проверить операторам
CERT-FR рекомендует исключить прямой доступ контроллеров из интернета, проверить всю конфигурацию, включая расписания разморозки, и возвращать удалённый доступ только через защищённую VPN-сеть или защищённую сеть. В экстренной ситуации можно отфильтровать IP-адреса подрядчиков на межсетевом экране, но ведомство не считает это долгосрочным решением.
Также необходимо обновить прошивки, сменить стандартные пароли и для устройств Danfoss установить уровень безопасности Strict. Если компрометация уже подтверждена, CERT-FR советует перезапустить контроллер либо сбросить его к заводским настройкам, затем заново настроить систему перед вводом в эксплуатацию. Для бизнеса практический вывод очевиден: инвентаризация подключённого оборудования, отказ от открытого интернет-доступа и контроль жизненного цикла старых контроллеров должны стать частью защиты торговой инфраструктуры.