


Napadi na rashladne sisteme poremetili evropske prodavnice
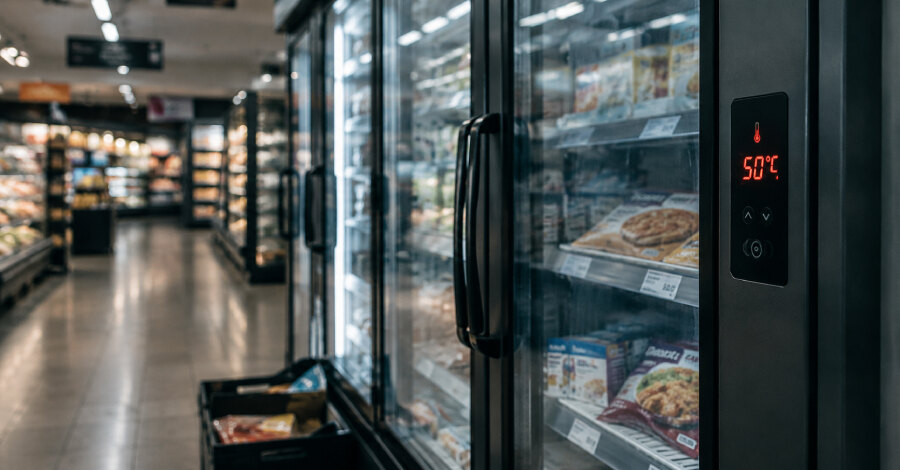
Napadači su tokom noći uoči 2. novembra izmenili podešavanja rashladnih kontrolera u supermarketima u Belgiji, Švedskoj, Estoniji i drugim evropskim državama, zbog čega su pojedini frižideri i zamrzivači zagrevani umesto hlađeni. Pogođeno je najviše nekoliko desetina prodavnica po lancu, dok su uređaji u najmanje jednom slučaju bili podešeni na 50°C. Danfoss je potvrdio da su njegovi proizvodi bili uključeni u incident, kao i u napad na stotine francuskih supermarketa tri nedelje ranije.
Temperatura kao operativni i bezbednosni rizik
Rashladni kontroleri su računari koji upravljaju vitrinama, frižiderima i zamrzivačima. Često su povezani na internet kako bi izvođači mogli daljinski da nadziru opremu i otklanjaju kvarove. Upravo takva povezanost postaje kritična kada neovlašćeni akter promeni režim rada ili zadatu temperaturu.
U Belgiji su uređaji prebačeni u režim odmrzavanja, koji je umesto očuvanja niske temperature doveo do zagrevanja. Sabcobel, izvođač za lanac Delhaize, naveo je da zna za približno 20 pogođenih jedinica među stotinama kojima upravlja u Belgiji. Delhaize je prijavio incident u nekoliko desetina prodavnica, uglavnom u Belgiji i nekoliko u Luksemburgu, uz privremeno ograničenu ponudu sveže i zamrznute hrane.
Carrefour je naveo da je napad pogodio 15 od više od 700 belgijskih prodavnica, a Intermarché između 10 i 15. IKEA je prijavila jednu pogođenu prodavnicu u Monsu. U Švedskoj je ICA prijavila ograničen broj lokacija, dok je Coop naveo šest ili sedam prodavnica. Musgrave je iz predostrožnosti povukao rashlađene i zamrznute proizvode iz 13 prodavnica SuperValu u Irskoj, a zatim saopštio da je incident rešen i da se obnavljaju zalihe.
Stari uređaji i javno dostupne veze
U estonskom Selveru napadači su pristupili upravljačkom računaru starijeg Danfoss sistema. Zamrzivač je bio podešen na 50°C, ali je temperatura porasla samo oko 2 do 3°C; problem je otklonjen za približno deset minuta i roba nije oštećena. Selver je saopštio da je to bila poslednja njegova prodavnica koja nije prešla na nov sistem.
Danfoss je za napade u Holandiji naveo da pogođeni sistemi nisu bili na bezbednoj mreži i da su i dalje koristili podrazumevane lozinke. Kompanija je, prema navodima belgijskih medija, ukazala i na zastareo softver. U Francuskoj su među ranije pogođenim uređajima bili modeli AK-SM 800 i AK-SC 355, za koje Danfoss više ne isporučuje bezbednosna ažuriranja.
Mere za operatere rashladne opreme
CERT-FR upozorava da su kampanje protiv Danfoss AK-SM i AK-SC kontrolera, kao i Copeland xweb i Dixell xweb uređaja, verovatno i dalje u toku. Preporuka je da uređaji ne budu dostupni direktno sa interneta, naročito preko javnih IP adresa, uz proveru kompletne konfiguracije i rasporeda odmrzavanja.
Daljinski pristup treba vratiti samo kroz bezbedan VPN ili zaštićenu mrežu, uz ažuriran firmver i promenjene podrazumevane lozinke. Za Danfoss uređaje CERT-FR preporučuje nivo bezbednosti Strict. Kada je uređaj kompromitovan, potrebno ga je ponovo pokrenuti ili vratiti na fabrička podešavanja, zatim ga ponovo konfigurisati pre puštanja u rad. Sam reset nije trajna zaštita za uređaje kojima je prestala podrška.
Počinioci nisu identifikovani, a belgijsko tužilaštvo otvorilo je krivičnu istragu. Za poslovanje je ključna pouka da rashladna i druga operativna tehnologija zahteva inventar povezanih uređaja, mrežnu segmentaciju, kontrolisan udaljeni pristup i jasan postupak oporavka, jer promena jednog parametra može za nekoliko minuta ugroziti robu i kontinuitet rada.